



Браузер Google Chrome сможет успешнее бороться с вредоносной рекламой

Браузер Google Chrome сможет успешнее бороться с вредоносной рекламой

Браузер Google Chrome сможет успешнее бороться с вредоносной рекламой

Google планирует добавить новые функции безопасности в свой браузер Chrome. Их основной целью будет защита пользователей от скрытого перенаправления на сторонние URL-адреса. Также отмечается, что одна из этих функций будет способна остановить вредоносную рекламную кампанию.

Самая важная из этих функций появится в Chrome 64, релиз которого запланирован на конец января 2018 года. Начиная с версии 64, браузер будет блокировать попытки перенаправления, осуществляемые внутри тега iframe, встроенного в страницу сайта.

Обычно iframe используется в рекламных кампаниях, где размещенный внутри тега код JavaScript перенаправляет пользователей на вредоносные сайты. Блокируя эти перенавправления внутри iframe, Chrome нанесет серьезный удар по вредоносным рекламным кампаниям.

Гари Уорнер (Gary Warner), директор по исследованиям в области компьютерной криминалистики, считает, что вредоносная реклама является основным вектором распространения вредоносных программ. Следовательно, меры, принятые Google серьезно помогут пользователям браузера Chrome предотвратить заражение таким способом.

«К сожалению, в качестве побочного эффекта мы можем столкнуться с увеличением инцидентов со взломом сайтов», - добавил Уорнер.

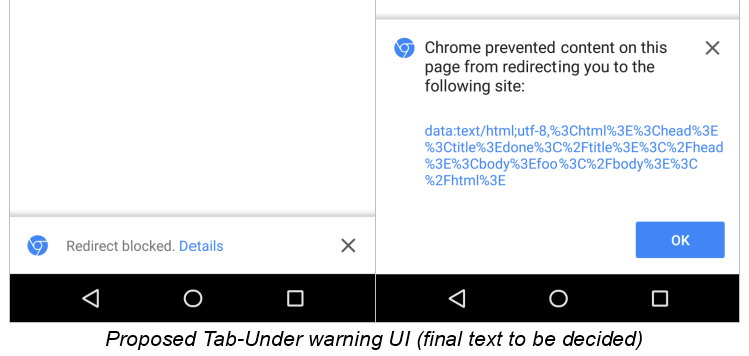
Еще одна функция безопасности призвана блокировать вредоносное поведение типа «tab-under».

Tab-under - это относительно новый термин, описывающий поведение веб-страницы, открывающей ссылки в новой вкладке, при этом перенаправляя старую вкладку на новый URL-адрес. Tab-under также используется злоумышленниками, главным образом потому, что этот метод способен обойти встроенный блокировщик всплывающих окон Chrome.

Эта функция будет доступна с выходом Chrome 65, который компания планирует выпустить в начале марта 2018 года.

Последняя функция, о которой стоит упомянуть, получила имя Abusive Experiences Report – представляет собой черный список сайтов, которые используют вводящие в заблуждение элементы интерфейса.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru