



Новая система unCAPTCHA может обойти 450 reCAPTCHA за менее чем 6 секунд

Новая система unCAPTCHA может обойти 450 reCAPTCHA за менее чем 6 секунд

Новая система unCAPTCHA может обойти 450 reCAPTCHA за менее чем 6 секунд

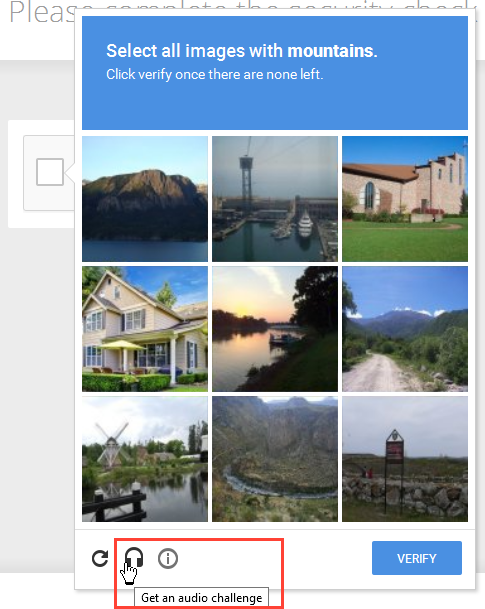
unCAPTCHA – новая автоматизированная система, разработанная экспертами Мэрилендского университета в Колледж-Парке, способная обойти reCAPTCHA от Google с точностью 85 %. Удается это благодаря аудио-версии подсказки для людей с ограниченными возможностями.

unCAPTCHA загружает звуковой файл капчи, затем «скармливая» его шести систем преобразования текста в речь (text-to-speech, TTS). После этого unCAPTCHA отправляет наиболее вероятный ответ на серверы Google.

Тесты, проведенные исследователями, показывают, что unCAPTCHA может решить 450 задач reCAPTCHA с точностью 85,15% за 5,42 секунды. Это меньше, чем требуется человеку для прослушивания одного звукового файла reCAPTCHA.

Эксперты опубликовали код unCAPTCHA на GitHub. В этом коде прослеживается использование таких TTS-систем, как Bing Speech Recognition, IBM, Google Cloud, Google Speech Recognition, Sphinx и Wit-AI.

unCAPTCHA далеко не первая подобная система – например, в марте исследователь опубликовал ReBreakCaptcha, почти идентичную unCAPTCHA систему. Разница в том, что сотрудники Мэрилендского университета уведомили Google о своей работе заранее, и компания благодаря этому поработала над улучшением reCAPTCHA.

«Похоже, что Google предприняла определенные меры, так как успех unCaptcha теперь не такой очевидный. Например, процесс определения браузера стал более совершенным», - говорят исследователи.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru