



Официальный блог jQuery взломан, проведен дефейс

Официальный блог jQuery взломан, проведен дефейс

Официальный блог jQuery взломан, проведен дефейс

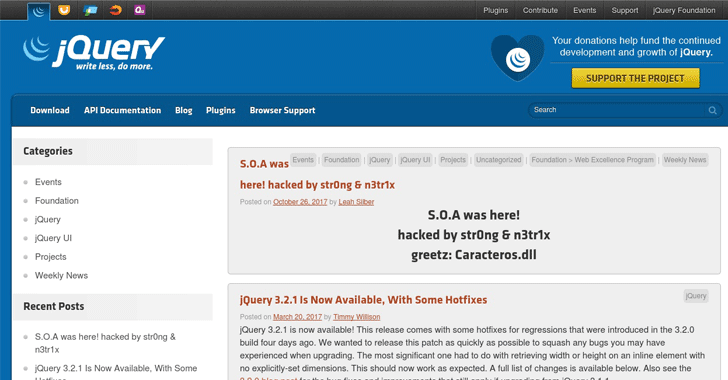
Официальный блог jQuery, самой популярной библиотеки JavaScript, используемой миллионами сайтов, был взломан неизвестными хакерами, использующими псевдонимы «str0ng» и «n3tr1x».

Блог работает на движке WordPress, в свою очередь являющимся самой популярной системой управления контентом (CMS). На данный момент нет доказательств того, что сервер, на котором располагается blog.jquery.com, был также взломан.

Хакеры провели дефейс сайта, оставив небольшое послание, со скриншотом которого можно ознакомиться на картинке ниже:

Взломанный URL-адрес имел вид http://blog.jquery.com/2017/10/26/hacked/ (сейчас удалено).

Поскольку вышеупомянутое сообщение в блоге было опубликовано под именем Лии Силбер (Leah Silber), члена команды jQuery, эксперты предполагают, что его учетная запись была скомпрометирована благодаря просочившимся в последнее время утечкам.

Другой вариант – хакеры использовали уязвимость в коде Wordpress, либо на сервере. Команда jQuery немедленно удалила сообщение, созданное хакерами, однако пока никаких комментариев не дала.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru