



Официальный блог jQuery взломан, проведен дефейс

Официальный блог jQuery взломан, проведен дефейс

Официальный блог jQuery взломан, проведен дефейс

Официальный блог jQuery, самой популярной библиотеки JavaScript, используемой миллионами сайтов, был взломан неизвестными хакерами, использующими псевдонимы «str0ng» и «n3tr1x».

Блог работает на движке WordPress, в свою очередь являющимся самой популярной системой управления контентом (CMS). На данный момент нет доказательств того, что сервер, на котором располагается blog.jquery.com, был также взломан.

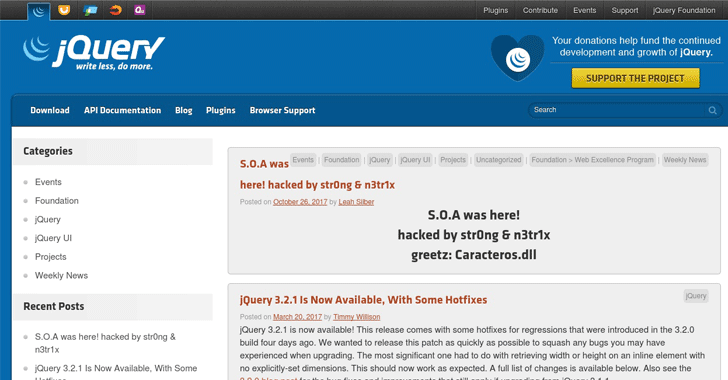
Хакеры провели дефейс сайта, оставив небольшое послание, со скриншотом которого можно ознакомиться на картинке ниже:

Взломанный URL-адрес имел вид http://blog.jquery.com/2017/10/26/hacked/ (сейчас удалено).

Поскольку вышеупомянутое сообщение в блоге было опубликовано под именем Лии Силбер (Leah Silber), члена команды jQuery, эксперты предполагают, что его учетная запись была скомпрометирована благодаря просочившимся в последнее время утечкам.

Другой вариант – хакеры использовали уязвимость в коде Wordpress, либо на сервере. Команда jQuery немедленно удалила сообщение, созданное хакерами, однако пока никаких комментариев не дала.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru