



Новые фишинг-атаки охотятся за криптовалютой Ethereum

Новые фишинг-атаки охотятся за криптовалютой Ethereum

Новые фишинг-атаки охотятся за криптовалютой Ethereum

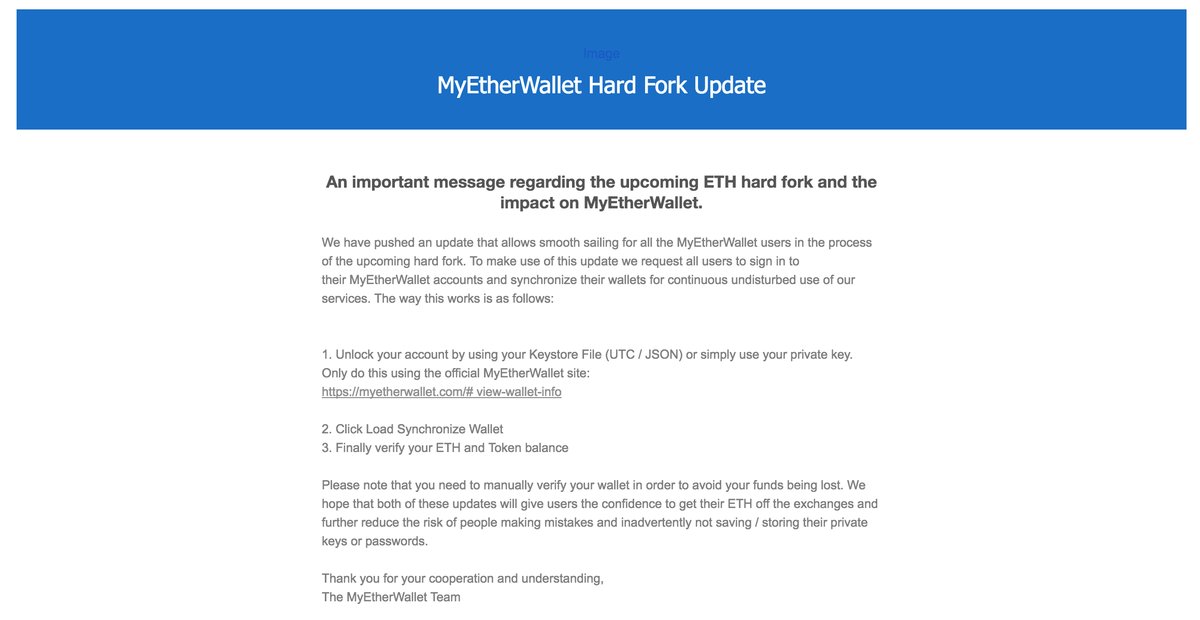
Исследователем в области безопасности Уэсли Ниленом (Wesley Neelen) была обнаружена фишинговая кампания, нацеленная на получение криптовалюты Ethereum. По словам эксперта, он получил фишинговое письмо, которое якобы пришло от легитимного сайта Myetherwallet.com.

В самом вредоносном письме говорилось о том, что Myetherwallet внедряет обновление, это требует, чтобы люди перешли по ссылке, разблокировали свои учетные записи и подтвердили свои балансы.

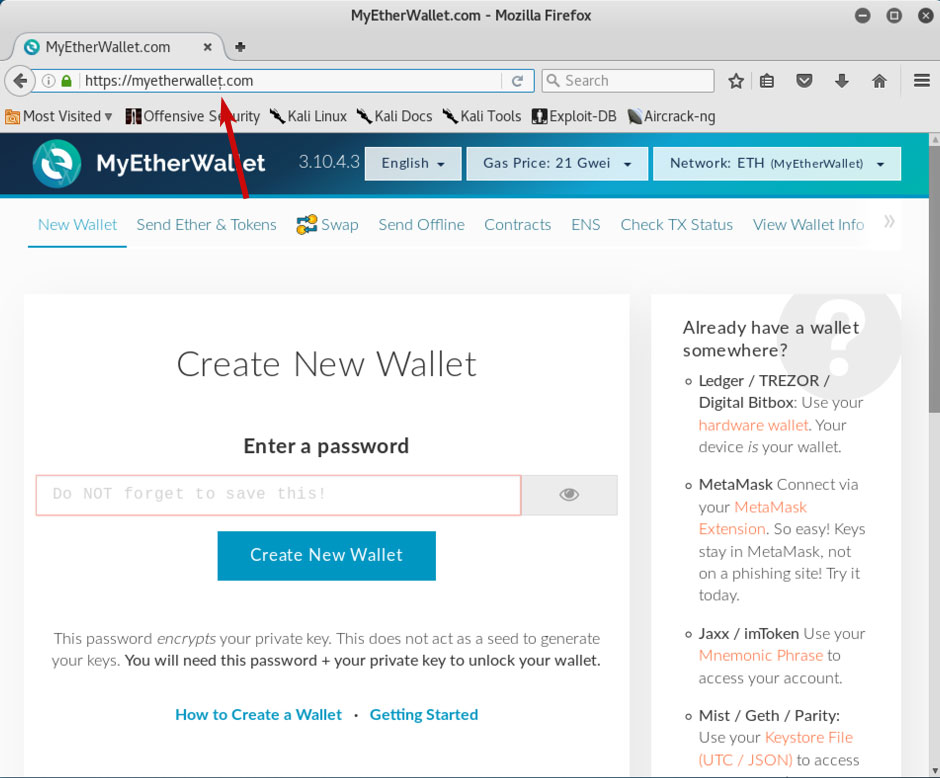
При переходе по ссылке пользователь попадает на сайт, похожий на легитимный Myetherwallet.com. Однако есть одно небольшое отличие – на фишинговом сайте в адресе сайта есть запятая. Злоумышленники использовали возможность, позволяющую им регистрировать домены, содержащие символы Юникода, которые очень похожи на латинские символы.

Если неосторожный пользователь введет на этом сайте свой пароль от кошелька, злоумышленники воспользуются им для перевода криптовалюты на свой собственный кошелек. Эксперт обнаружил, что некоторые все же стали жертвами этого обмана.

Вряд ли злоумышленники, отправляя фишинговое письмо Нилену, рассчитывали попасть на специалиста в области кибербезопасности. Когда эксперт получил письмо, он решил исследовать сайт и посмотреть, сможет ли он обнаружить что-нибудь интересное в логах или исходном коде.

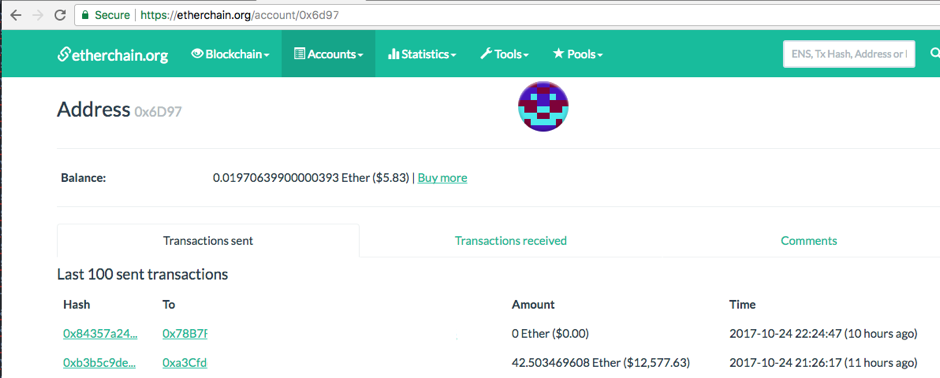
В ходе этого исследования Нилен с коллегой обнаружили лог-файл, в котором содержался список всех кошельков, украденных мошенниками. Например, в одном из пострадавших кошельков была сумма в размере 42,5 Ethereum (ETH), что равняется приблизительно 12 500 долларам США.

Криптовалюта пользователей переводилась на три различных кошелька, принадлежащих киберпреступникам.

«В целом, мошенники за два часа получили приличную прибыль», - охарактеризовал ситуацию Нилен.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru