



Российская группа хакеров APT28 атакует экспертов по кибербезопасности

Российская группа хакеров APT28 атакует экспертов по кибербезопасности

Российская группа хакеров APT28 атакует экспертов по кибербезопасности

Исследователи Cisco Talos обнаружили российскую группу кибершпионов, атакующую пользователей с помощью фишинга, содержащего документы, ссылающиеся на конференцию НАТО по кибербезопасности.

Эксперты считают, что за атакой стоит российская группа APT28, также известная как Pawn Storm, Fancy Bear, Sofacy, Group 74, Sednit, Tsar Team и Strontium. Их целью являются люди, интересующиеся конференцией CyCon по кибербезопасности, организованной НАТО.

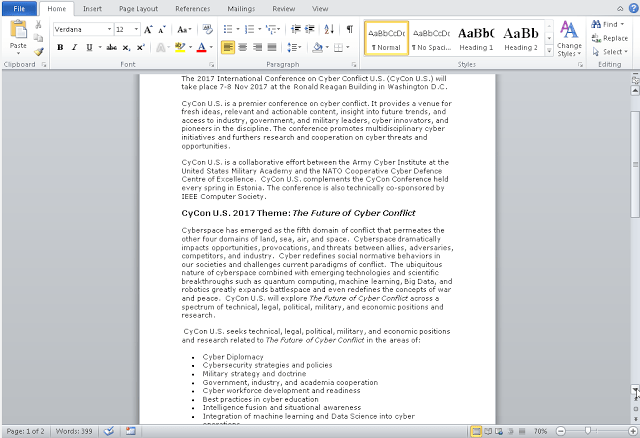
APT28, которые, как предполагают эксперты, спонсируются государством, использовали документы, содержащие контент, скопированный с официального сайта CyCon в качестве приманки. Злоумышленники явно атаковали экспертов в области кибербезопасности.

«Нам удалось обнаружить новую вредоносную кампанию группы APT28. Интересно, что документ, использующийся в качестве приманки, является поддельным флаером, связанным с конференцией по кибербезопасности CyCon, организованной НАТО. Из-за характера этого документа мы предполагаем, что эта кампания нацелена на людей, интересующихся кибербезопасностью», - говорится в отчете, опубликованном Cisco Talos.

Методика использования конференций по кибербезопасности в качестве приманки в операциях киберпреступников хорошо известна, другие хакеры в прошлом использовали такую же тактику. В прошлом году китайская кибер-шпионская группа, известная как Lotus Blossom, пыталась атаковать пользователей с помощью поддельного приглашения на саммит по кибербезопасности от Palo Alto Networks.

В последней кампании злоумышленники не использовали уязвимости нулевого дня, они полагались на документы Office, содержащие сценарии VBA, используемые для доставки нового варианта Seduploader (также известного как бэкдор GAMEFISH, Sednit, JHUHUGIT и Sofacy).

Seduploader также использовался и в других атаках против НАТО. По словам экспертов, вредонос Seduploader много лет использовался группой APT28, состоит он из двух файлов: дроппера и самой вредоносной нагрузки.

Информация об обнаруженной атаке была опубликована на сайте центра киберзащиты НАТО:

«Информация с нашего сайта была использована с целью заражения пользователей вредоносной программой. Это тот тип атак, когда легитимная информация используется для привлечения внимания жертв».

Подпишитесь на новости

После бана мошенника в МАКС предлагают блокировать все его сим-карты

Блокировка мошеннического аккаунта в МАКС может получить продолжение на уровне мобильной связи. Глава Минцифры Максут Шадаев предложил рассмотреть отключение не только номера, использованного в мессенджере, но и остальных сим-карт того же владельца.

Заявление министра приводит ТАСС. По его словам, одного запрета на работу аккаунта недостаточно: противодействие должно продолжаться и у операторов связи.

Дополнительно обсуждается период охлаждения, в течение которого человек не сможет оформить новые номера. Идея — усложнить возвращение к мошенническим действиям после блокировки.

Продолжительность ограничений, порядок передачи сведений операторам и процедура обжалования в приведённом заявлении не раскрыты.

Особенно важен вопрос, как будут устанавливать владельца и его причастность к мошенничеству. Номер может использоваться человеком, на которого он не оформлен, либо оказаться скомпрометированным. От точности этой проверки зависит, кого затронут ограничения.

Заявление также не означает, что любой бан за нарушение правил МАКС автоматически приведёт к отключению мобильной связи, министр говорил именно о противодействии мошенникам.

RSS: Новости на портале Anti-Malware.ru