



Плагин для Burp может тестировать веб-страницы на наличие XSS

Плагин для Burp может тестировать веб-страницы на наличие XSS

Плагин для Burp может тестировать веб-страницы на наличие XSS

Исследователи опубликовали интересное расширение, позволяющее находить «отраженный» XSS (reflected XSS) на странице в режиме реального времени. Получивший название reflector, плагин может подсвечивать рефлексию, тестировать, какие символы разрешены в этой рефлексии и анализировать ее контекст.

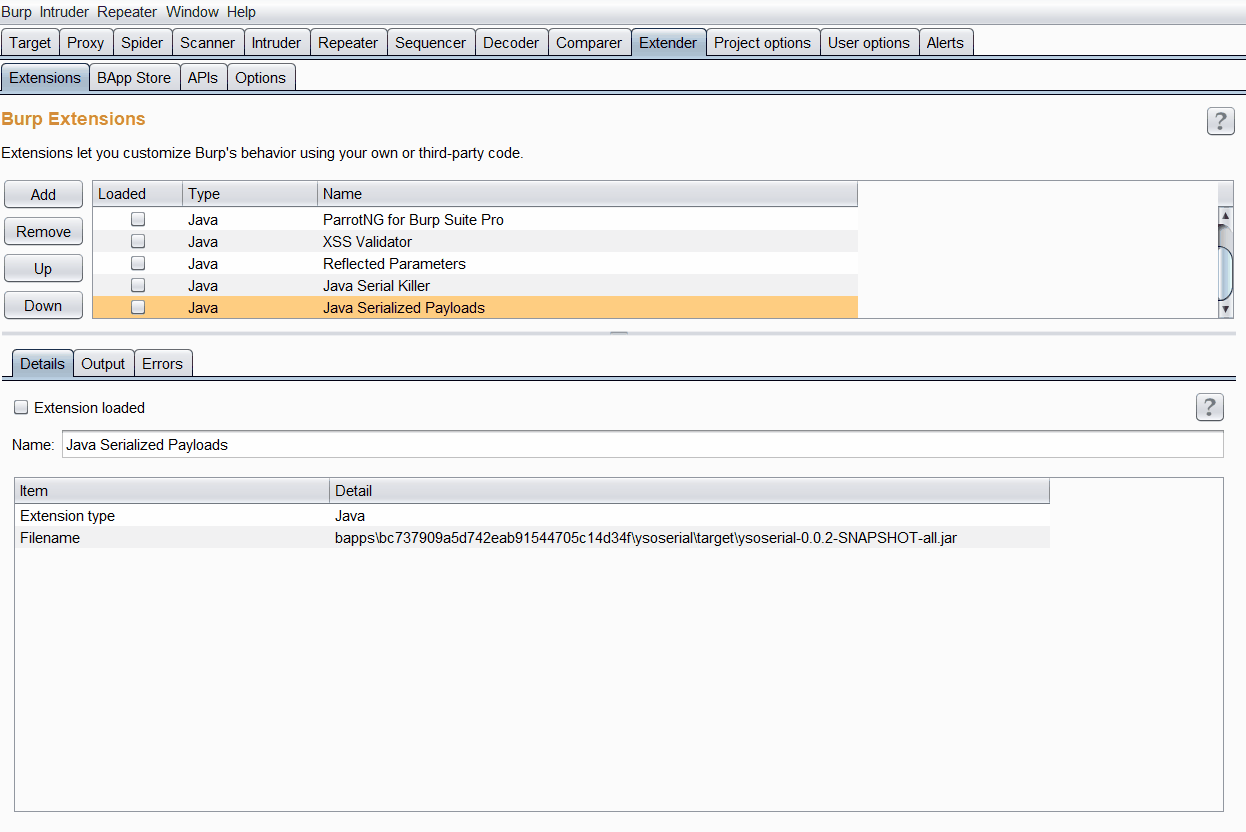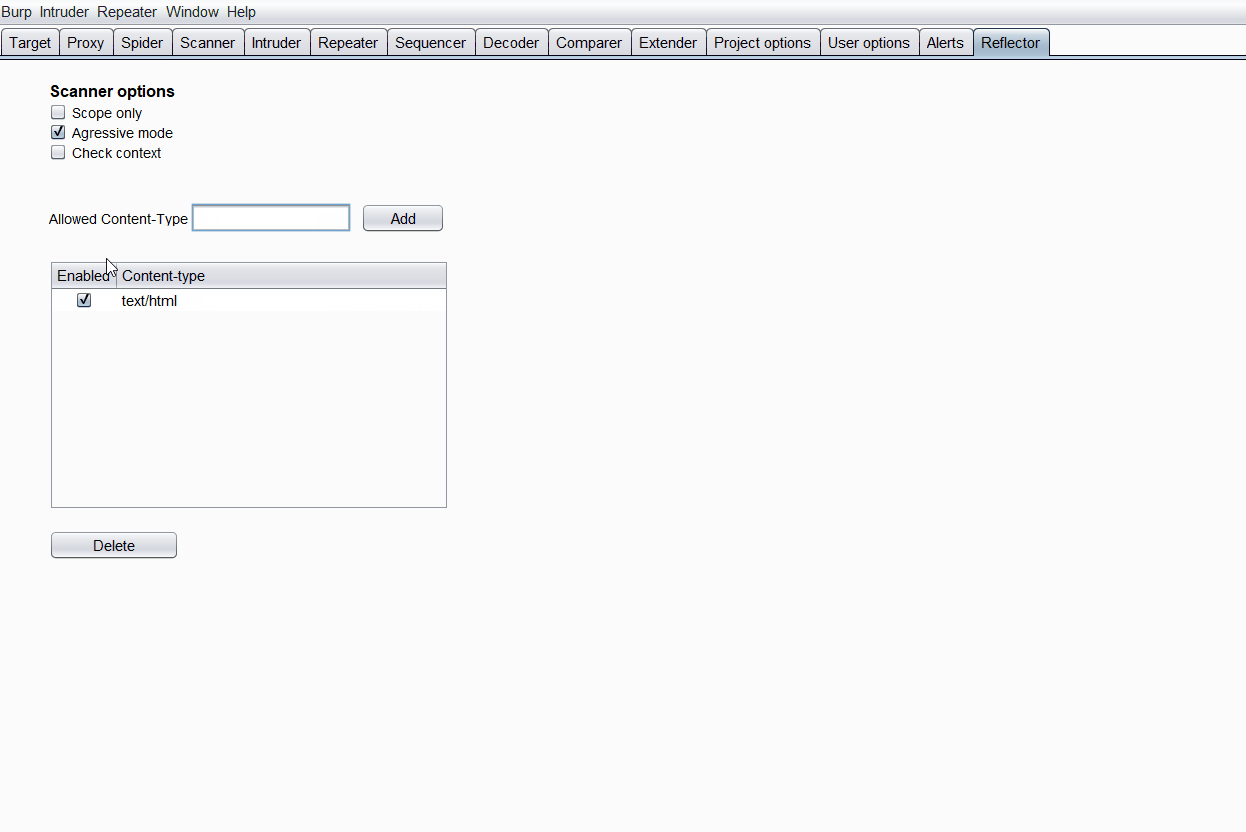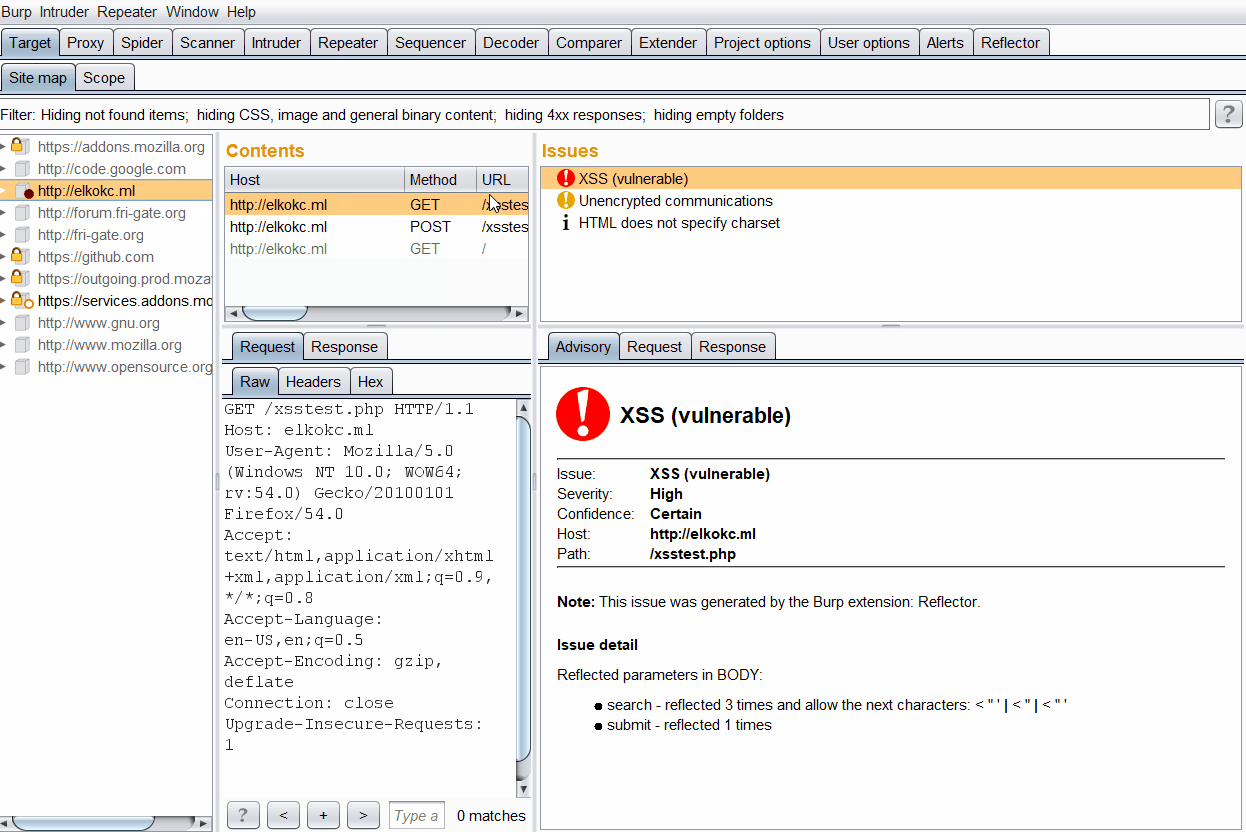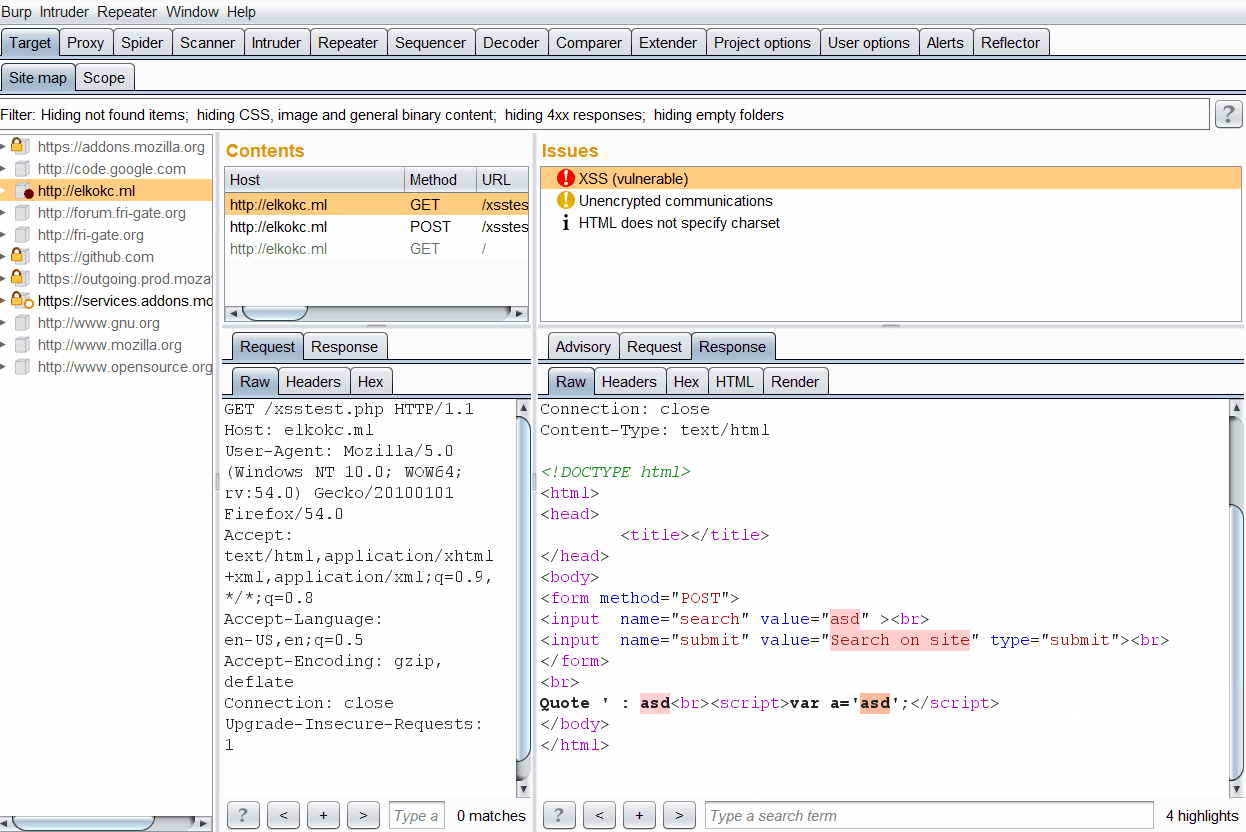
После установки плагина просто нужно начать работу с тестируемым веб-приложением. Каждый раз, когда обнаружена рефлексия, расширение определяет его тяжесть и генерирует результат.

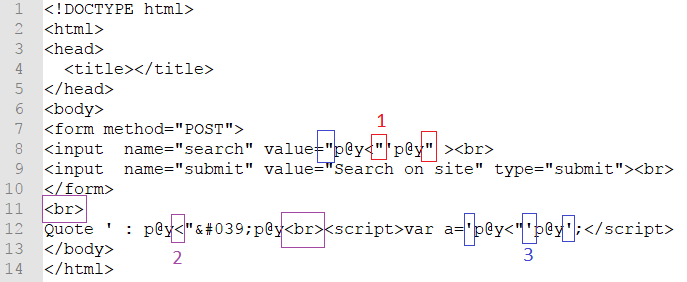
Когда reflector обнаруживает проблему, активируется опция «Агрессивный режим» (Aggressive mode) и плагин начинает проверять, какие из специальных символов отображаются на этой странице. В режиме проверки контекста reflector отображает не только специальные символы, которые отражаются на странице, но и вычисляет символ, который позволяет разбить синтаксис в коде страницы.

На рисунке ниже вы можете наблюдать ответ сервера при использовании reflector:

Режим «Scope only» позволяет reflector работать только с добавленными веб-сайтами. Кроме того, вы можете управлять белым списком типов контента, с которым должен работать плагин.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru