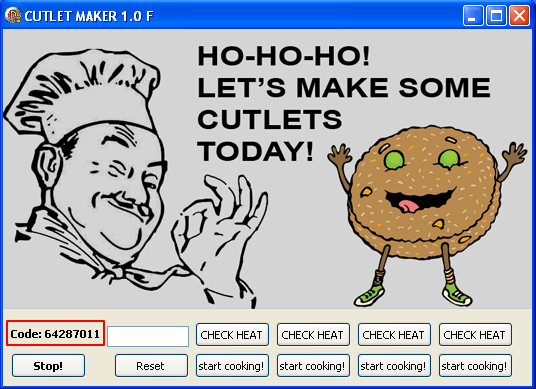
Исследователями Лаборатории Касперского был обнаружен набор вредоносных программ для банкоматов (ATM), предлагаемый на черном онлайн-рынке (Darknet market) за 5000 долларов США. Набор активно рекламируется киберпреступниками, давшими ему название Cutlet Maker.
В своем блогеЛаборатория Касперского уточняет, что эксперты обнаружили рекламу данного экземпляра в мае 2017 года, он предназначается для банкоматов конкретных производителей. На данный момент деятельность торговой площадки AlphaBay, на которой размещались ссылки на описание этого вредоноса, приостановлена ФБР.
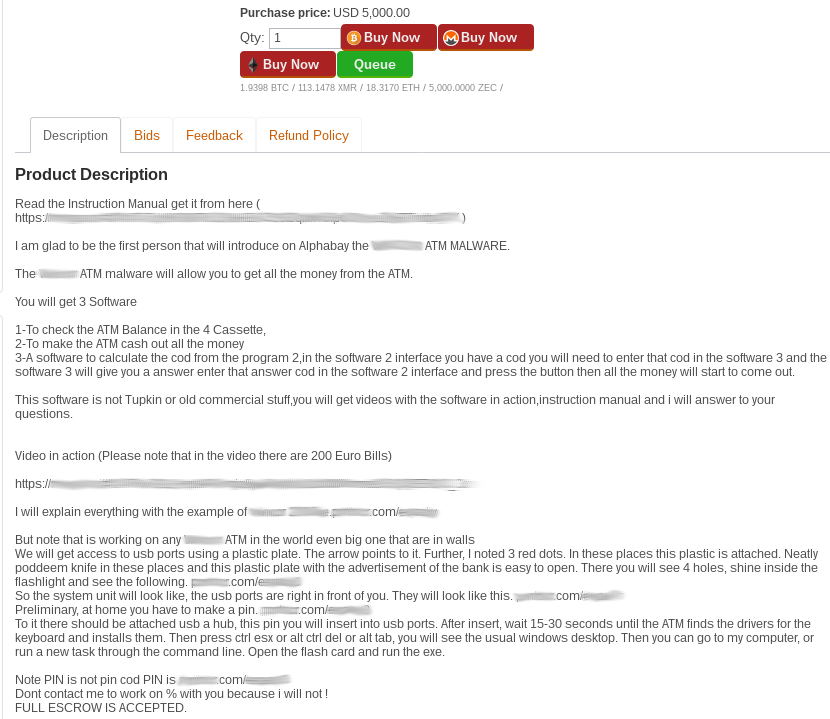
Вот так выглядело предложение Cutlet Maker на черном рынке AlphaBay до того, как он был закрыт властями:
Также на форуме находилось описание этой вредоносной программы, как и подробное руководство пользователя. Cutlet Maker был разработан для атак на различные модели банкоматов Wincor Nixdorf, вредоносный код использует API производителя, что позволяет осуществлять противоправные действия без взаимодействия с пользователями банкомата и их данными.
Файл Wall ATM Read Me.txt, в котором находятся инструкции, как предполагают эксперты, был написан русскоговорящим человеком, плохо владеющим английским языком. В этом файле также упоминается другой ATM-вредонос – Tyupkin.
В руководстве содержится подробное описание всех составляющих Cutlet Maker, как и способы их использования. Эксперты отметили, что этот набор инструментов состоит из программ, которые, вероятно, разрабатываются разными авторами.
Хакеры ATMjackpot опубликовали видео, в котором показано, как можно получить доступ к USB-порту банкомата и запустить вредоносную программу.
«Для ввода кода в текстовой области приложения требуется сетевой или физический доступ к банкомату, а также взаимодействие с пользовательским интерфейсом. Мы считаем, что киберпреступники используют легитимные запатентованные библиотеки и небольшой код для выдачи денег из банкомата», - утверждают эксперты.
В настоящее время Cutlet Maker предлагается на сайте ATMjackpot за сумму в биткойнах, равную 1500 долларов США.
Комментарий Светозара Яхонтова, директора по развитию бизнеса компании «Протекшен Технолоджи»:
«Защита от вредоносной программы Cutlet Maker не требует особенных усилий: необходимо запускать процессы только из белого списка и осуществлять контроль бинарных библиотек. Забавно видеть, что хакеры защищается от пиратов – программа оснащена специальной защитой от копирования и несанкционированного распространения. Почему же банки не защищаются от хакеров??!!
Особенностью этой атаки является ее доступность для любого желающего по цене и способу применения, который не требует специальных знаний от исполнителя. Ранее наблюдаемые атаки на банкоматы требовали от злоумышленника привлечения специальных ресурсов, дорогой разработки специализированных зловредов, реализации мероприятий по заливке на сеть (вплоть до проникновения в процессинг банка) и организации и контроля работы дропов (рядовых исполнителей) в поле. Инвестиции в такие атаки могли составлять десятки и сотни тысяч долларов. Предложение Cutlet Maker выглядит перспективно, так как позволяет окупить вложения за один скачек».
Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.
Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.
После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.
Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.
Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refsиlogs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.
Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.
Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.