



Расширение Chrome использует ваш Gmail-аккаунт для регистрации доменов

Расширение Chrome использует ваш Gmail-аккаунт для регистрации доменов

Расширение Chrome использует ваш Gmail-аккаунт для регистрации доменов

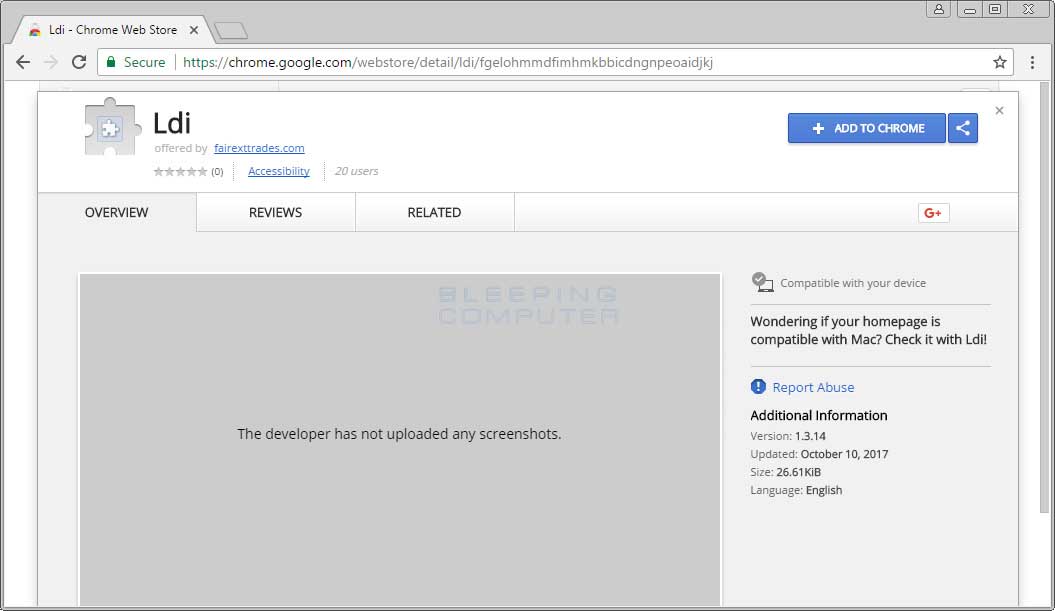
Поскольку Chrome является наиболее популярным веб-браузером, злоумышленники начинают разрабатывать более сложные вредоносные расширения под него. В данном случае специалист проанализировал расширение Ldi.

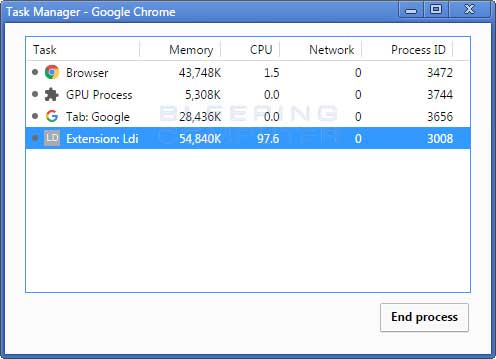
По словам эксперта, Ldi выходит на новый уровень в том, что касается активности злонамеренного расширения. Помимо того, что это расширение загружает в браузер жертвы майнер криптовалюты Coinhive, оно также использует учетную запись Gmail пользователя для регистрации бесплатных доменов для злоумышленников через Freenom.

Ldi распространяется чрез сайты, постоянно навязывающие установку этого расширения. Если пользователь пытался закрыть эти уведомления, веб-страница все равно перенаправляла его на страницу Chrome Web Store, где можно было загрузить Ldi. Примечательно, что в описании этого расширения было крайне мало информации. На данный момент оно удалено из магазина Chrome Web Store.

Расширение состоит из двух файлов: jarallax.min.js и bootstrap-filestyle.min.js. В bootstrap-filestyle.min.js можно обнаружить обфусцированный JavaScript-код, находящийся в конце файла, который будет выполняться всякий раз, когда запускается браузер.

После запуска скрипт будет пытаться подключиться к адресу http:// fbcdnxy.net/fgelohmmdfimhmkbbicdngnpeoaidjkj/geo-location.json?cache=, этот адрес отвечает другим кодом, которое расширение должно выполнить.

После запуска браузера происходит попытка подключения вредоносного расширения к Facebook. Эксперт обнаружил довольно много кода, посвященного Facebook, что может быть связано с распространением расширения через Facebook Messenger, но пока что это только предположение.

Потом Ldi загружает Coinhive, чтобы браузер начал добычу Monero для злоумышленника.

После этого начинается процесс регистрации доменных имен с использованием вашей учетной записи Gmail. Код подключается к Freenom.com через метод POST (адрес https:// my.freenom.com/includes/domains/fn-available.php), затем проверяет, доступен ли для регистрации определенный домен. В этом случае это был «jihafivagobumini».

После завершения процесса регистрации домена, расширение отправляет эту информацию обратно на сервер http:// fbcdnxy.net/.

В настоящее время неизвестно, для чего используются эти домены, но вполне может быть, что для распространения вредоносных программ.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru