



Расширение Chrome использует ваш Gmail-аккаунт для регистрации доменов

Расширение Chrome использует ваш Gmail-аккаунт для регистрации доменов

Расширение Chrome использует ваш Gmail-аккаунт для регистрации доменов

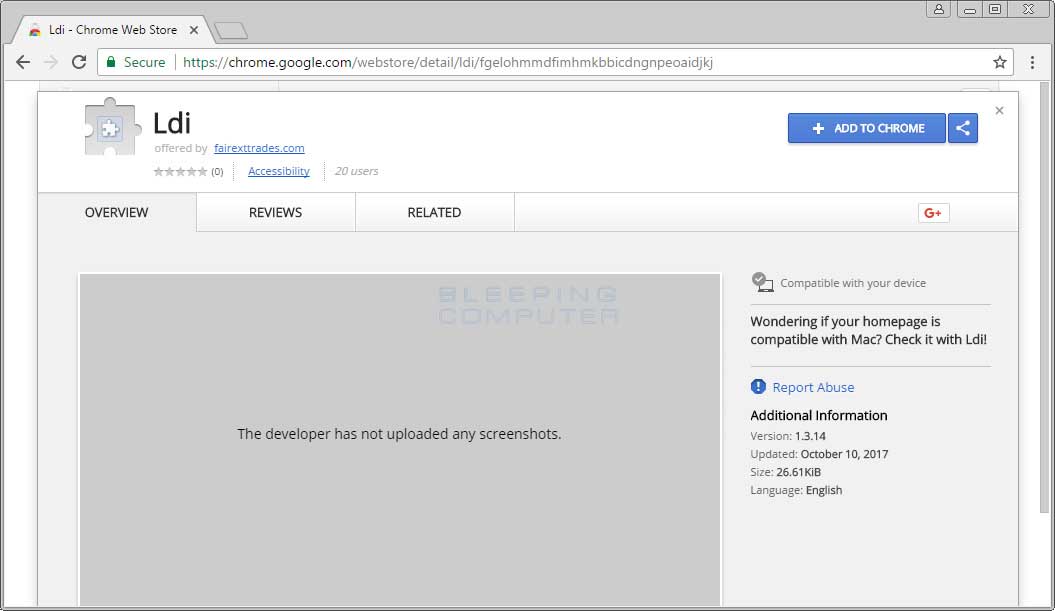
Поскольку Chrome является наиболее популярным веб-браузером, злоумышленники начинают разрабатывать более сложные вредоносные расширения под него. В данном случае специалист проанализировал расширение Ldi.

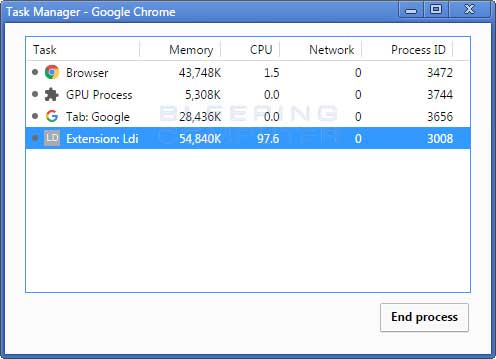
По словам эксперта, Ldi выходит на новый уровень в том, что касается активности злонамеренного расширения. Помимо того, что это расширение загружает в браузер жертвы майнер криптовалюты Coinhive, оно также использует учетную запись Gmail пользователя для регистрации бесплатных доменов для злоумышленников через Freenom.

Ldi распространяется чрез сайты, постоянно навязывающие установку этого расширения. Если пользователь пытался закрыть эти уведомления, веб-страница все равно перенаправляла его на страницу Chrome Web Store, где можно было загрузить Ldi. Примечательно, что в описании этого расширения было крайне мало информации. На данный момент оно удалено из магазина Chrome Web Store.

Расширение состоит из двух файлов: jarallax.min.js и bootstrap-filestyle.min.js. В bootstrap-filestyle.min.js можно обнаружить обфусцированный JavaScript-код, находящийся в конце файла, который будет выполняться всякий раз, когда запускается браузер.

После запуска скрипт будет пытаться подключиться к адресу http:// fbcdnxy.net/fgelohmmdfimhmkbbicdngnpeoaidjkj/geo-location.json?cache=, этот адрес отвечает другим кодом, которое расширение должно выполнить.

После запуска браузера происходит попытка подключения вредоносного расширения к Facebook. Эксперт обнаружил довольно много кода, посвященного Facebook, что может быть связано с распространением расширения через Facebook Messenger, но пока что это только предположение.

Потом Ldi загружает Coinhive, чтобы браузер начал добычу Monero для злоумышленника.

После этого начинается процесс регистрации доменных имен с использованием вашей учетной записи Gmail. Код подключается к Freenom.com через метод POST (адрес https:// my.freenom.com/includes/domains/fn-available.php), затем проверяет, доступен ли для регистрации определенный домен. В этом случае это был «jihafivagobumini».

После завершения процесса регистрации домена, расширение отправляет эту информацию обратно на сервер http:// fbcdnxy.net/.

В настоящее время неизвестно, для чего используются эти домены, но вполне может быть, что для распространения вредоносных программ.

Подпишитесь на новости

Клиентов уходящих провайдеров предложили переводить к крупным операторам

Провайдер закрылся, а интернет должен остаться. Минцифры готовит механизм передачи абонентов другим операторам, если обслуживающая компания прекратит работу или лишится лицензии. Идея — избавить людей от внезапного отключения связи вместе с исчезновением поставщика.

О предложении сообщают  «Известия» со ссылкой на справочные материалы к проекту поправок в закон «О связи». Договоры клиентов планируют передавать крупным операторам, чтобы сохранить обслуживание.

Механизм обсуждается на фоне реформы лицензирования отрасли. Новые требования могут оказаться неподъёмными для части небольших провайдеров. По предлагаемой схеме другой оператор сможет временно принять управление инфраструктурой уходящей компании и обслуживание её клиентов.

Таким образом, предполагается передавать не просто список людей, которым теперь некому позвонить в поддержку, но и сеть, через которую они получают интернет.

Тем не мене сохранение доступа не стоит автоматически понимать как обещание навсегда оставить прежний тариф.

Для абонента главное, чтобы смена компании на квитанции не сопровождалась неделями без связи. Именно это предложенному механизму и предстоит обеспечить на практике.

RSS: Новости на портале Anti-Malware.ru