



500 миллионов компьютеров пользователей используются для майнинга

500 миллионов компьютеров пользователей используются для майнинга

500 миллионов компьютеров пользователей используются для майнинга

Согласно новому отчету, сотни веб-сайтов используют компьютеры посетителей для майнинга криптовалюты без их согласия. Похоже, пример The Pirate Bay, пользователи которого отмечали, что загрузка процессора возрастала всякий раз при посещении этого сайта, оказался заразительным.

В случае The Pirate Bay, владельцы веб-сайта экспериментировали со скриптом для майнинга Monero. Как впоследствии они объяснили, это было реализовано в качестве замены рекламы на сайте.

А теперь этот пример подхватили другие сайты – согласно отчету Adguard, 2,2 процента топ-сайтов в списке Alexa теперь майнят с помощью компьютеров пользователей.

Наиболее распространенными скриптами, используемыми сайтами для майнинга, являются CoinHive и JSEcoin. По оценкам Adguard, эти сайты заработали примерно 43 000 долларов за три недели.

Напомним, что по некоторым подсчетам, The Pirate Bay может зарабатывать за счет добычи  криптовалюты примерно 12 000 долларов США в месяц.

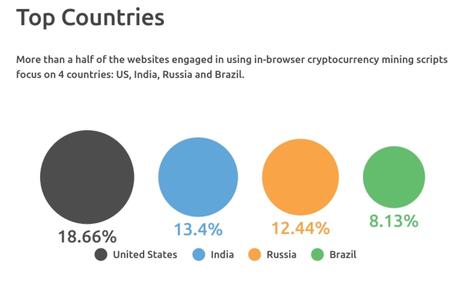
На рисунке ниже отображено процентное соотношение стран, чьи домены зарабатывают майнингом благодаря  пользователям.

«Отметим тот факт, что майнинг обнаружен в основном на сайтах с теневой репутацией. Такие сайты, как правило, испытывают трудности с зарабатыванием денег через рекламу», - говорит Adguard.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru