



Сайт Equifax опять взломан, распространяет адваре под видом Flash

Сайт Equifax опять взломан, распространяет адваре под видом Flash

Сайт Equifax опять взломан, распространяет адваре под видом Flash

Сайт Бюро кредитных историй Equifax в среду был снова взломан. На этот раз он распространял фальшивое обновление Adobe Flash, которое заражало компьютеры посетителей рекламной программой, детектируемой пока только тремя антивирусами.

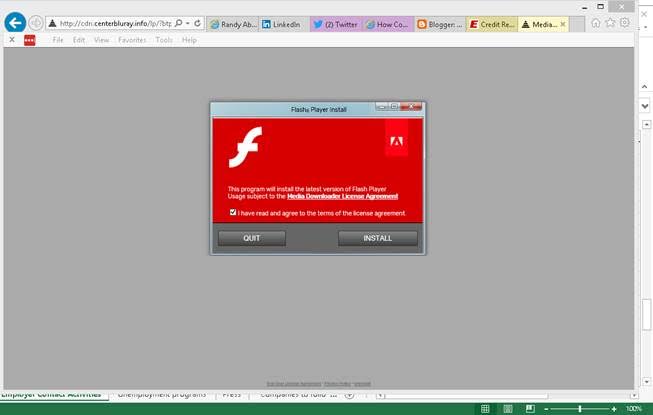
Независимый аналитик по безопасности, Рэнди Абрамс (Randy Abrams), при посещении сайта обнаружил переадресацию на сайт hxxp//: centerbluray.info, который выглядел так:

Исследователь сразу понял, что сайт Equifax опять оказался под контролем злоумышленников, пытаясь заразить пользователей вредоносом, который детектируется Symantec как Adware.Eorezo.

Эксперт записал видео, демонстрирующее многочисленные переадресации браузера, а затем открытие домена centerbluray.info с предложением загрузить centerbluray.info.

Файл, загружаемый посылке, имеет имя MediaDownloaderIron.exe. На VirusTotal только Panda, Symantec и Webroot детектируют его. Malwarebytes отмечает сайт centerbluray.info как распространяющий рекламные программы.

Представители Equifax не ответили на письмо со ссылкой на видео эксперта.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru