



Сайт Equifax опять взломан, распространяет адваре под видом Flash

Сайт Equifax опять взломан, распространяет адваре под видом Flash

Сайт Equifax опять взломан, распространяет адваре под видом Flash

Сайт Бюро кредитных историй Equifax в среду был снова взломан. На этот раз он распространял фальшивое обновление Adobe Flash, которое заражало компьютеры посетителей рекламной программой, детектируемой пока только тремя антивирусами.

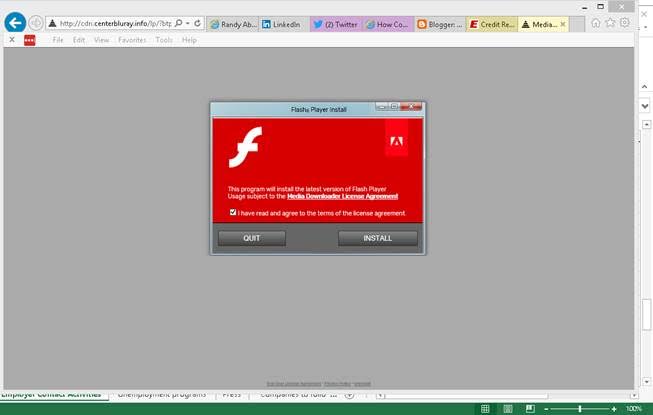
Независимый аналитик по безопасности, Рэнди Абрамс (Randy Abrams), при посещении сайта обнаружил переадресацию на сайт hxxp//: centerbluray.info, который выглядел так:

Исследователь сразу понял, что сайт Equifax опять оказался под контролем злоумышленников, пытаясь заразить пользователей вредоносом, который детектируется Symantec как Adware.Eorezo.

Эксперт записал видео, демонстрирующее многочисленные переадресации браузера, а затем открытие домена centerbluray.info с предложением загрузить centerbluray.info.

Файл, загружаемый посылке, имеет имя MediaDownloaderIron.exe. На VirusTotal только Panda, Symantec и Webroot детектируют его. Malwarebytes отмечает сайт centerbluray.info как распространяющий рекламные программы.

Представители Equifax не ответили на письмо со ссылкой на видео эксперта.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru