



Специалисты столкнулись с тремя разными атаками на macOS-пользователей

Специалисты столкнулись с тремя разными атаками на macOS-пользователей

Специалисты столкнулись с тремя разными атаками на macOS-пользователей

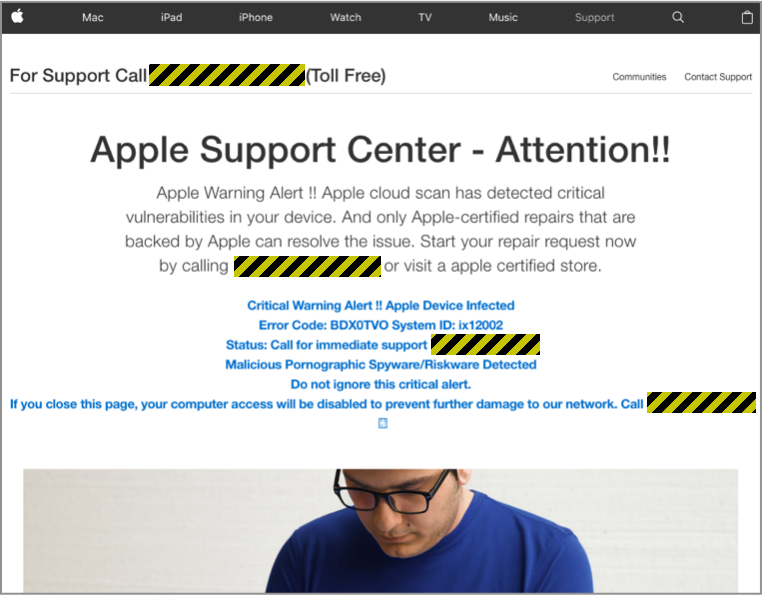
Посетив с виду вполне безобидный сайт, эксперты Sophos столкнулись с тремя разными атаками, нацеленными на пользователей Apple Mac. В ходе этих атак мошенники пытались представиться Центром поддержки Apple.

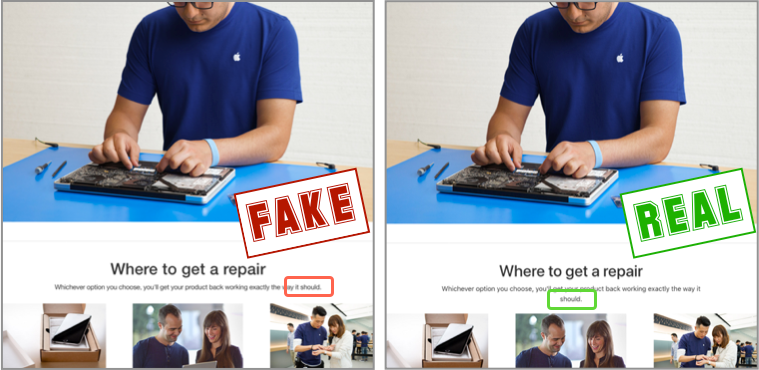
При посещении веб-страницы, принадлежащей злоумышленникам, в глаза сразу бросается копирование официальной страницы Apple, за исключением одной маленькой детали, отраженной на втором рисунке ниже:

На странице мошенником проигрывается аудио-файл, выдающий ложную инфомрацию об инфицировании Mac и предлагающий связаться со злоумышленниками по телефону. Также звучат угрозы деактивировать компьютер в случае, если пользователь не обратиться по телефну, указанному в сообщении.

Текст сообщения:

«Предупреждение от  Apple Support. Ваша система заражена вредоносными и шпионскими программами. Эти программы отправляют данные вашей кредитной карты, логин Facebook и личные письма хакерам. Пожалуйста, немедленно позвоните нам по бесплатному номеру, чтобы наши работники смогли проинструктировать вас. Если вы закроете это окно и не позвоните нам, мы будем вынуждены отключить и приостановить работу вашего устройства Mac, чтобы предотвратить дальнейший ущерб нашей сети. Номер ошибки 268D3».

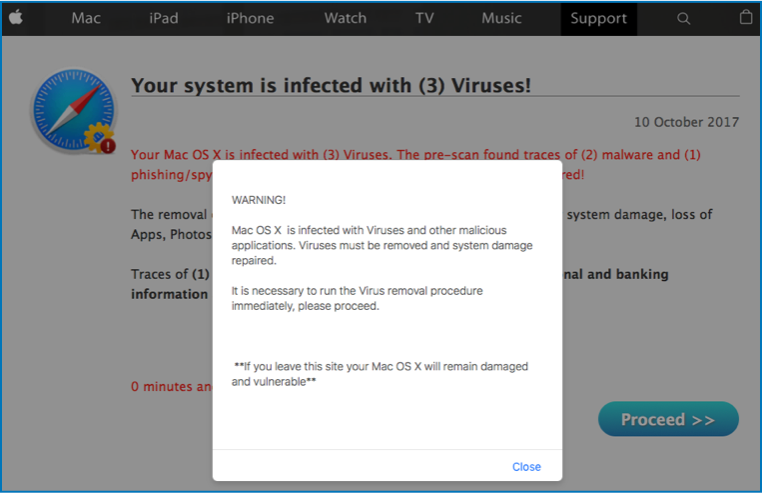
Если несколько раз обновить эту страницу, она выдаст различного рода предложения, от покупки домена до трансляции телешоу. Однако после очередного обновления появляется такое всплывающее окно:

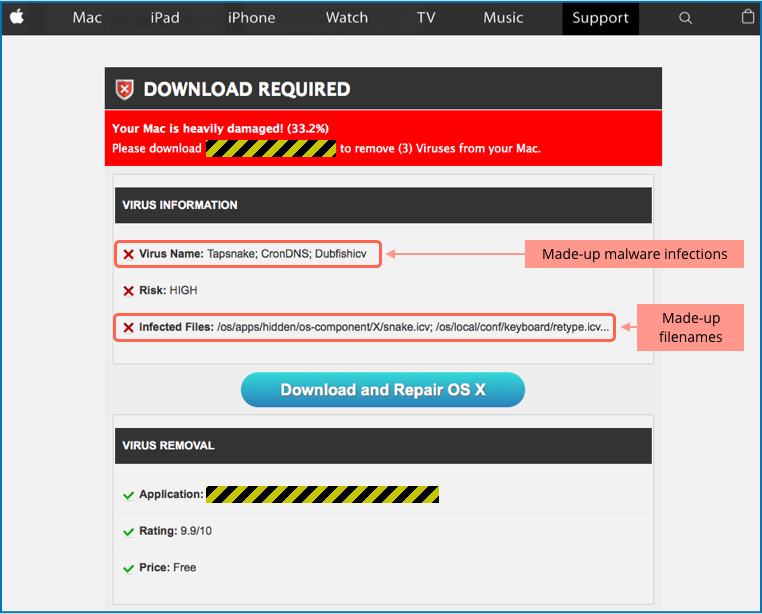
Если нажать на «Продолжить», запускается фальшивая антивирусная проверка, по результатам которой рекомендуется скачать стороннюю утилиту для Mac.

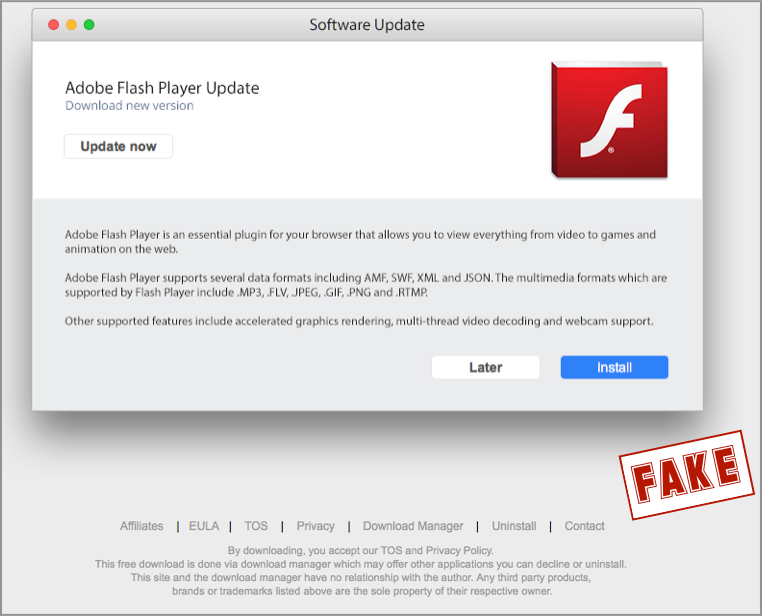
Третья атака, обнаруженная исследователями, преподносится под видом фальшивого обновления Flash.

Исследователи рекомендуют пользователям Mac быть начеку, учитывая риски атак, так как киберпреступники  все чаще рассматривают платформу Apple в качестве цели.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru