



Apple открыла лазейку для фишинга в iOS, утверждает разработчик

Apple открыла лазейку для фишинга в iOS, утверждает разработчик

Apple открыла лазейку для фишинга в iOS, утверждает разработчик

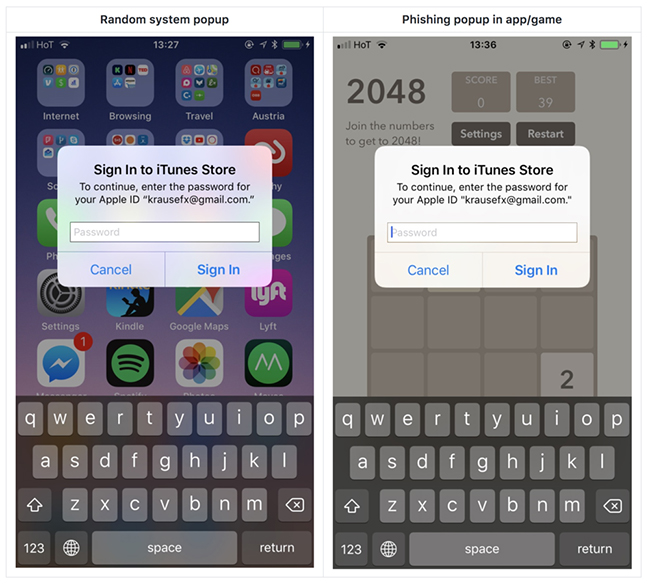
Apple предоставила злоумышленникам возможность для фишинга, периодически отображая пользователям iOS окно ввода пароля AppleID без учета окружающей среды. iOS запрашивает у пользователей пароль AppleID по многим причинам, одной из таких причин являются недавно установленные обновления операционной системы. В результате пользователей приучают просто вводить свой пароль, когда iOS предлагает это сделать, говорит разработчик Феликс Крауз.

Однако, по словам, специалиста эти всплывающие окна отображаются не только на экране блокировки и на главном экране, а также и внутри случайных приложений, например, когда они хотят получить доступ к iCloud, GameCenter или In-App-Purchases. Благодаря  этому у злоумышленников есть возможность выводить похожее диалоговое окно с просьбой ввести пароль, похищая конфиденциальные данные пользователей.

Несмотря на то, что Apple использовала этот подход много лет, Крауз считает, что он может стать причиной фишинга в мобильных приложениях.

Именно поэтому эксперт написал код, подтверждающий концепцию этой бреши, и отправил информацию Apple.

«На самом деле, очень просто отобразить диалоговое окно, выглядящее так же, как системное. Это можно сделать даже опираясь на примеры, представленные в документах Apple. Это меньше 30 строк кода, и каждый инженер iOS сможет быстро создать свой собственный код для фишинга», - утверждает Крауз.

Эксперт признает, что Apple довольно эффективно борется с вредоносными приложениями в App Store, однако функцию фишинга можно включить уже после того, как приложение пройдет проверку компанией.

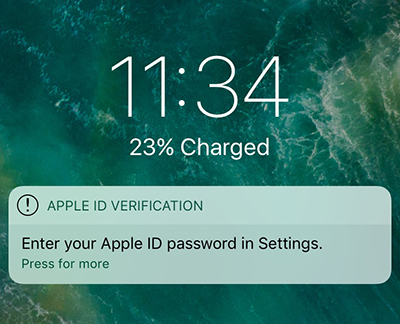
Крауз предложил альтернативу, отображенную на рисунке ниже. В этом примере система просит пользователя ввести свой пароль в настройках устройства:

Подпишитесь на новости

Роскомнадзор насчитал почти 6 тысяч устройств 5G в 52 населённых пунктах

В России зарегистрировано 5986 радиоэлектронных средств стандарта 5G в 52 населённых пунктах. Почти 70% приходится на «Ростелеком» и Т2. Цифры уже внушительные, но искать сплошное покрытие пятого поколения по всей стране пока рано.

Данные доклада Роскомнадзора на форуме «Спектр-2026» опубликовали «Ведомости». На «Ростелеком» и Т2 приходится 4093 устройства, или 68,4% общего количества.

У МТС зарегистрировано 871 устройство — 14,6%. У «Вымпелкома», работающего под брендом «Билайн», — 763, или 12,7%. На «Мегафон» и «Скартел» приходится 259 устройств — оставшиеся 4,3%.

Важный нюанс: речь именно о радиоэлектронных средствах. В эту категорию входят базовые станции, радиомодули, активные антенные модули и другое оборудование.

Фактическое покрытие, по словам замглавы Роскомнадзора Олега Терлякова, остаётся точечным, преимущественно в крупных городах. Для оказания услуг 5G в ранее выделенных диапазонах операторы переоформили около 140 из 511 лицензий.

Регистрация оборудования показывает масштаб подготовки сетей. А наличие быстрого интернета у конкретного пользователя всё ещё зависит от того, где он стоит со своим смартфоном.

RSS: Новости на портале Anti-Malware.ru