



Apple открыла лазейку для фишинга в iOS, утверждает разработчик

Apple открыла лазейку для фишинга в iOS, утверждает разработчик

Apple открыла лазейку для фишинга в iOS, утверждает разработчик

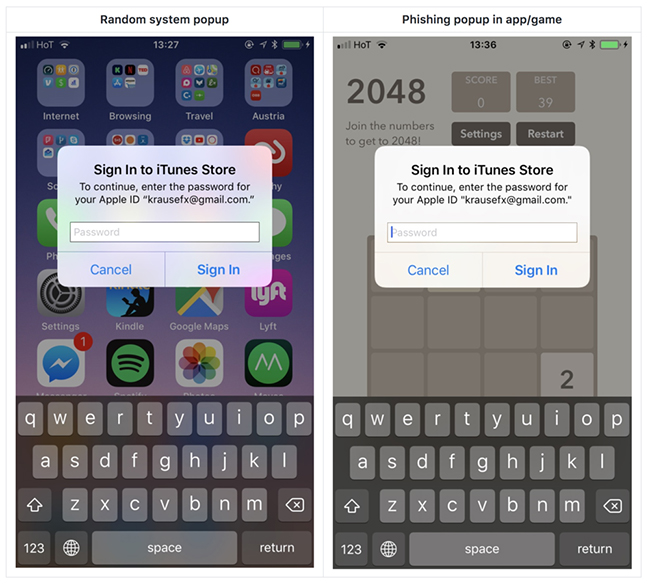
Apple предоставила злоумышленникам возможность для фишинга, периодически отображая пользователям iOS окно ввода пароля AppleID без учета окружающей среды. iOS запрашивает у пользователей пароль AppleID по многим причинам, одной из таких причин являются недавно установленные обновления операционной системы. В результате пользователей приучают просто вводить свой пароль, когда iOS предлагает это сделать, говорит разработчик Феликс Крауз.

Однако, по словам, специалиста эти всплывающие окна отображаются не только на экране блокировки и на главном экране, а также и внутри случайных приложений, например, когда они хотят получить доступ к iCloud, GameCenter или In-App-Purchases. Благодаря  этому у злоумышленников есть возможность выводить похожее диалоговое окно с просьбой ввести пароль, похищая конфиденциальные данные пользователей.

Несмотря на то, что Apple использовала этот подход много лет, Крауз считает, что он может стать причиной фишинга в мобильных приложениях.

Именно поэтому эксперт написал код, подтверждающий концепцию этой бреши, и отправил информацию Apple.

«На самом деле, очень просто отобразить диалоговое окно, выглядящее так же, как системное. Это можно сделать даже опираясь на примеры, представленные в документах Apple. Это меньше 30 строк кода, и каждый инженер iOS сможет быстро создать свой собственный код для фишинга», - утверждает Крауз.

Эксперт признает, что Apple довольно эффективно борется с вредоносными приложениями в App Store, однако функцию фишинга можно включить уже после того, как приложение пройдет проверку компанией.

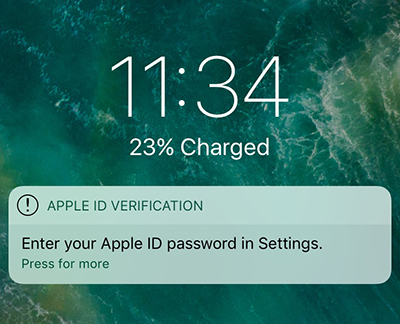
Крауз предложил альтернативу, отображенную на рисунке ниже. В этом примере система просит пользователя ввести свой пароль в настройках устройства:

Подпишитесь на новости

В России заблокируют 26 тыс. мобильных номеров, оформленных сверх лимита

Российские операторы отключат около 26 тысяч мобильных номеров, зарегистрированных сверх разрешённого количества. Они числятся примерно за тысячей абонентов. Запас симок на все случаи жизни постепенно заканчивается, по крайней мере в операторских базах.

Данные заместителя главы Роскомнадзора Олега Терлякова с форума «Спектр-2026» приводят «Ведомости».

С начала года к середине октября количество номеров сверх лимита сократилось на 1,95 млн. По подсчётам издания, перелимит уменьшился в 76 раз.

Для граждан России действует ограничение в 20 сим-карт суммарно у всех операторов. Для иностранцев вдвое меньше — десять. Превышение становится основанием для блокировки.

Ограничения направлены против нелегального оборота номеров и телефонного мошенничества. Сим-карты могут оформлять на подставных лиц или граждан, которые вообще не знают о своём внезапном телеком-хозяйстве.

При этом сокращение перелимита на 1,95 млн номеров не означает, что все эти симки принадлежали мошенникам или были принудительно отключены. Статистика показывает, сколько номеров перестало числиться сверх установленного потолка.

RSS: Новости на портале Anti-Malware.ru