



Apple открыла лазейку для фишинга в iOS, утверждает разработчик

Apple открыла лазейку для фишинга в iOS, утверждает разработчик

Apple открыла лазейку для фишинга в iOS, утверждает разработчик

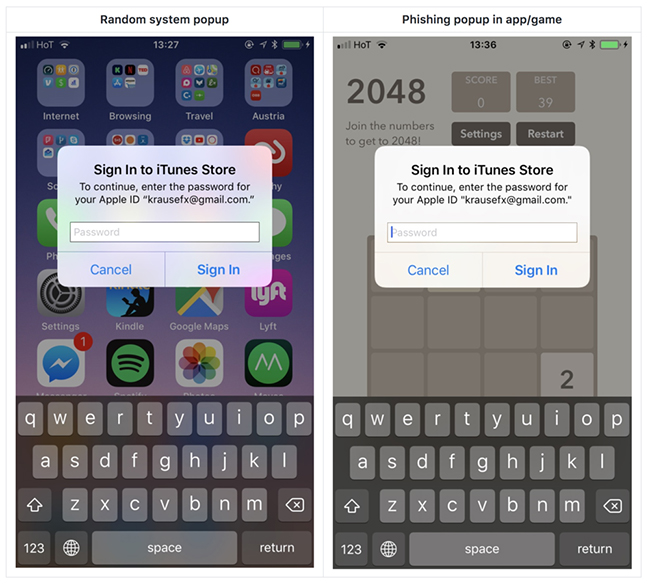
Apple предоставила злоумышленникам возможность для фишинга, периодически отображая пользователям iOS окно ввода пароля AppleID без учета окружающей среды. iOS запрашивает у пользователей пароль AppleID по многим причинам, одной из таких причин являются недавно установленные обновления операционной системы. В результате пользователей приучают просто вводить свой пароль, когда iOS предлагает это сделать, говорит разработчик Феликс Крауз.

Однако, по словам, специалиста эти всплывающие окна отображаются не только на экране блокировки и на главном экране, а также и внутри случайных приложений, например, когда они хотят получить доступ к iCloud, GameCenter или In-App-Purchases. Благодаря  этому у злоумышленников есть возможность выводить похожее диалоговое окно с просьбой ввести пароль, похищая конфиденциальные данные пользователей.

Несмотря на то, что Apple использовала этот подход много лет, Крауз считает, что он может стать причиной фишинга в мобильных приложениях.

Именно поэтому эксперт написал код, подтверждающий концепцию этой бреши, и отправил информацию Apple.

«На самом деле, очень просто отобразить диалоговое окно, выглядящее так же, как системное. Это можно сделать даже опираясь на примеры, представленные в документах Apple. Это меньше 30 строк кода, и каждый инженер iOS сможет быстро создать свой собственный код для фишинга», - утверждает Крауз.

Эксперт признает, что Apple довольно эффективно борется с вредоносными приложениями в App Store, однако функцию фишинга можно включить уже после того, как приложение пройдет проверку компанией.

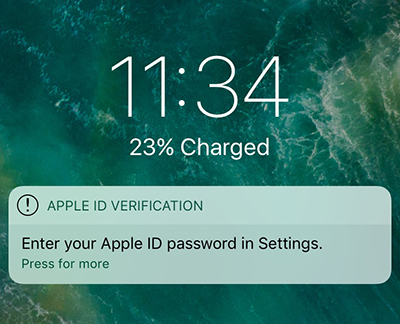
Крауз предложил альтернативу, отображенную на рисунке ниже. В этом примере система просит пользователя ввести свой пароль в настройках устройства:

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru