



Исследование Akamai раскрыло ботнет, прячущийся за технологией Fast Flux

Исследование Akamai раскрыло ботнет, прячущийся за технологией Fast Flux

Исследование Akamai раскрыло ботнет, прячущийся за технологией Fast Flux

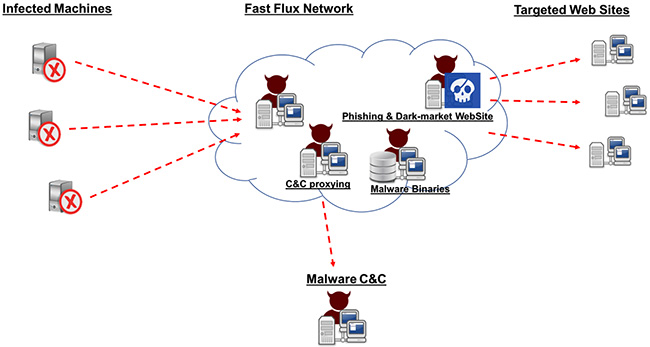
Fast Flux, DNS-технология, впервые введенная в 2006 году и связанная с такими вредоносными программами, как Storm Worm, может использоваться ботнетами для сокрытия различных видов вредоносных действий, включая фишинг, веб-проксирование и распространение вредоносов.

Этот метод позволяет бот-сети скрываться за постоянно меняющейся сетью скомпрометированных хостов, что похоже по принципу на работу через прокси. Это делает обнаружение таких сетей невероятно трудной задачей.

Akamai провела анализ сложной бот-сети, использующей технологию Fast Flux и состоящую из более чем 14 000 IP-адресов. Большинство этих IP-адресов принадлежат Восточной Европе, а некоторые из них находятся в адресном пространстве, которое присваивается компаниям, входящим в Fortune 100.

Подход с использованием Fast Flux позволяет бот-сети «заимствовать» положительную репутацию, связанную с IP-адресом, для выполнения своих злонамеренных действий.

«Возрастающая сложность корпоративных сетей и зависимостей от сетей общего пользования усложняет понимание того, что на самом деле происходит в ваших сетях», - утверждает исследователь в области безопасности Akamai, Ор Кац (Or Katz).

«В то же время возрастающая изощренность методов обфускации, используемых хакерами для скрытия своей злонамеренной деятельности, еще более важна для обеспечения четкого понимания сетевой активности», - продолжает Кац.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru