



Группа хакеров FIN7 оснастила свой бэкдор новыми возможностями

Группа хакеров FIN7 оснастила свой бэкдор новыми возможностями

Группа хакеров FIN7 оснастила свой бэкдор новыми возможностями

Группа киберпреступников FIN7 (также известная как Carbanak или Anunak) изменила технику своих атак, внедряя новый метод обфускации вредоносных программ. За последние полгода FIN7 постоянно видоизменяли способы заражения, атакуя преимущественно финансовые структуры.

В апреле, например, хакеры использовали LNK-файлы для распространения вредоносного пейлоада, далее перешли на бестелесный вредонос и файлы CMD.

«При выполнении CMD-файл записывает JScript в файл «tt.txt», помещая его в домашний каталог текущего пользователя. Затем скрипт копирует себя в «pp.txt», также в домашнем каталоге текущего пользователя, перед тем, как запустить WScript с помощью JScript. Оба формата CMD и LNK приводят к выполнению кода, но переход к использованию файлов CMD говорит о желании хакеров избежать  обнаружения их программы», - говорится в анализе, опубликованном экспертами по безопасности.

Также хакеры FIN7 внедрили новую систему обфускации своего бэкдора HALFBAKED, который они совершенствовали на протяжении нескольких лет.

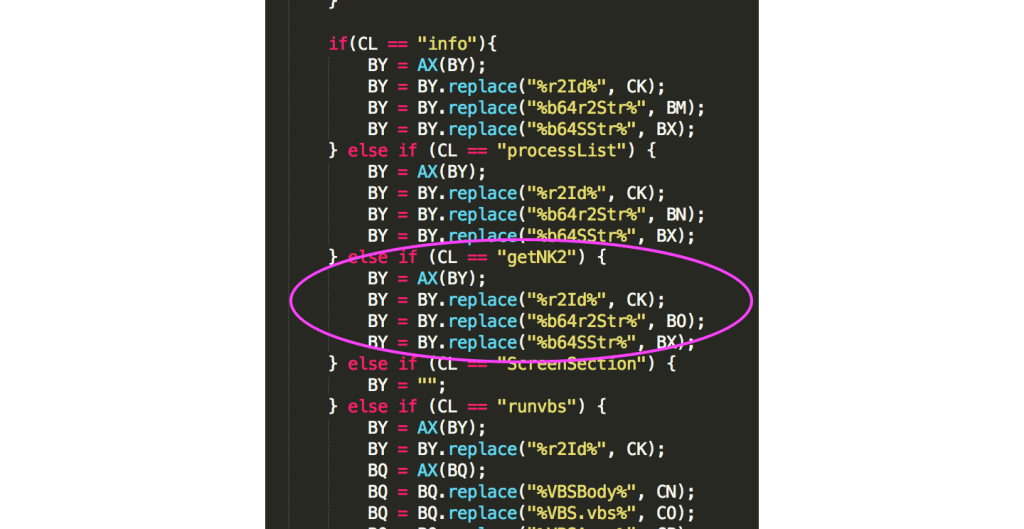
«Ранее некоторые версии HALFBAKED использовали кодировку base64, находящуюся в переменной srcTxt. Теперь же злоумышленник обфусцирует это имя и продолжает разбивать строку base64 в массиве на несколько строк», - продолжают эксперты.

Кроме того, исследователи обнаружили, что HALFBAKED теперь включает встроенную команду под названием «getNK2», которая была разработана для получения списка автозаполнения почтового клиента электронной почты Microsoft Outlook.

Специалисты отмечают, что файлы NK2 используются только в Microsoft Outlook 2007 и 2010, новые версии Outlook больше их не используют.

Те изменения, которые внедрила группа FIN7 в свои методы, доказывает, что эти хакеры могут быстро адаптироваться и подстраиваться под новые условия.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru