



Представлен автоматизированный модуль профайлинга в составе DLP

Представлен автоматизированный модуль профайлинга в составе DLP

Представлен автоматизированный модуль профайлинга в составе DLP

3 октября в рамках серии практических конференций Road Show SearchInform 2017 компания «СёрчИнформ» представила первый в России автоматизированный модуль профайлинга в составе DLP-системы «Контур информационной безопасности СёрчИнформ».

Компания «СёрчИнформ» – российский разработчик средств защиты информации – ежегодно собирает специалистов по информационной безопасности, чтобы обсудить актуальные проблемы и рассказать о трендах в сфере ИБ. В этом году тема мероприятия: «Психология vs Технология: оцифровываем человеческий фактор».

В Москве конференцию посетили более 600 специалистов, 938 человек посмотрели онлайн-трансляцию Road Show. Серия конференций состоится еще в 16 городах России и СНГ.

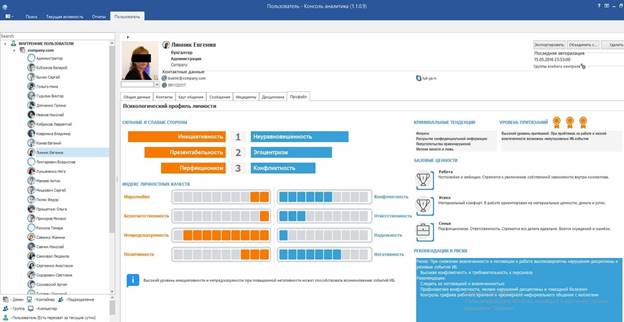
На мероприятии представители «СёрчИнформ» презентовали уникальную разработку – модуль профайлинга ProfileCenter. Он позволит ИБ-службам прогнозировать поведение сотрудников, оценивать и снижать риски, связанные с человеческим фактором, проводить расследования при отсутствии следов преступления.

«Мы развиваем продукт так, чтобы облегчить ежедневную работу специалистов служб ИБ. Модуль профайлинга позволит им предупреждать инциденты, держать под контролем риски и оперативно реагировать на подозрительные действия с корпоративной информацией. Мы прекрасно понимаем, что перед «человеческим фактором» пасуют порой даже самые продвинутые технические средства, и прогнозная оценка поведения человека способна существенно снизить подобные риски», – рассказал во время презентации модуля председатель совета директоров «СёрчИнформ» Лев Матвеев.


Скрин бета-версии ProfileCenter в «КИБ СёрчИнформ»

 Скрин бета-версии ProfileCenter в «КИБ СёрчИнформ»


На конференции также обсуждалась практика применения классического профайлинга, были разобраны нестандартные кейсы, показаны примеры проведения расследований на виртуальной машине. Коммерческую версию модуля ProfileCenter «СёрчИнформ» представит на тест всем желающим в начале 2018 года.

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru