



Представлен автоматизированный модуль профайлинга в составе DLP

Представлен автоматизированный модуль профайлинга в составе DLP

Представлен автоматизированный модуль профайлинга в составе DLP

3 октября в рамках серии практических конференций Road Show SearchInform 2017 компания «СёрчИнформ» представила первый в России автоматизированный модуль профайлинга в составе DLP-системы «Контур информационной безопасности СёрчИнформ».

Компания «СёрчИнформ» – российский разработчик средств защиты информации – ежегодно собирает специалистов по информационной безопасности, чтобы обсудить актуальные проблемы и рассказать о трендах в сфере ИБ. В этом году тема мероприятия: «Психология vs Технология: оцифровываем человеческий фактор».

В Москве конференцию посетили более 600 специалистов, 938 человек посмотрели онлайн-трансляцию Road Show. Серия конференций состоится еще в 16 городах России и СНГ.

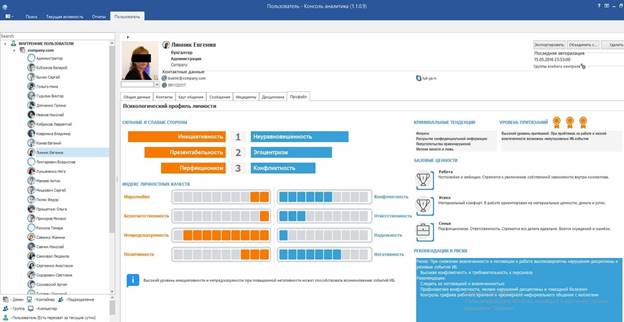
На мероприятии представители «СёрчИнформ» презентовали уникальную разработку – модуль профайлинга ProfileCenter. Он позволит ИБ-службам прогнозировать поведение сотрудников, оценивать и снижать риски, связанные с человеческим фактором, проводить расследования при отсутствии следов преступления.

«Мы развиваем продукт так, чтобы облегчить ежедневную работу специалистов служб ИБ. Модуль профайлинга позволит им предупреждать инциденты, держать под контролем риски и оперативно реагировать на подозрительные действия с корпоративной информацией. Мы прекрасно понимаем, что перед «человеческим фактором» пасуют порой даже самые продвинутые технические средства, и прогнозная оценка поведения человека способна существенно снизить подобные риски», – рассказал во время презентации модуля председатель совета директоров «СёрчИнформ» Лев Матвеев.


Скрин бета-версии ProfileCenter в «КИБ СёрчИнформ»

 Скрин бета-версии ProfileCenter в «КИБ СёрчИнформ»


На конференции также обсуждалась практика применения классического профайлинга, были разобраны нестандартные кейсы, показаны примеры проведения расследований на виртуальной машине. Коммерческую версию модуля ProfileCenter «СёрчИнформ» представит на тест всем желающим в начале 2018 года.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru