



Выпущен инструмент для подбора BitLocker-пароля BitCracker

Выпущен инструмент для подбора BitLocker-пароля BitCracker

Выпущен инструмент для подбора BitLocker-пароля BitCracker

Эксперты представили инструмент BitCracker, разработанный для взлома пароля BitLocker и использующий ресурсы графического процессора. Атака была протестирована на нескольких блоках памяти, зашифрованных с помощью BitLocker, работающего на Windows 7, Window 8.1 и Windows 10.

Для CUDA-реализации потребуется CUDA 7.5 и графический процессор NVIDIA с минимальным значением cc3.5. В этой реализации используется скрипт build.sh для создания 3 исполняемых файлов:

  • Хеш-экстрактор
  • BitCracker CUDA-версии
  • BitCracker OpenCL-версии

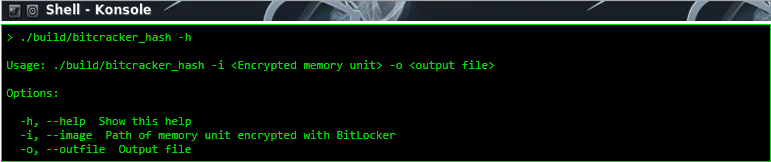
Исполняемые файлы хранятся в каталоге сборки. Перед началом атаки нужно запустить bitcracker_hash, чтобы извлечь хэш из зашифрованного блока памяти.

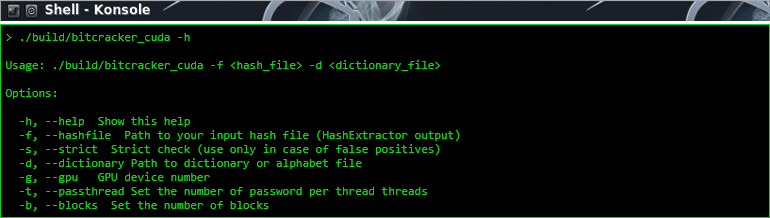
Затем можно использовать полученный файл для запуска атаки BitCracker.

В случае ложных срабатываний вы можете использовать опцию -s, осуществляющую проверку правильности конечного результата. В настоящее время BitCracker может подбирать пароли длиной от 8 до 27 символов. Следует учитывать, что BitCracker никак не маскирует атаку, не поддерживает механизм кэширования или создание интеллектуального словаря.

Разработчики выпустили OpenCL-версию своего инструмента в виде плагина для John The Ripper.

Подпишитесь на новости

GPT-6 Astra расшифровала послание времён Наполеона спустя 217 лет

Шифр пережил империи, войны и поколения исследователей, а теперь за него взялся ИИ. Инженер Картер Черч рассказал в своём блоге, как с помощью GPT-6 Astra восстановил содержание письма генералу Огюсту де Мармону. По его словам, потребовалось около шести часов работы модели и несколько вечеров собственного времени.

Послание отправили в марте 1809 года по распоряжению Наполеона через его пасынка Эжена де Богарне. Мармон командовал войсками в Далмации, и ему нужно было знать расположение французских и союзных армий перед войной с Австрией.

Ключ не сохранился. На скане — около 1300 зашифрованных единиц и 155 разных знаков. Причём одна буква могла обозначаться несколькими символами: обычный подсчёт частот здесь буксует.


ИИ прочитал изображение и использовал 33 ранее установленных значения. Остальные подбирались методом имитации отжига: варианты оценивали по статистике французских текстов. Затем расшифровку проверяли по исходному скану.

Внутри оказалась военная сводка с уверенным прогнозом: Австрии предстоит атака с нескольких направлений, и она движется к поражению.


Черч опубликовал восстановленный ключ и скрипты для проверки результата. Пять знаков остаются неоднозначными, но, по его оценке, общий смысл от этого не меняется. Автор также сообщает, что историк криптографии Сатоси Томокиё проверил решение, после чего письмо внесли в список расшифрованных.

RSS: Новости на портале Anti-Malware.ru