В Wikileaks опубликовали утечку в рамках серии Spy Files Russia, среди которых документы российской компании «Петер-Сервис» с 2007 по 2015 год. В них говорится об инструменте, с помощью которого правительство следило за российскими интернет-пользователями и абонентами сотовых сетей. Об этом сообщает TechCrunch.
Wikileaks утверждает, что российская компания «Петер-Сервис», поставляющая программное обеспечение телекоммуникационным компаниям, устанавливает инфраструктуру, которая позволяет следить за цифровой активностью россиян. Аналогичную программу снятия информации с технических каналов связи использовало Агентство национальной безопасности США и Центр правительственной связи Великобритании (о них Эдвард Сноуден заявлял в 2013 году), пишет incrussia.ru.
«Сегодня технологии, разработанные компанией „Петер-Сервис”, выходят далеко за рамки классического процесса биллинга и распространяются в сферах слежения и контроля. … По всей видимости, компанию не заставляют подчиняться строгим законам о слежке — она активно стремится к сотрудничеству и созданию коммерческих возможностей с государственным разведывательным аппаратом.
Фактически „Петер-Сервис” выступает единственным партнером по слежке, поскольку продукты компании дают доступ к данным российских клиентов мобильных операторов, которые оставляют открытыми для компании ценные метаданные, включая записи разговоров и текстовые сообщения, идентификаторы устройств (IMEI, MAC-адреса), идентификаторы сети (IP-адреса), информацию о сотовых вышках и многое другое».
La Repubblica пишет, что «Петер-Сервис» хранит информацию с телетрафиком и позволяет госорганам запрашивать базу данных с сохраненной информацией. Это могут быть звонки на определенный номер телефона или данные об использованных платежных системах. В Wikileaks также опубликовали руководства пользователя с изображениями интерфейсов, которые позволяют искать информацию в базах данных.
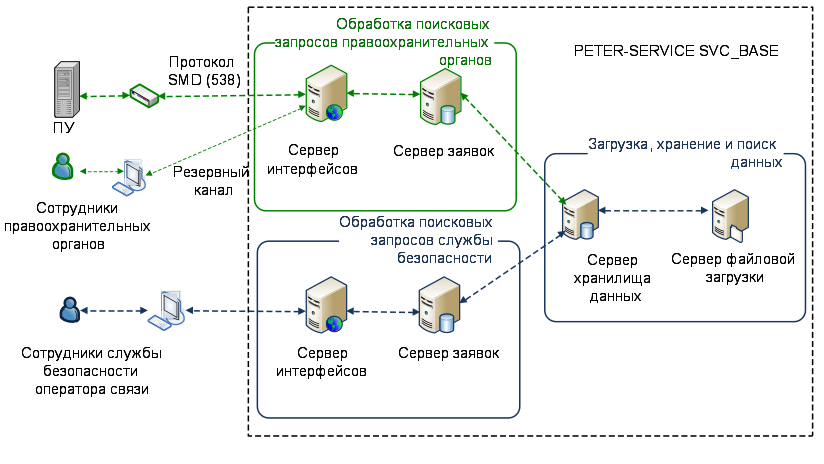
В TechCrunch отмечают, что в документах не упоминается Федеральная служба безопасности (ФСБ), а говорится о «государственных органах», которые включают в себя «правоохранительные органы».
Wikileaks утверждает, что в «Петер-Сервис» могут обрабатывать до 500 млн соединений в сутки. При этом время поиска записей варьируется от одного дня до десяти секунд. В документах говорится, что компания разработала инструмент Traffic Data Mart (TDM), который позволяет узнать, какие сайты и социальные сети посещал человек, сколько времени он тратит на посещение определенного сайта, а также с помощью какого электронного устройства человек посещал сайт.
TDM записывает и контролирует IP-трафик мобильных устройств, зарегистрированных у оператора. Этот инструмент ведет список доменов по категориям, среди которых запрещенные сайты, блоги, электронная почта, сайты с оружием, ботнеты, а также ресурсы с наркотиками или сайты с террористическим контентом.
«На основе собранной информации система позволяет создавать отчеты по устройствам абонентов (идентифицированным по IMEI/TAC, бренду и модели) в течение определенного периода времени».
Inc. направил в компанию «Петер-Сервис» запрос о комментарии и ожидает ответа.
Компания «Петер-Сервис» была создана в 1992 году. Она предоставляет биллинговые решения, а также поставляет программное обеспечение телекоммуникационным компаниям. Среди клиентов «Петер-Сервис» компании «МегаФон», «Ростелеком», «Газпром телеком», МТС и Yota.
Официальный комментарий пресс-службы:
«Петер-Сервис» действует в строгом соответствии с законодательством стран, в которых присутствуют наши клиенты. Неприкосновенность частной жизни - один из постулатов нашей работы. Сотрудники компании не имеют доступа к абонентским данным, тем более компания никогда не передавала информацию об абонентах наших клиентов спецслужбам какой-либо страны. Каждая биллинговая система реализует функции для интеграции с другими системами оператора. Наши практики по разработке определенных законодательством функций соответствуют всем стандартам качества, аналогичным другим крупным поставщикам биллинговых систем. При этом за последние два года «Петер-Сервис» не имеет ни одного действующего контракта с любым государственным агентством или ведомством.










