



Малварь iXintpwn/YJSNPI выводит из строя iOS-устройства

Малварь iXintpwn/YJSNPI выводит из строя iOS-устройства

Малварь iXintpwn/YJSNPI выводит из строя iOS-устройства

Эксперты Trend Micro проанализировали iOS-вредонос, способный привести к отказу устройства. В настоящее время зловред, получивший имя iXintpwn/YJSNPI (TROJ_YJSNPI.A по классификации Trend Micro) сосредоточен в Японии, однако может выйти за пределы страны, учитывая тот факт, что он распространяется в социальных сетях.

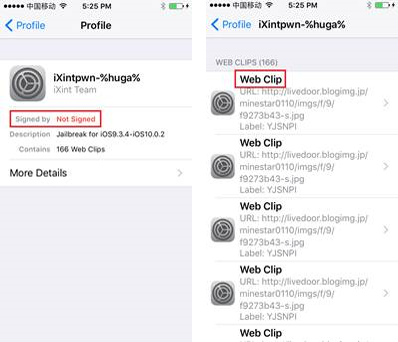
iXintpwn/YJSNPI впервые появился в конце ноября 2016 года в Twitter, а затем распространялся также через YouTube и социальные сети, представляя собой джейлбрейк iOS под названием «iXintpwn». Независимо от того, был ли создан этот зловред в качестве обычной шалости или же у него была явная злонамеренная цель, iXintpwn/YJSNPI использует интересную схему, в которой задействован неподписанный профиль устройства.

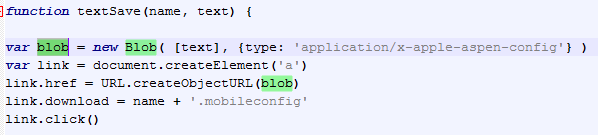
Заражение происходит в момент, когда пользователь заходит на веб-сайт, на котором размещается вредоносный профиль, особенно это работает в случае, если используется Safari. Злонамеренный сайт содержит JavaScript, отправляющий ответ, который Safari принимает автоматически, таким образом происходит загрузка профиля.

Профиль конфигурации iOS позволяет разработчикам изменять огромное количество настроек, включая электронную почту, сеть и сертификаты. Компании используют эти профили, чтобы упростить управление домашними приложениями и корпоративными устройствами. Профиль конфигурации также может настраивать параметры ограничений устройства, Wi-Fi, VPN, календарных расширений для WebDAV (CalDAV), учетных данных и ключей.

Очевидно, что вредоносный профиль может использоваться для управления настройками, тому примером являются такая вредоносная программа как Wirelurker.

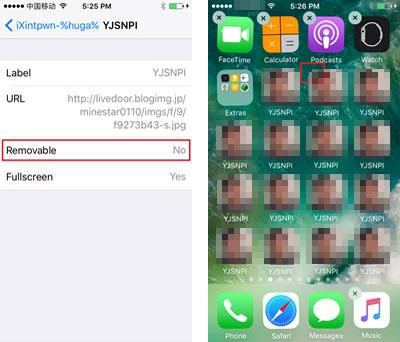
В случае iXintpwn/YJSNPI используется неподписанный профиль, он устанавливается с отсутствием возможности удаления. Так как в iOS предусмотрены меры как для подписанных, так и для неподписанных профилей, установка оных требует взаимодействия с пользователем.

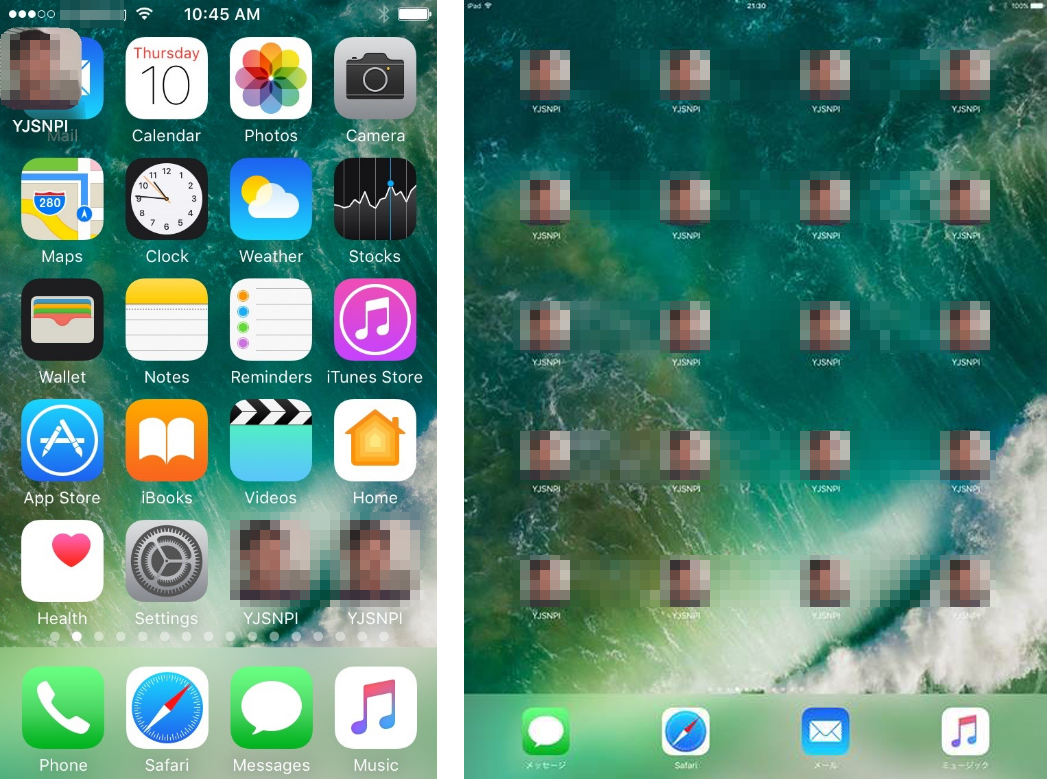
После установки профиля iXintpwn/YJSNPI на главный экран будет выведен значок, при нажатии на который происходит переполнение иконок YJSNPI, это приводит к сбою приложения SpringBoard, которое управляет домашним экраном и контролирует, как приложения отображаются и запускаются. Во время этого переполнения устройство становится невосприимчивым к любым командам.

Подпишитесь на новости

Ссылки OneDrive раскрывают корпоративные логины, Microsoft не чешется

Злоумышленники могут выяснять имена корпоративных учётных записей, проверяя адреса OneDrive и SharePoint. Microsoft признаёт возможность такой разведки, но относит её к низкому риску: сам по себе найденный логин не позволяет обойти аутентификацию.

Позицию компания объяснила в своём техническом блоге. Речь идёт об определении UPN — имени пользователя в корпоративной инфраструктуре.

Проверяя URL, атакующий может установить существующие учётные записи и использовать результат для адресного фишинга, перебора паролей или попыток входа с ранее украденными комбинациями.

Есть ещё нюанс, что такие проверки не отражаются в журналах входа Microsoft Entra и Microsoft Purview. Прямых уведомлений о том, что кто-то выявляет пользователей организации этим способом, тоже нет.

Microsoft ограничивает чрезмерные запросы к несуществующим сайтам OneDrive. Это затрудняет массовый сбор, но полностью возможность определения логинов не устраняет.

Компания рекомендует многофакторную аутентификацию, условный доступ, политики риска входа и защиту от фишинга. Логика понятна: найденное имя не должно превращаться в доступ к аккаунту.

RSS: Новости на портале Anti-Malware.ru