



Версия CCleaner была заражена вредоносом Floxif в течение месяца

Версия CCleaner была заражена вредоносом Floxif в течение месяца

Версия CCleaner была заражена вредоносом Floxif в течение месяца

Версия 5.33 приложения CCleaner, предлагаемая для загрузки с 15 августа по 12 сентября, была заражена вредоносной программой Floxif. Об этом говорится в свежем отчете, опубликованном Cisco Talos.

Floxif представляет собой вредоносный загрузчик, который собирает информацию о зараженных системах и отправляет ее в командный центр. У этого вредоноса также имеется возможность загружать и запускать другие файлы.

Floxif собирает следующую информацию: имя компьютера, список установленных программ, список запущенных процессов, MAC-адреса для первых трех сетевых интерфейсов и уникальные идентификаторы. Исследователи отметили, что зловред работает только на 32-битных системах. Кроме того, вредоносная программа завершает выполнение, если пользователь не работает под учетной записью администратора.

Cisco Talos обнаружила этот экземпляр Floxif во время бета-тестирования новой технологии обнаружения эксплойтов. Эксперты считают, что злоумышленники могли использовать свой цифровой сертификат для замены легитимного приложения CCleaner на содержащее вредоносную программу.

Остается неясным, взломали ли киберпреступники системы Avast или же вредоносный код был добавлен «инсайдером, имеющим доступ к средам разработки».

Напомним, что Avast купил Piriform, компанию-разработчика CCleaner, в июле этого года, за месяц до выхода CCleaner 5.33.

13 сентября Piriform выпустила версию CCleaner 5.34 и CCleaner Cloud 1.07.3191, которые не содержат вредоносный код.

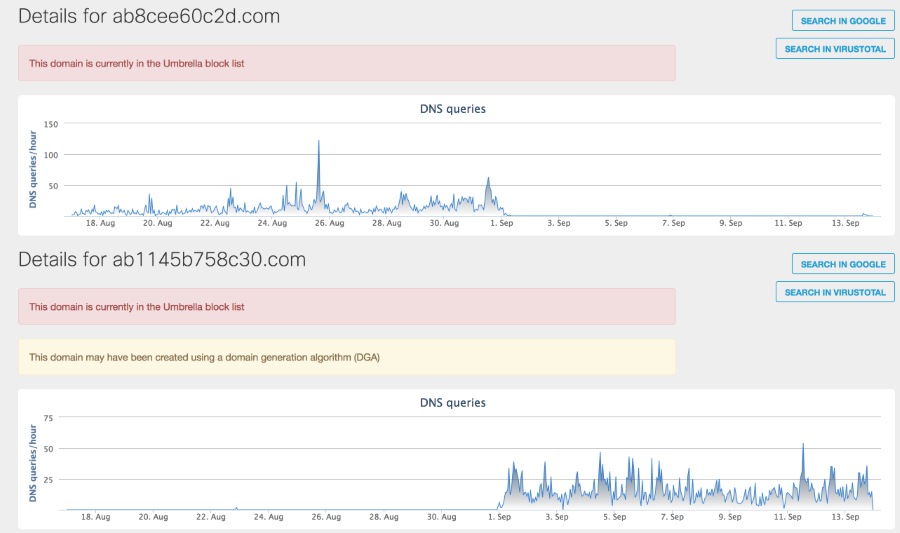
Floxif использовал случайно сгенерированные имена доменов командного центра каждый месяц. Запросы DNS вредоноса, сделанные в августе и сентябре, показывают, что были заражены сотни, если не тысячи пользователей.

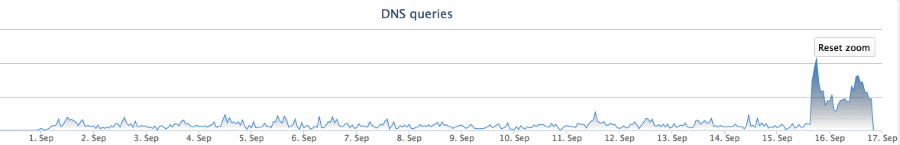
После того, как Cisco Talos сообщила Avast о скомпрометированной версии CCleaner, и компания поспособствовала уничтожению командного центра, исследователи увидели, что зараженные машины посылают DNS-запросы на резервный домен.

«Обновление CCleaner до версии 5.34 не устраняет проблему, так как вредоносная программа все равно остается в системе» - говорится в отчете Cisco Talos.

Также в этом отчете содержатся технические подробности о работе Floxif.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru