



Версия CCleaner была заражена вредоносом Floxif в течение месяца

Версия CCleaner была заражена вредоносом Floxif в течение месяца

Версия CCleaner была заражена вредоносом Floxif в течение месяца

Версия 5.33 приложения CCleaner, предлагаемая для загрузки с 15 августа по 12 сентября, была заражена вредоносной программой Floxif. Об этом говорится в свежем отчете, опубликованном Cisco Talos.

Floxif представляет собой вредоносный загрузчик, который собирает информацию о зараженных системах и отправляет ее в командный центр. У этого вредоноса также имеется возможность загружать и запускать другие файлы.

Floxif собирает следующую информацию: имя компьютера, список установленных программ, список запущенных процессов, MAC-адреса для первых трех сетевых интерфейсов и уникальные идентификаторы. Исследователи отметили, что зловред работает только на 32-битных системах. Кроме того, вредоносная программа завершает выполнение, если пользователь не работает под учетной записью администратора.

Cisco Talos обнаружила этот экземпляр Floxif во время бета-тестирования новой технологии обнаружения эксплойтов. Эксперты считают, что злоумышленники могли использовать свой цифровой сертификат для замены легитимного приложения CCleaner на содержащее вредоносную программу.

Остается неясным, взломали ли киберпреступники системы Avast или же вредоносный код был добавлен «инсайдером, имеющим доступ к средам разработки».

Напомним, что Avast купил Piriform, компанию-разработчика CCleaner, в июле этого года, за месяц до выхода CCleaner 5.33.

13 сентября Piriform выпустила версию CCleaner 5.34 и CCleaner Cloud 1.07.3191, которые не содержат вредоносный код.

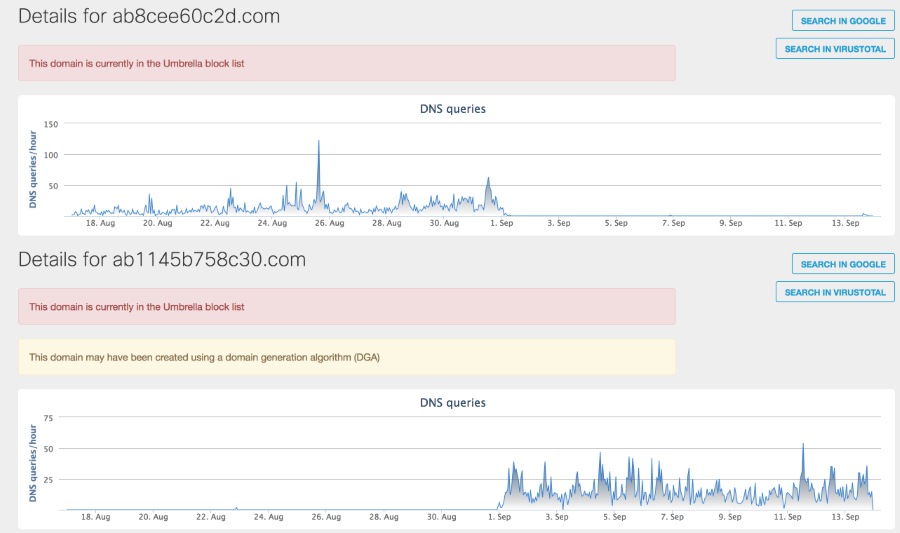
Floxif использовал случайно сгенерированные имена доменов командного центра каждый месяц. Запросы DNS вредоноса, сделанные в августе и сентябре, показывают, что были заражены сотни, если не тысячи пользователей.

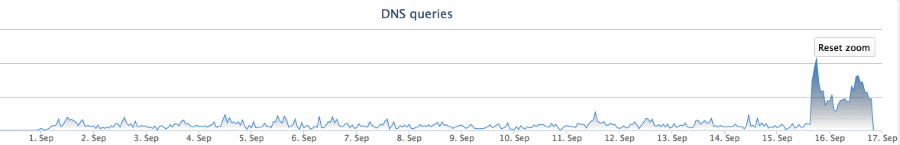
После того, как Cisco Talos сообщила Avast о скомпрометированной версии CCleaner, и компания поспособствовала уничтожению командного центра, исследователи увидели, что зараженные машины посылают DNS-запросы на резервный домен.

«Обновление CCleaner до версии 5.34 не устраняет проблему, так как вредоносная программа все равно остается в системе» - говорится в отчете Cisco Talos.

Также в этом отчете содержатся технические подробности о работе Floxif.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru