



Версия CCleaner была заражена вредоносом Floxif в течение месяца

Версия CCleaner была заражена вредоносом Floxif в течение месяца

Версия CCleaner была заражена вредоносом Floxif в течение месяца

Версия 5.33 приложения CCleaner, предлагаемая для загрузки с 15 августа по 12 сентября, была заражена вредоносной программой Floxif. Об этом говорится в свежем отчете, опубликованном Cisco Talos.

Floxif представляет собой вредоносный загрузчик, который собирает информацию о зараженных системах и отправляет ее в командный центр. У этого вредоноса также имеется возможность загружать и запускать другие файлы.

Floxif собирает следующую информацию: имя компьютера, список установленных программ, список запущенных процессов, MAC-адреса для первых трех сетевых интерфейсов и уникальные идентификаторы. Исследователи отметили, что зловред работает только на 32-битных системах. Кроме того, вредоносная программа завершает выполнение, если пользователь не работает под учетной записью администратора.

Cisco Talos обнаружила этот экземпляр Floxif во время бета-тестирования новой технологии обнаружения эксплойтов. Эксперты считают, что злоумышленники могли использовать свой цифровой сертификат для замены легитимного приложения CCleaner на содержащее вредоносную программу.

Остается неясным, взломали ли киберпреступники системы Avast или же вредоносный код был добавлен «инсайдером, имеющим доступ к средам разработки».

Напомним, что Avast купил Piriform, компанию-разработчика CCleaner, в июле этого года, за месяц до выхода CCleaner 5.33.

13 сентября Piriform выпустила версию CCleaner 5.34 и CCleaner Cloud 1.07.3191, которые не содержат вредоносный код.

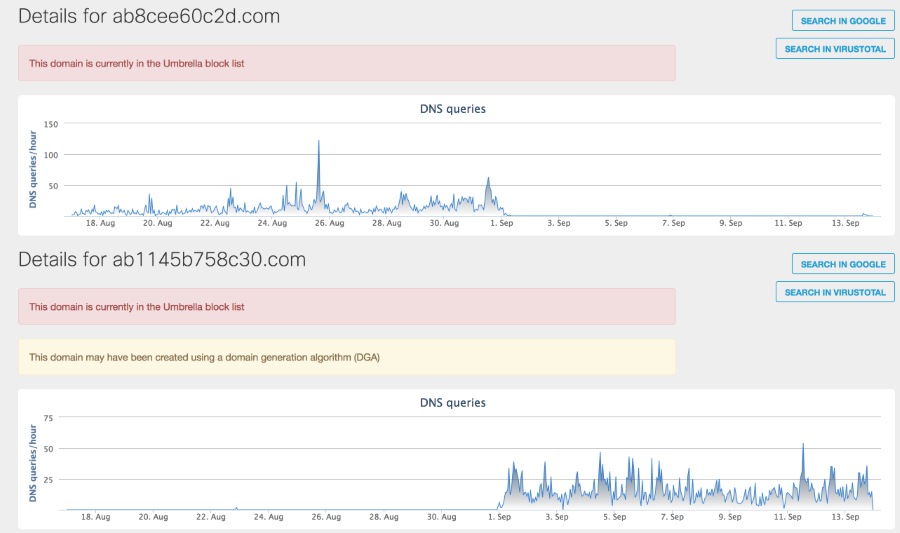
Floxif использовал случайно сгенерированные имена доменов командного центра каждый месяц. Запросы DNS вредоноса, сделанные в августе и сентябре, показывают, что были заражены сотни, если не тысячи пользователей.

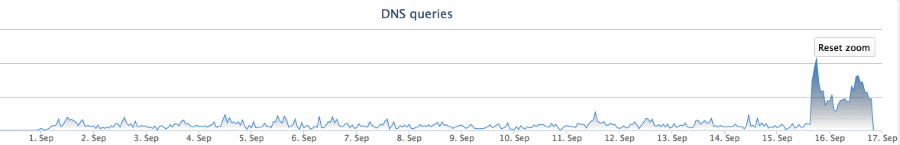
После того, как Cisco Talos сообщила Avast о скомпрометированной версии CCleaner, и компания поспособствовала уничтожению командного центра, исследователи увидели, что зараженные машины посылают DNS-запросы на резервный домен.

«Обновление CCleaner до версии 5.34 не устраняет проблему, так как вредоносная программа все равно остается в системе» - говорится в отчете Cisco Talos.

Также в этом отчете содержатся технические подробности о работе Floxif.

Подпишитесь на новости

Базис выпустил Basis AIR, чтобы команды перестали стоять в очереди за GPU

Купили дорогие GPU для искусственного интеллекта, а теперь одни команды ждут свободных мощностей, пока у других железо простаивает? «Базис» из группы РТК-ЦОД представил Basis AIR — платформу, которая распределяет вычислительные ресурсы между ИИ-проектами. По оценке разработчика, она позволяет поднять загрузку ускорителей с 30% до 80%.

Как пишет «Коммерсантъ» со ссылкой на компанию, система рассчитана на организации, где несколько команд используют общий парк GPU для обучения и применения моделей.

Платформа учитывает приоритеты задач и лимиты подразделений. Если мощности свободны, команда может получить ресурсы сверх своей квоты. Один ускоритель также можно задействовать для нескольких задач.

Идея простая: прежде чем согласовывать очередную закупку железа, стоит разобраться, чем занято уже установленное. Basis AIR формирует отчёты о потреблении ресурсов по проектам и подразделениям, поэтому руководителям будет проще оценить, где действительно нужны новые GPU.

Платформа разворачивается в собственном ЦОД заказчика и может работать без интернета. Покупать остальные продукты «Базиса» для её внедрения не требуется: предусмотрена совместимость с инфраструктурными платформами сторонних разработчиков.

RSS: Новости на портале Anti-Malware.ru