



Более 4000 серверов ElasticSearch хранят вредоносы для POS-терминалов

Более 4000 серверов ElasticSearch хранят вредоносы для POS-терминалов

Более 4000 серверов ElasticSearch хранят вредоносы для POS-терминалов

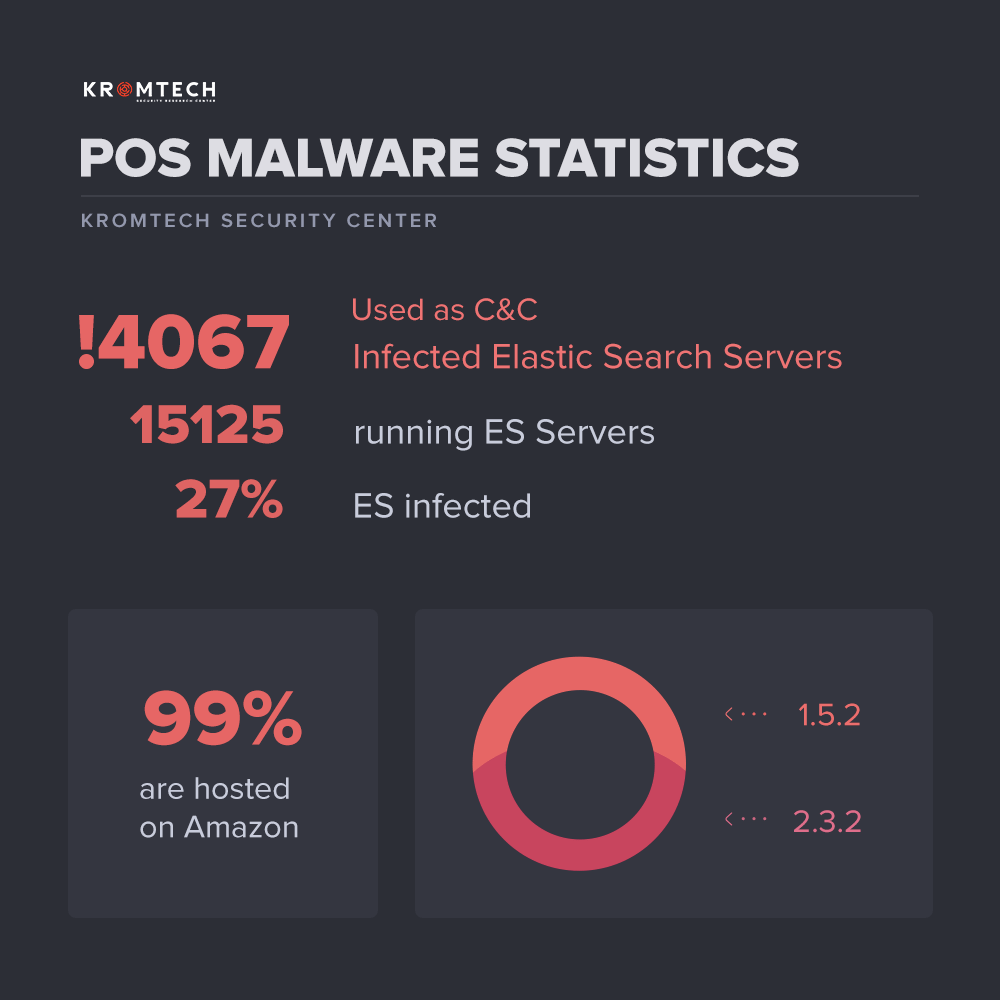
Kromtech обнаружил более 4000 серверов ElasticSearch, на которых размещаются файлы, специфичные для двух вредоносных программ, нацеленных на POS-терминалы - AlinaPOS и JackPOS. Исследователи обнаружили эти уязвимые серверы на прошлой неделе во время рутинного сканирования.

Заинтересовавшись первоначальным открытием, команда Kromtech использовала Shodan для выявления более 15 000 серверов ElasticSearch, которые были оставлены онлайн без какой-либо аутентификации.

Из этих 15 000 серверов более 4000 имеют файлы, характерные для инфраструктуры командного центра (C&C) AlinaPOS и JackPOS. Это число слишком велико, чтобы быть просто совпадением, тем более что на серверах размещались панели управления вредоносными программами для POS-терминалов.

Анализ команды Kromtech также показал, что 99% серверов ElasticSearch, зараженных вредоносными программами, были размещены в сервисе Amazon AWS.

«Почему Amazon? Потому что Amazon Web Services позволяет получить бесплатный инстанс t2 micro (EC2) с дисковым пространством до 10 ГБ» - пояснил Боб Дьяченко (Bob Diachenko), главный сотрудник отдела связи Kromtech.

Временные метки файлов показали наличие инфицированных файлов с августа 2016 года. Кроме того, исследователи обнаружили разные пакеты одной и той же вредоносной программы и доказали, что серверы были заражены несколько раз.

«Мы отправили уведомления некоторым пострадавшим компаниям и попытались связаться с Amazon, но ответа пока не получили» - продолжает Дьяченко.

Дьяченко также сказал, что большинство зараженных серверов имеют американские IP-адреса. Кроме того, Kromtech по-прежнему анализирует данные, чтобы уточнить количество истинное зараженных серверов.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru