



Хакеры опубликовали переписку Навального с призывом к началу Майдана

Хакеры опубликовали переписку Навального с призывом к началу Майдана

Хакеры опубликовали переписку Навального с призывом к началу Майдана

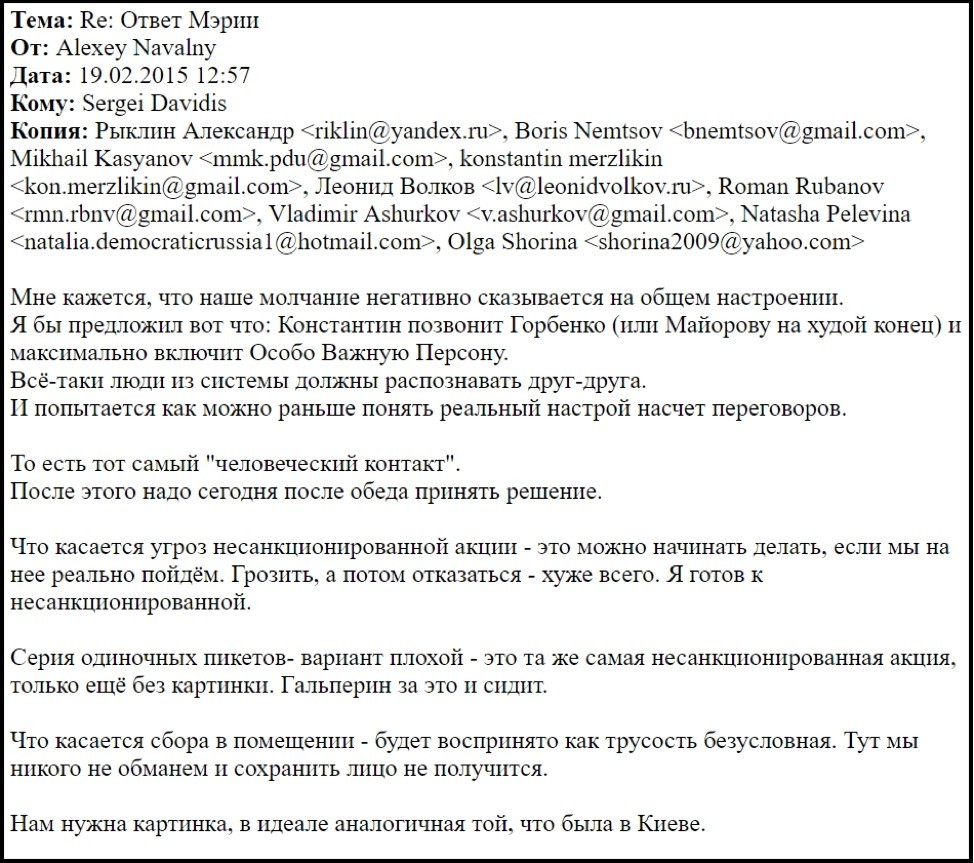
Хакерская группировка Infotrader сегодня ночью на своём сайте опубликовала выдержки из вскрытой переписки оппозиционного общественного деятеля Алексея Навального с членами оргкомитета антивоенного митинга в февраля 2015 года, в преддверии которого был убит политик Борис Немцов.

В переписке с одним из лидеров движения "Солидарность" Сергеем Давидисом Навальный предлагает одному из руководителей партии ПарНаС Константину Мерзликину позвонить Горбенко (Александр Горбенко является заместителем мэра Москвы в Правительстве Москвы по вопросам региональной безопасности и информационной политики. — Прим. ред.) или Майорову (Алексей Майоров до октября 2016 года занимал должность руководителя Департамента региональной безопасности и противодействия коррупции мэрии Москвы. — Прим. ред.) по вопросу проведения митинга. Следует отметить, что Навальный намекает на некие тесные контакты несистемной оппозиции с мэрией, говоря о том, что "люди из системы должны понимать друг друга", пишет life.ru. 

Вместе с тем основатель ФБК (некоммерческую организацию, выполняющую функции иностранного агента) далее прямо призывает соратников не бояться организации несанкционированной акции, с ходу отвергая любые другие промежуточные варианты и делая акцент на том, что события должны развиваться по сценарию украинского Майдана. 


— Нам нужна картинка, в идеале аналогичная той, что была в Киеве, — пишет в письме Навальный. 

Далее в опубликованной хакерами переписке лидера ПарНаСа Михаила Касьянова со своим заместителем Константином Мерзликиным обсуждается вопрос интриганства и склочного характера, которые всё же признаются меньшим злом по сравнению с бесхребетным Рыжковым.


UPDATE: Штаб Навального опровергает взлом и обвиняет Life в фальсификации взломанной переписки - https://www.leonidvolkov.ru/p/230/

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru