



Хакеры опубликовали переписку Навального с призывом к началу Майдана

Хакеры опубликовали переписку Навального с призывом к началу Майдана

Хакеры опубликовали переписку Навального с призывом к началу Майдана

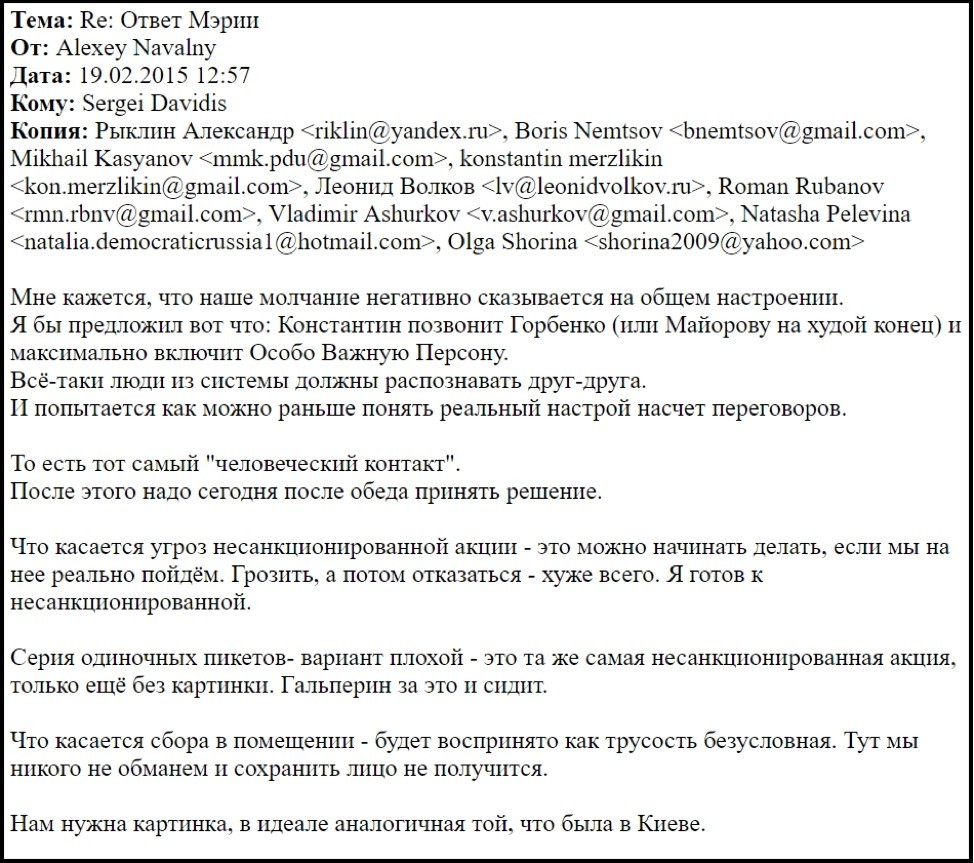
Хакерская группировка Infotrader сегодня ночью на своём сайте опубликовала выдержки из вскрытой переписки оппозиционного общественного деятеля Алексея Навального с членами оргкомитета антивоенного митинга в февраля 2015 года, в преддверии которого был убит политик Борис Немцов.

В переписке с одним из лидеров движения "Солидарность" Сергеем Давидисом Навальный предлагает одному из руководителей партии ПарНаС Константину Мерзликину позвонить Горбенко (Александр Горбенко является заместителем мэра Москвы в Правительстве Москвы по вопросам региональной безопасности и информационной политики. — Прим. ред.) или Майорову (Алексей Майоров до октября 2016 года занимал должность руководителя Департамента региональной безопасности и противодействия коррупции мэрии Москвы. — Прим. ред.) по вопросу проведения митинга. Следует отметить, что Навальный намекает на некие тесные контакты несистемной оппозиции с мэрией, говоря о том, что "люди из системы должны понимать друг друга", пишет life.ru. 

Вместе с тем основатель ФБК (некоммерческую организацию, выполняющую функции иностранного агента) далее прямо призывает соратников не бояться организации несанкционированной акции, с ходу отвергая любые другие промежуточные варианты и делая акцент на том, что события должны развиваться по сценарию украинского Майдана. 


— Нам нужна картинка, в идеале аналогичная той, что была в Киеве, — пишет в письме Навальный. 

Далее в опубликованной хакерами переписке лидера ПарНаСа Михаила Касьянова со своим заместителем Константином Мерзликиным обсуждается вопрос интриганства и склочного характера, которые всё же признаются меньшим злом по сравнению с бесхребетным Рыжковым.


UPDATE: Штаб Навального опровергает взлом и обвиняет Life в фальсификации взломанной переписки - https://www.leonidvolkov.ru/p/230/

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru