



Хакеры опубликовали переписку Навального с призывом к началу Майдана

Хакеры опубликовали переписку Навального с призывом к началу Майдана

Хакеры опубликовали переписку Навального с призывом к началу Майдана

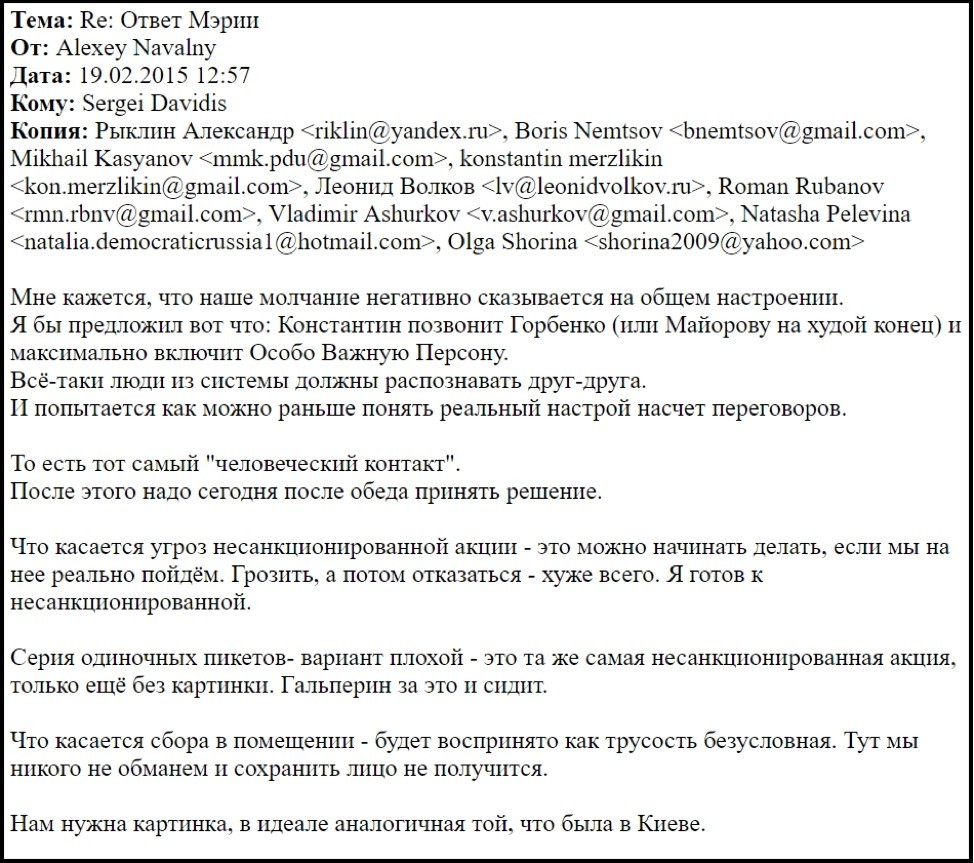
Хакерская группировка Infotrader сегодня ночью на своём сайте опубликовала выдержки из вскрытой переписки оппозиционного общественного деятеля Алексея Навального с членами оргкомитета антивоенного митинга в февраля 2015 года, в преддверии которого был убит политик Борис Немцов.

В переписке с одним из лидеров движения "Солидарность" Сергеем Давидисом Навальный предлагает одному из руководителей партии ПарНаС Константину Мерзликину позвонить Горбенко (Александр Горбенко является заместителем мэра Москвы в Правительстве Москвы по вопросам региональной безопасности и информационной политики. — Прим. ред.) или Майорову (Алексей Майоров до октября 2016 года занимал должность руководителя Департамента региональной безопасности и противодействия коррупции мэрии Москвы. — Прим. ред.) по вопросу проведения митинга. Следует отметить, что Навальный намекает на некие тесные контакты несистемной оппозиции с мэрией, говоря о том, что "люди из системы должны понимать друг друга", пишет life.ru. 

Вместе с тем основатель ФБК (некоммерческую организацию, выполняющую функции иностранного агента) далее прямо призывает соратников не бояться организации несанкционированной акции, с ходу отвергая любые другие промежуточные варианты и делая акцент на том, что события должны развиваться по сценарию украинского Майдана. 


— Нам нужна картинка, в идеале аналогичная той, что была в Киеве, — пишет в письме Навальный. 

Далее в опубликованной хакерами переписке лидера ПарНаСа Михаила Касьянова со своим заместителем Константином Мерзликиным обсуждается вопрос интриганства и склочного характера, которые всё же признаются меньшим злом по сравнению с бесхребетным Рыжковым.


UPDATE: Штаб Навального опровергает взлом и обвиняет Life в фальсификации взломанной переписки - https://www.leonidvolkov.ru/p/230/

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru