



Microsoft предлагает пробную free-версию новых инструментов безопасности

Microsoft предлагает пробную free-версию новых инструментов безопасности

Microsoft предлагает пробную free-версию новых инструментов безопасности

Вследствие недавних глобальных вспышек таких вымогателей, как WannaCry и Petya, Microsoft озаботилась разработкой более эффективных инструментов, помогающих ИТ-спецималистам обнаруживать и хранить вредоносные программы.

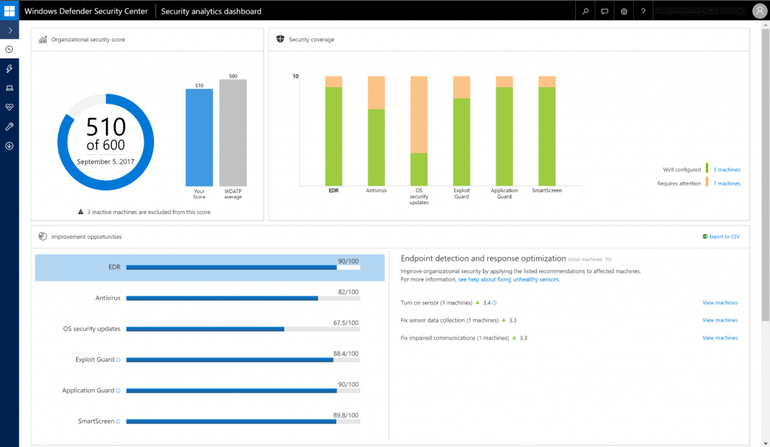
Defender Advanced Threat Protection (ATP) - набор инструментов, который Microsoft предлагает корпоративным клиентам, он помогает обнаруживать продвинутые угрозы, удалять их, а также изолированно хранить вредоноса.

Эти функции доступны в Windows 10 Enterprise, их возможности охватывают профилактику, обнаружение, расследование, реагирование и управление нарушениями данных.

Теперь клиенты могут предварительно просмотреть последние функции, входящие в комплект поставки Microsoft. Пользователям необходимо переключиться на Предварительный просмотр (Preview experience) в настройках в навигационной панели. Версия в Fall Creators Update доступна в виде бесплатной трехмесячной пробной версии.

Ранее сообщалось, что в обновлении также будет представлен защитник приложений Windows Defender Application Guard (WDAG), который использует аппаратную изоляцию для защиты данных и системных служб, даже если Windows или ядро скомпрометированы.

WDAG позволяет администраторам различать надежные и ненадежные сайты. Браузер Edge откроется в изолированном контейнере в случае работы с ненадежными сайтами, не позволяя злоумышленнику нанести вред системе и пользователю.

Он также оснащен Windows Defender Exploit Guard (ранее Enhanced Mitigation Experience Toolkit) интегрированным с Intune и System Center Configuration Manager, системой защиты устройств Windows и улучшенной аналитикой безопасности.

Теперь предприятия смогут видеть предупреждения о безопасности на временной шкале по каждой машине, исходящие от целого арсенала защитного ПО: Endpoint Detection and Response (EDR), Windows Defender Antivirus (AV), Windows Defender Firewall, Windows Defender SmartScreen, Windows Defender Device Guard и Windows Defender Exploit Guard.

Например, SmartScreen покажет, перешел ли сотрудник по ссылке, несмотря на предупреждение. Guard будет отмечать попытки запуска любых несанкционированных приложений.

Также у администраторов будет возможность видеть приложения, заблокированные правилами защиты Защитника Windows. Оповещения от Guard Guard и Application Guard можно просмотреть в Центре безопасности Защитника Windows.

Microsoft также улучшила изоляцию машины, возможность настроить белый список доверенных двоичных файлов и дистанционно инициировать антивирусное сканирование Windows Defender, даже если на компьютере запущен сторонний антивирус.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru