



Microsoft предлагает пробную free-версию новых инструментов безопасности

Microsoft предлагает пробную free-версию новых инструментов безопасности

Microsoft предлагает пробную free-версию новых инструментов безопасности

Вследствие недавних глобальных вспышек таких вымогателей, как WannaCry и Petya, Microsoft озаботилась разработкой более эффективных инструментов, помогающих ИТ-спецималистам обнаруживать и хранить вредоносные программы.

Defender Advanced Threat Protection (ATP) - набор инструментов, который Microsoft предлагает корпоративным клиентам, он помогает обнаруживать продвинутые угрозы, удалять их, а также изолированно хранить вредоноса.

Эти функции доступны в Windows 10 Enterprise, их возможности охватывают профилактику, обнаружение, расследование, реагирование и управление нарушениями данных.

Теперь клиенты могут предварительно просмотреть последние функции, входящие в комплект поставки Microsoft. Пользователям необходимо переключиться на Предварительный просмотр (Preview experience) в настройках в навигационной панели. Версия в Fall Creators Update доступна в виде бесплатной трехмесячной пробной версии.

Ранее сообщалось, что в обновлении также будет представлен защитник приложений Windows Defender Application Guard (WDAG), который использует аппаратную изоляцию для защиты данных и системных служб, даже если Windows или ядро скомпрометированы.

WDAG позволяет администраторам различать надежные и ненадежные сайты. Браузер Edge откроется в изолированном контейнере в случае работы с ненадежными сайтами, не позволяя злоумышленнику нанести вред системе и пользователю.

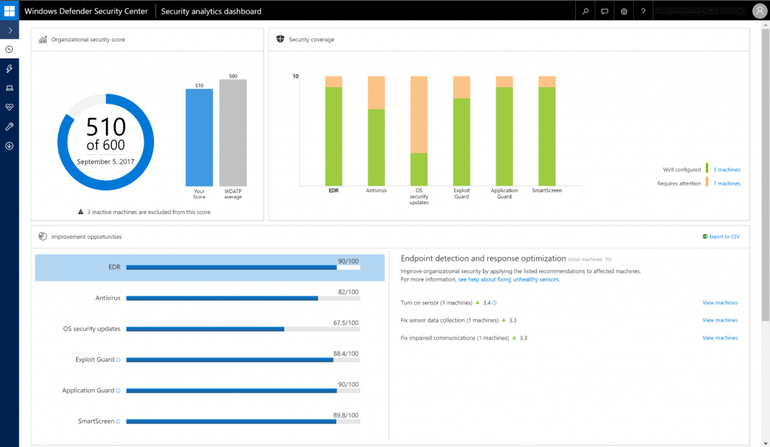
Он также оснащен Windows Defender Exploit Guard (ранее Enhanced Mitigation Experience Toolkit) интегрированным с Intune и System Center Configuration Manager, системой защиты устройств Windows и улучшенной аналитикой безопасности.

Теперь предприятия смогут видеть предупреждения о безопасности на временной шкале по каждой машине, исходящие от целого арсенала защитного ПО: Endpoint Detection and Response (EDR), Windows Defender Antivirus (AV), Windows Defender Firewall, Windows Defender SmartScreen, Windows Defender Device Guard и Windows Defender Exploit Guard.

Например, SmartScreen покажет, перешел ли сотрудник по ссылке, несмотря на предупреждение. Guard будет отмечать попытки запуска любых несанкционированных приложений.

Также у администраторов будет возможность видеть приложения, заблокированные правилами защиты Защитника Windows. Оповещения от Guard Guard и Application Guard можно просмотреть в Центре безопасности Защитника Windows.

Microsoft также улучшила изоляцию машины, возможность настроить белый список доверенных двоичных файлов и дистанционно инициировать антивирусное сканирование Windows Defender, даже если на компьютере запущен сторонний антивирус.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru