



Microsoft предлагает пробную free-версию новых инструментов безопасности

Microsoft предлагает пробную free-версию новых инструментов безопасности

Microsoft предлагает пробную free-версию новых инструментов безопасности

Вследствие недавних глобальных вспышек таких вымогателей, как WannaCry и Petya, Microsoft озаботилась разработкой более эффективных инструментов, помогающих ИТ-спецималистам обнаруживать и хранить вредоносные программы.

Defender Advanced Threat Protection (ATP) - набор инструментов, который Microsoft предлагает корпоративным клиентам, он помогает обнаруживать продвинутые угрозы, удалять их, а также изолированно хранить вредоноса.

Эти функции доступны в Windows 10 Enterprise, их возможности охватывают профилактику, обнаружение, расследование, реагирование и управление нарушениями данных.

Теперь клиенты могут предварительно просмотреть последние функции, входящие в комплект поставки Microsoft. Пользователям необходимо переключиться на Предварительный просмотр (Preview experience) в настройках в навигационной панели. Версия в Fall Creators Update доступна в виде бесплатной трехмесячной пробной версии.

Ранее сообщалось, что в обновлении также будет представлен защитник приложений Windows Defender Application Guard (WDAG), который использует аппаратную изоляцию для защиты данных и системных служб, даже если Windows или ядро скомпрометированы.

WDAG позволяет администраторам различать надежные и ненадежные сайты. Браузер Edge откроется в изолированном контейнере в случае работы с ненадежными сайтами, не позволяя злоумышленнику нанести вред системе и пользователю.

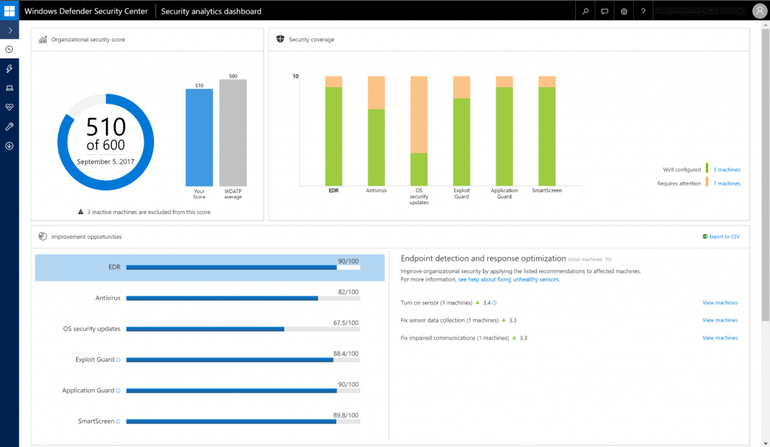
Он также оснащен Windows Defender Exploit Guard (ранее Enhanced Mitigation Experience Toolkit) интегрированным с Intune и System Center Configuration Manager, системой защиты устройств Windows и улучшенной аналитикой безопасности.

Теперь предприятия смогут видеть предупреждения о безопасности на временной шкале по каждой машине, исходящие от целого арсенала защитного ПО: Endpoint Detection and Response (EDR), Windows Defender Antivirus (AV), Windows Defender Firewall, Windows Defender SmartScreen, Windows Defender Device Guard и Windows Defender Exploit Guard.

Например, SmartScreen покажет, перешел ли сотрудник по ссылке, несмотря на предупреждение. Guard будет отмечать попытки запуска любых несанкционированных приложений.

Также у администраторов будет возможность видеть приложения, заблокированные правилами защиты Защитника Windows. Оповещения от Guard Guard и Application Guard можно просмотреть в Центре безопасности Защитника Windows.

Microsoft также улучшила изоляцию машины, возможность настроить белый список доверенных двоичных файлов и дистанционно инициировать антивирусное сканирование Windows Defender, даже если на компьютере запущен сторонний антивирус.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru