



Мошенники собирают данные банковских карт Mastercard

Мошенники собирают данные банковских карт Mastercard

Мошенники собирают данные банковских карт Mastercard

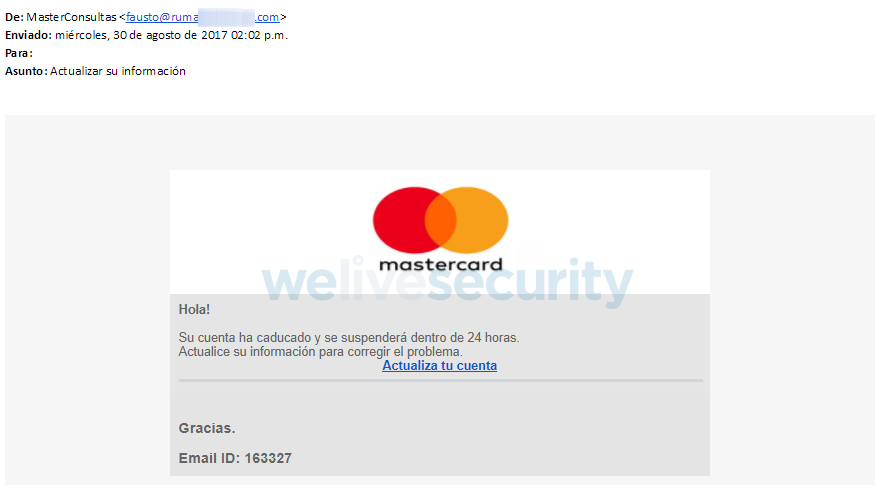
ESET предупреждает о новой волне интернет-мошенничества. Злоумышленники рассылают фишинговые письма от имени платежной системы Mastercard и используют для кражи данных пользователей взломанный сайт правительства Мексики.

Сообщение спамеров начинается с неперсонализированного приветствия. В тексте письма говорится о блокировке учетной записи в платежной системе. Чтобы восстановить доступ к сервисам Mastercard, пользователю предлагают перейти по ссылке и обновить информацию.

Если жертву не смутит отсутствие личного обращения и адрес отправителя, не имеющий отношения к Mastercard, он перейдет на поддельный сайт. Там, согласно «законам жанра», его ожидает анкета для ввода персональных и платежных данных, включая номер, срок действия и CVVбанковской карты.


Заполнив анкету и нажав кнопку «Ввод», пользователь отправит все данные злоумышленникам. Информация может быть использована для списания средств с карты.

Спам-атака могла бы показаться рядовой, если не одна особенность – фишинговая страница размещена на домене .gob.mx, который принадлежит правительству Мексики. Вероятно, злоумышленники получили доступ к учетной записи администратора домена или использовали уязвимость сервера. Специалисты ESETсообщили об инциденте в Центр реагирования на компьютерные угрозы Мексики (СERT-МХ). 

ESET предупреждает о новой волне интернет-мошенничества. Злоумышленники рассылают фишинговые письма от имени платежной системы Mastercard и используют для кражи данных пользователей взломанный сайт правительства Мексики." />
Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru