



Мошенники собирают данные банковских карт Mastercard

Мошенники собирают данные банковских карт Mastercard

Мошенники собирают данные банковских карт Mastercard

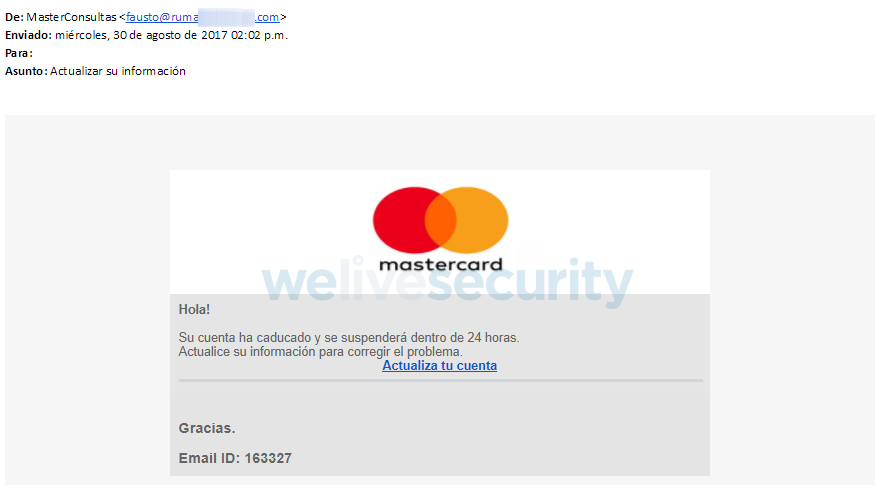
ESET предупреждает о новой волне интернет-мошенничества. Злоумышленники рассылают фишинговые письма от имени платежной системы Mastercard и используют для кражи данных пользователей взломанный сайт правительства Мексики.

Сообщение спамеров начинается с неперсонализированного приветствия. В тексте письма говорится о блокировке учетной записи в платежной системе. Чтобы восстановить доступ к сервисам Mastercard, пользователю предлагают перейти по ссылке и обновить информацию.

Если жертву не смутит отсутствие личного обращения и адрес отправителя, не имеющий отношения к Mastercard, он перейдет на поддельный сайт. Там, согласно «законам жанра», его ожидает анкета для ввода персональных и платежных данных, включая номер, срок действия и CVVбанковской карты.


Заполнив анкету и нажав кнопку «Ввод», пользователь отправит все данные злоумышленникам. Информация может быть использована для списания средств с карты.

Спам-атака могла бы показаться рядовой, если не одна особенность – фишинговая страница размещена на домене .gob.mx, который принадлежит правительству Мексики. Вероятно, злоумышленники получили доступ к учетной записи администратора домена или использовали уязвимость сервера. Специалисты ESETсообщили об инциденте в Центр реагирования на компьютерные угрозы Мексики (СERT-МХ). 

ESET предупреждает о новой волне интернет-мошенничества. Злоумышленники рассылают фишинговые письма от имени платежной системы Mastercard и используют для кражи данных пользователей взломанный сайт правительства Мексики." />
Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru