



Мошенники собирают данные банковских карт Mastercard

Мошенники собирают данные банковских карт Mastercard

Мошенники собирают данные банковских карт Mastercard

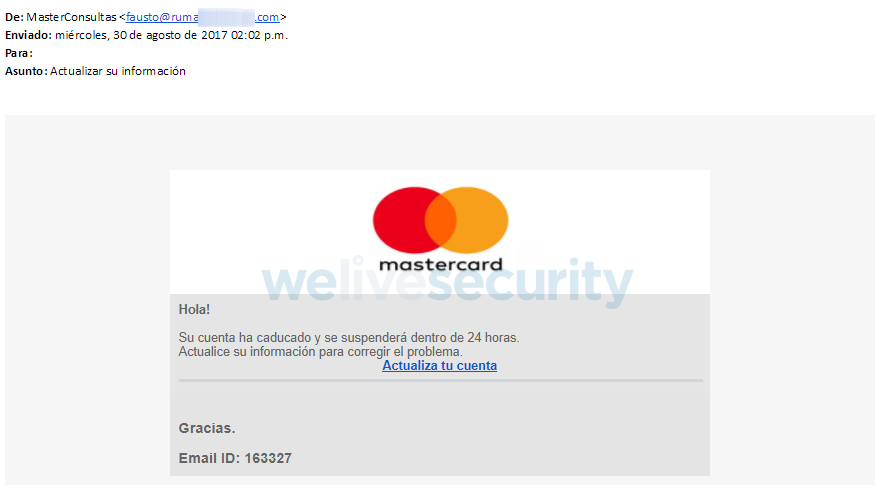
ESET предупреждает о новой волне интернет-мошенничества. Злоумышленники рассылают фишинговые письма от имени платежной системы Mastercard и используют для кражи данных пользователей взломанный сайт правительства Мексики.

Сообщение спамеров начинается с неперсонализированного приветствия. В тексте письма говорится о блокировке учетной записи в платежной системе. Чтобы восстановить доступ к сервисам Mastercard, пользователю предлагают перейти по ссылке и обновить информацию.

Если жертву не смутит отсутствие личного обращения и адрес отправителя, не имеющий отношения к Mastercard, он перейдет на поддельный сайт. Там, согласно «законам жанра», его ожидает анкета для ввода персональных и платежных данных, включая номер, срок действия и CVVбанковской карты.


Заполнив анкету и нажав кнопку «Ввод», пользователь отправит все данные злоумышленникам. Информация может быть использована для списания средств с карты.

Спам-атака могла бы показаться рядовой, если не одна особенность – фишинговая страница размещена на домене .gob.mx, который принадлежит правительству Мексики. Вероятно, злоумышленники получили доступ к учетной записи администратора домена или использовали уязвимость сервера. Специалисты ESETсообщили об инциденте в Центр реагирования на компьютерные угрозы Мексики (СERT-МХ). 

ESET предупреждает о новой волне интернет-мошенничества. Злоумышленники рассылают фишинговые письма от имени платежной системы Mastercard и используют для кражи данных пользователей взломанный сайт правительства Мексики." />
Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru