



Полиция получила контроль над доменом мошеннического онлайн-магазина

Полиция получила контроль над доменом мошеннического онлайн-магазина

Полиция получила контроль над доменом мошеннического онлайн-магазина

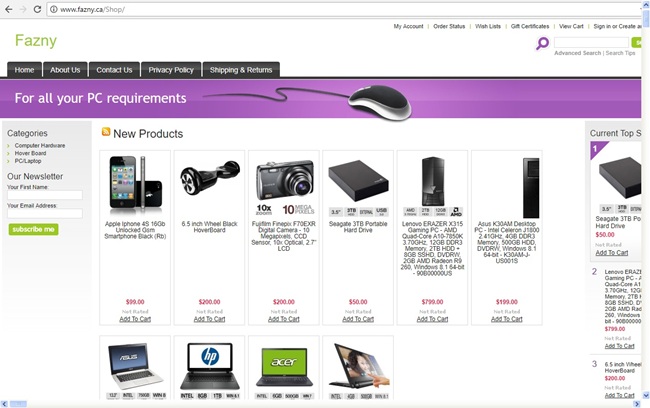
Канадская полиция захватила домен Fazny.ca, принадлежащий интернет-магазину электроники, который украл данные платежных карт пользователей и использовал их для совершения мошеннических покупок.

Согласно заявлению полиции, следственный отдел по борьбе с киберпреступностью начал изучать веб-сайт после того, как пользователь пожаловался на мошеннические покупки, появившиеся в его банковских выписках в мае этого года.

Сначала, как отметил пострадавший пользователь, стали возникать неоднократные ошибки при попытке купить продукты через магазин Fazny.ca, утверждалось, что платеж не может быть обработан. Вскоре после этого в его финансовой отчетности появилось несколько подозрительных покупок.

Полиция утверждает, что после тщательного расследования детективы «определили, что информация заявителя была украдена на fazny.ca».

Благодаря наличию судебного распоряжения полиции удалось захватить домен fazny.ca, чтобы уберечь других пользователей от подобных неприятностей.

Также утверждается, что сайт использовал рекламу Facebook, чтобы привлечь пользователей в свой магазин. Полиция говорит, что сайт был поддельным, а мошенники использовали украденные с легитимных сайтов изображения компьютерных аксессуаров.

На данном этапе расследование все еще продолжается, власти говорят, что они пытаются определить количество затронутых пользователей. Полиция также просит пользователей подать жалобы, если они были на сайте и видели подозрительные транзакции на своих карточках.

«Получение контроля над доменом служит двум целям: выявить количество жертв и предотвратить дальнейшее мошенничество. Мы также полагаем, что и другие пользователи стали жертвами этого сайта, поэтому призываем их сообщить нам об инциденте» - сказал Фил Хокинс (Phil Hawkins) из отдела расследования киберпреступлений.

Отметим, что пока полиции не удалось получить контроль над сервером злоумышленников.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru