



Полиция получила контроль над доменом мошеннического онлайн-магазина

Полиция получила контроль над доменом мошеннического онлайн-магазина

Полиция получила контроль над доменом мошеннического онлайн-магазина

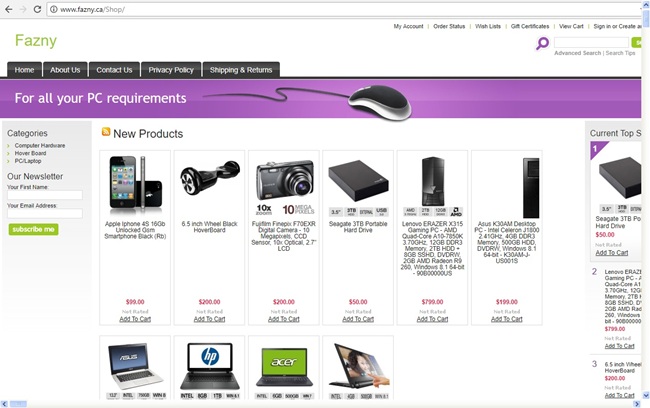
Канадская полиция захватила домен Fazny.ca, принадлежащий интернет-магазину электроники, который украл данные платежных карт пользователей и использовал их для совершения мошеннических покупок.

Согласно заявлению полиции, следственный отдел по борьбе с киберпреступностью начал изучать веб-сайт после того, как пользователь пожаловался на мошеннические покупки, появившиеся в его банковских выписках в мае этого года.

Сначала, как отметил пострадавший пользователь, стали возникать неоднократные ошибки при попытке купить продукты через магазин Fazny.ca, утверждалось, что платеж не может быть обработан. Вскоре после этого в его финансовой отчетности появилось несколько подозрительных покупок.

Полиция утверждает, что после тщательного расследования детективы «определили, что информация заявителя была украдена на fazny.ca».

Благодаря наличию судебного распоряжения полиции удалось захватить домен fazny.ca, чтобы уберечь других пользователей от подобных неприятностей.

Также утверждается, что сайт использовал рекламу Facebook, чтобы привлечь пользователей в свой магазин. Полиция говорит, что сайт был поддельным, а мошенники использовали украденные с легитимных сайтов изображения компьютерных аксессуаров.

На данном этапе расследование все еще продолжается, власти говорят, что они пытаются определить количество затронутых пользователей. Полиция также просит пользователей подать жалобы, если они были на сайте и видели подозрительные транзакции на своих карточках.

«Получение контроля над доменом служит двум целям: выявить количество жертв и предотвратить дальнейшее мошенничество. Мы также полагаем, что и другие пользователи стали жертвами этого сайта, поэтому призываем их сообщить нам об инциденте» - сказал Фил Хокинс (Phil Hawkins) из отдела расследования киберпреступлений.

Отметим, что пока полиции не удалось получить контроль над сервером злоумышленников.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru