



Троян-майнер CoinMiner заражает компьютеры через уязвимость EternalBlue

Троян-майнер CoinMiner заражает компьютеры через уязвимость EternalBlue

Троян-майнер CoinMiner заражает компьютеры через уязвимость EternalBlue

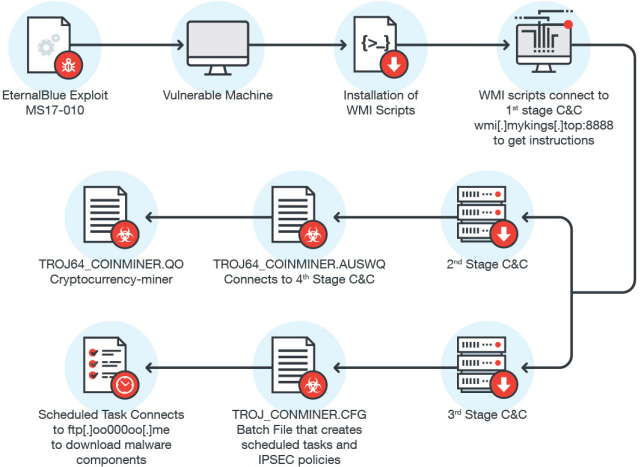
Специалисты компании Trend Micro предупредили о появлении нового трояна-майнера CoinMiner, который атакует компьютеры, работающие под управлением Windows. Исследователи пишут, что распространение малвари трудно остановить или замедлить, так как для этих целей вредонос использует украденный у АНБ эксплоит EternalBlue.

Его также применяли WannaCry и NotPetya, и инструментарий WMI (Windows Management Instrumentation), как некогда делал нашумевший вредонос Stuxnet. Более того, за счет использования скриптов WMI вредонос не оставляет почти никаких следов в системе и работает в памяти устройства.


Схема работы CoinMiner

Для защиты от CoinMiner и других угроз, полагающихся в работе на EternalBlue, специалисты в очередной раз рекомендуют установить обновление безопасности MS17-010, выпущенное Microsoft еще весной текущего года, или хотя бы отказаться от использования протокола SMBv1, отключив его. Также аналитики советуют отключить и WMI, если он не нужен в работе, или хотя бы ограничить доступ, пишет xakep.ru. 


Напомню, что CoinMiner – не единственная малварь, вооружившаяся эксплоитом спецслужб. После атак WannaCry инструмент обрел немалую популярность, был включен в состав Metasploit, и его взяли на вооружение разработчики криптовалютного майнера Adylkuzz, червя EternalRocks, шифровальщика Uiwix, трояна Nitol (он же Backdoor.Nitol), малвари Gh0st RAT и так далее.

Напомню, что изначально эксплоит был опубликован в сети хакерской группировкой The Shadow Brokers в апреле текущего года. Хакеры заявляют, что похитили этот и многие другие инструменты у Equation Group – группировки, за которой, по утверждениям многих специалистов, стоят «правительственные хакеры» из АНБ.


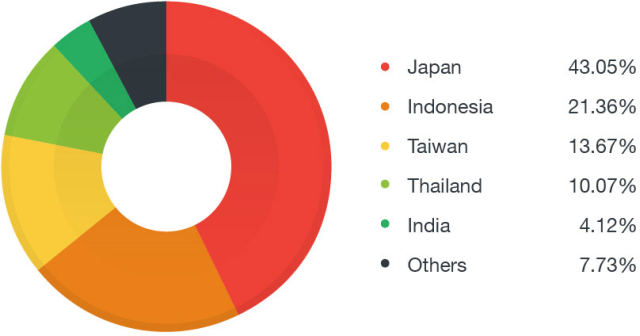
Пострадавшие от CoinMiner пользователи по странам:

Подпишитесь на новости

Для онлайн-займов в МФО планируют оставить биометрию по лицу без голоса

Микрофинансовые организации добились принципиального согласия регуляторов на упрощение биометрической идентификации заёмщиков. В Центре биометрических технологий сообщили, что проверка только по изображению лица станет доступна для онлайн-услуг МФО с ноября 2026 года.

Сейчас воспользоваться такими услугами могут более 27 млн человек со стандартной или подтверждённой биометрией в ЕБС, пишет «Коммерсантъ». Переход на лицо без голоса должен расширить эту аудиторию.

Но любая фотография из базы автоматически пропуском не станет. Часть упрощённых биометрических образцов потребует повышения уровня. По данным ЦБТ, такая возможность доступна более чем 30 млн человек.

В Минцифры утверждают, что проверка только по лицу обеспечивает необходимую защиту и не уступает сочетанию лица и голоса. Для клиентов обещают несколько вариантов: компьютер, приложение МФО или переход в «Госуслуги Биометрию».

Рынок рассчитывает сократить число сбоев и упростить регистрацию. Люди уже привыкли сканировать лицо, а уговаривать их дополнительно записывать голос сложнее. Меньше действий — меньше клиентов, которые бросают оформление на полпути.

Биометрическая идентификация для микрофинансовых компаний обязательна с марта 2026 года, однако ЦБ до января 2027-го не применяет надзорные меры за её отсутствие. Для микрокредитных компаний требование заработает с марта 2027 года.

RSS: Новости на портале Anti-Malware.ru