



Атака ROPEMAKER позволяет хакерам изменять содержимое электронных писем

Атака ROPEMAKER позволяет хакерам изменять содержимое электронных писем

Атака ROPEMAKER позволяет хакерам изменять содержимое электронных писем

Новый сценарий атак через электронную почту, получивший имя ROPEMAKER, позволяет хакерам изменять содержимое писем электронной почты, полученных пользователями, через удаленные файлы CSS.

ROPEMAKER подразумевает, что злоумышленник отправляет письмо в формате HTML жертве, но вместо того, чтобы использовать встроенный CSS, он использует CSS-файл, загруженный с сервера.

Цель же заключается в том, чтобы написать и отправить изначально безобидное электронное письмо, которое затем можно изменить с помощью CSS, размещенного на сервере хакера.

Для киберпреступников также несомненным плюсом будет обход антивирусных сканеров, так как системы безопасности электронной почты не пересканируют электронные письма, доставленные в почтовые ящики пользователей, а только входящие.

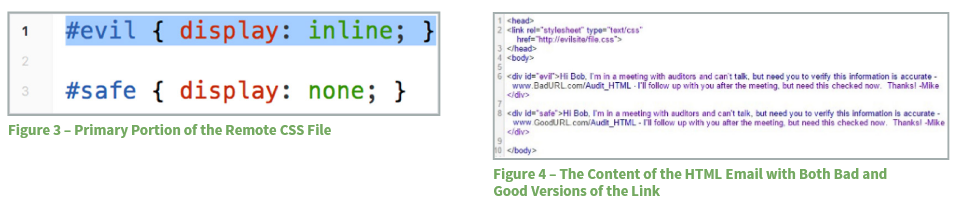
Исследователь безопасности Франсиско Рибейро  (Francisco Ribeiro), обнаруживший этот хитроумный метод, утверждает, что он обнаружил два метода проведения атаки ROPEMAKER. Первый метод называется ROPEMAKER Switch Exploit, он задействует CSS-свойство "display" для различных элементов.

Например, злоумышленник может отправить электронное письмо с двумя ссылками, одна безопасная и одна вредоносная, и отобразить только безопасную. После того, как письмо будет доставлено, хакер просто поменяет удаленный CSS-файл и отобразит вредоносную ссылку.

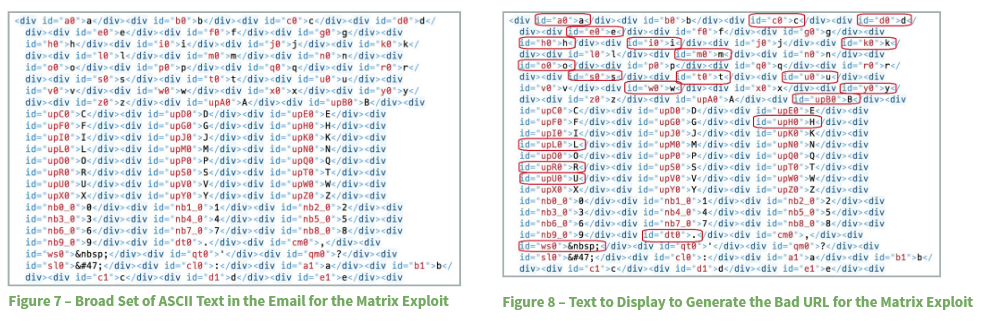
Второй метод называется ROPEMAKER Matrix Exploit и полагается на встраивание всех символов ASCII в качестве каждой буквы внутри письма электронной почты. Используя правила CSS, злоумышленник может поочередно изменять видимость каждой буквы и воссоздавать текст, который изначально был скрыт.

Обе атаки невидимы для сканеров электронной почты, однако техника Matrix Exploit создает очень громоздкие письма. Эксперт заявил, что стоит опасаться роста числа таких атак в ближайшее время.

Подпишитесь на новости

В России заблокируют 26 тыс. мобильных номеров, оформленных сверх лимита

Российские операторы отключат около 26 тысяч мобильных номеров, зарегистрированных сверх разрешённого количества. Они числятся примерно за тысячей абонентов. Запас симок на все случаи жизни постепенно заканчивается, по крайней мере в операторских базах.

Данные заместителя главы Роскомнадзора Олега Терлякова с форума «Спектр-2026» приводят «Ведомости».

С начала года к середине октября количество номеров сверх лимита сократилось на 1,95 млн. По подсчётам издания, перелимит уменьшился в 76 раз.

Для граждан России действует ограничение в 20 сим-карт суммарно у всех операторов. Для иностранцев вдвое меньше — десять. Превышение становится основанием для блокировки.

Ограничения направлены против нелегального оборота номеров и телефонного мошенничества. Сим-карты могут оформлять на подставных лиц или граждан, которые вообще не знают о своём внезапном телеком-хозяйстве.

При этом сокращение перелимита на 1,95 млн номеров не означает, что все эти симки принадлежали мошенникам или были принудительно отключены. Статистика показывает, сколько номеров перестало числиться сверх установленного потолка.

RSS: Новости на портале Anti-Malware.ru