



Новый шифровальщик EV ransomware атакует сайты на WordPress

Новый шифровальщик EV ransomware атакует сайты на WordPress

Новый шифровальщик EV ransomware атакует сайты на WordPress

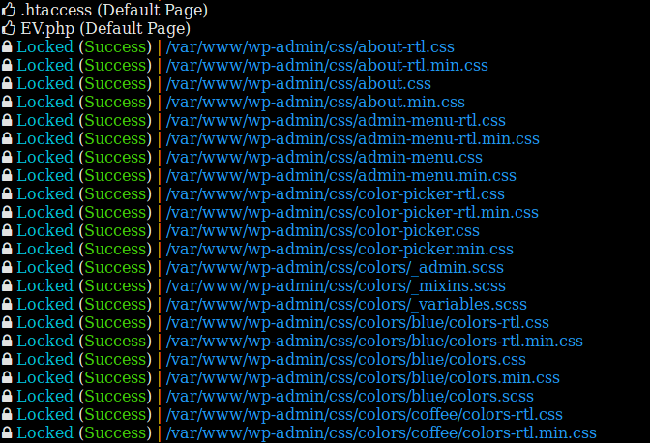
Исследователями в области безопасности Wordfence были отмечены попытки злоумышленников использовать вымогатель, позволяющий им шифровать файлы сайтов на WordPress.

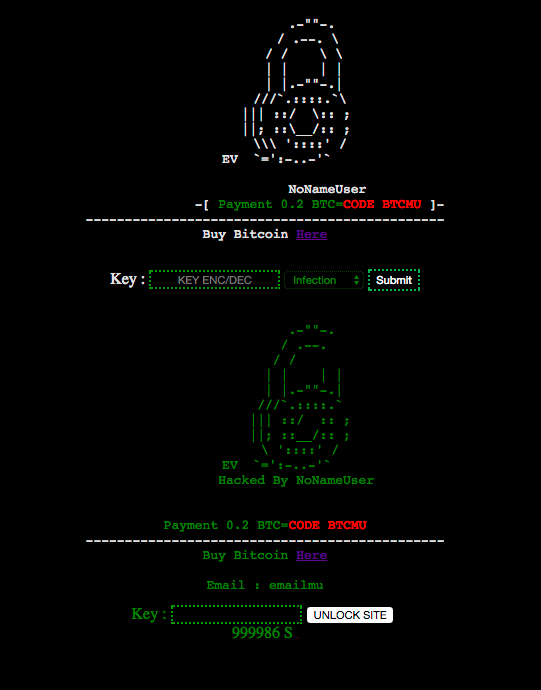
Вымогатель получил имя EV ransomware, его особенностью является добавление расширения .ev к зашифрованным файлам.

Возможность загрузить вымогатель появляется у злоумышленника после того, как ему удастся скомпрометировать веб-сайт, использующий движок WordPress. Злоумышленник начинает процесс шифрования из интерфейса, после выбора сложного ключа и нажатия кнопки «Отправить» («Submit»).

EV ransomware шифрует большинство файлов, но удивительно, что некоторые оставляет незашифрованными.

«В процессе шифрования используются функции mcrypt, а используемым алгоритмом шифрования является Rijndael 128. Используемый ключ представляет собой хэш SHA-256» - утверждает команда Wordfence.

Для владельцев веб-сайтов, пострадавших от этого шифровальщика будет полезно знать, что расшифровать файлы будет не так просто, даже при условии заплаченного выкупа и полученного от злоумышленника ключа.

«Этот вымогатель позволяет злоумышленникам шифровать файлы на сайте, но не предоставляет никакого вменяемого механизма дешифровки. Если вы пострадали от действий EV ransomware, не рекомендуется платить киберпреступникам, так как маловероятно, что они помогут вам расшифровать файлы. Вам может понадобится опытный PHP-разработчик» - добавляют исследователи.

Согласно исследователям, образцы этого вымогателя были обнаружены на GitHub, некоторые из них датируются маем 2016 года. Учетная запись, опубликовавшая эти образцы, указывает на хакерскую группу из Индонезии.

Эксперты утверждают, что на данный момент шифровальщик далек от совершенства по части разработки, однако он и в таком виде позволяет киберпреступникам зарабатывать деньги.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru