



Новый шифровальщик EV ransomware атакует сайты на WordPress

Новый шифровальщик EV ransomware атакует сайты на WordPress

Новый шифровальщик EV ransomware атакует сайты на WordPress

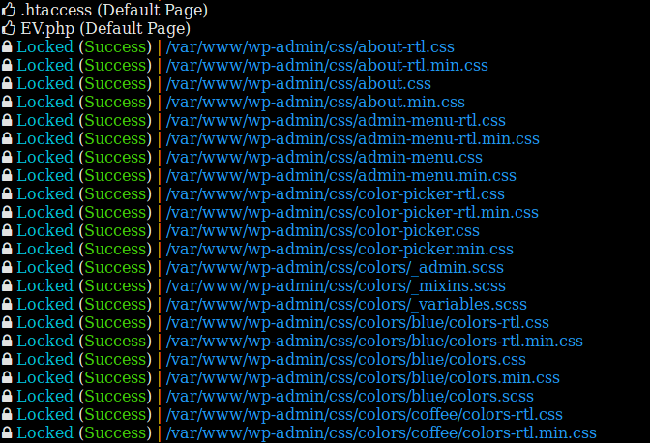
Исследователями в области безопасности Wordfence были отмечены попытки злоумышленников использовать вымогатель, позволяющий им шифровать файлы сайтов на WordPress.

Вымогатель получил имя EV ransomware, его особенностью является добавление расширения .ev к зашифрованным файлам.

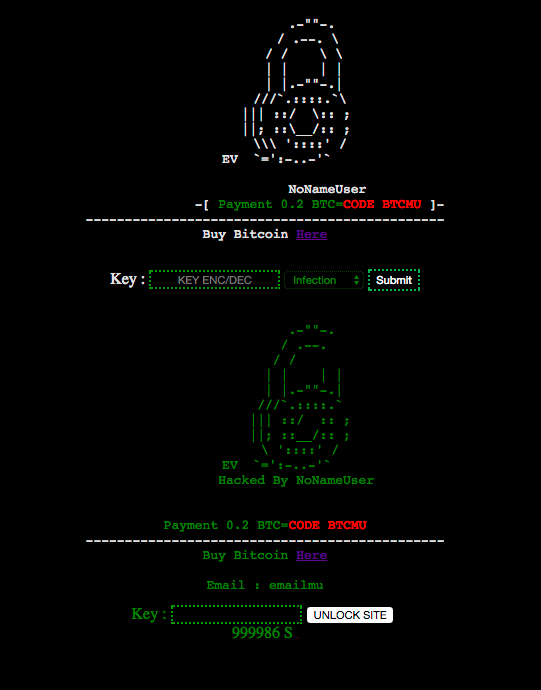
Возможность загрузить вымогатель появляется у злоумышленника после того, как ему удастся скомпрометировать веб-сайт, использующий движок WordPress. Злоумышленник начинает процесс шифрования из интерфейса, после выбора сложного ключа и нажатия кнопки «Отправить» («Submit»).

EV ransomware шифрует большинство файлов, но удивительно, что некоторые оставляет незашифрованными.

«В процессе шифрования используются функции mcrypt, а используемым алгоритмом шифрования является Rijndael 128. Используемый ключ представляет собой хэш SHA-256» - утверждает команда Wordfence.

Для владельцев веб-сайтов, пострадавших от этого шифровальщика будет полезно знать, что расшифровать файлы будет не так просто, даже при условии заплаченного выкупа и полученного от злоумышленника ключа.

«Этот вымогатель позволяет злоумышленникам шифровать файлы на сайте, но не предоставляет никакого вменяемого механизма дешифровки. Если вы пострадали от действий EV ransomware, не рекомендуется платить киберпреступникам, так как маловероятно, что они помогут вам расшифровать файлы. Вам может понадобится опытный PHP-разработчик» - добавляют исследователи.

Согласно исследователям, образцы этого вымогателя были обнаружены на GitHub, некоторые из них датируются маем 2016 года. Учетная запись, опубликовавшая эти образцы, указывает на хакерскую группу из Индонезии.

Эксперты утверждают, что на данный момент шифровальщик далек от совершенства по части разработки, однако он и в таком виде позволяет киберпреступникам зарабатывать деньги.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru