



Новая фишинговая кампания Trickbot мастерски подделывает сайт банка

Новая фишинговая кампания Trickbot мастерски подделывает сайт банка

Новая фишинговая кампания Trickbot мастерски подделывает сайт банка

Банковский троян Trickbot был замечен в новой спам-кампании, в рамках которой жертвы заманиваются на фишинговую страницу, которую невозможно отличить от легитимной банковской.

Напомним, что вредонос Trickbot сосредоточил свое внимание на финансовом секторе США, Великобритании, Австралии и других стран, он с прошлого года атаковал клиентов онлайн-банкинга.

Злоумышленники, стоящие за Trickbot постоянно улучшают и развивают свою программу. Например, можно отметить эксперименты с EternalBlue, эксплойтом Windows, который помог распространить WannaCry и Petya.

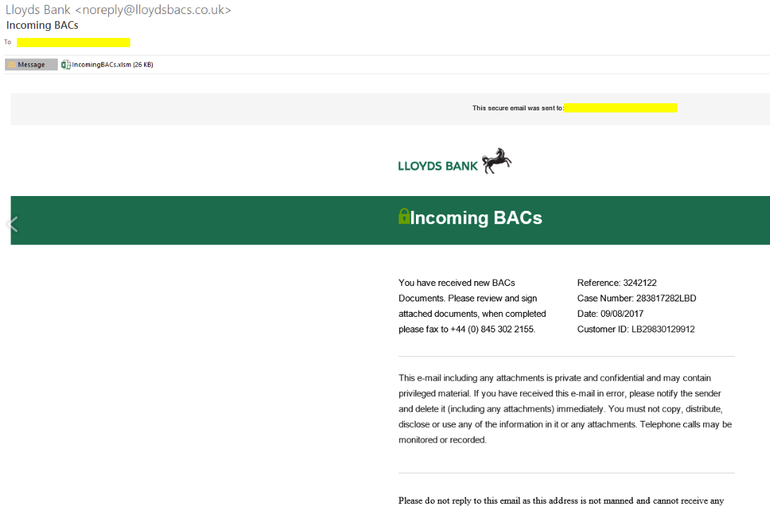
Но фишинг все же остается основным вектором распространения троянов, и этот не исключение. Замеченная исследователями недавно вредоносная кампания Trickbot отправила более 75 000 писем за 25 минут, в письмах утверждается, что они принадлежат одному из крупнейших банков Великобритании Lloyds.

В теме и теле писем было отмечено, что речь идет о платёжной системе Великобритании BACS, а жертве якобы нужно просмотреть и подписать прикрепленные документы.

После загрузки и открытия Excel-вложения под именем «IncomingBACs.xlsm», пользователю предлагается включить макросы, чтобы разрешить редактирование документа. Однако, как и во многих вредоносных кампаниях, этот процесс позволяет загрузить вредоносную нагрузку.

В этом случае троянец использует PowerShell для загрузки исполняемого файла, который в конечном итоге запускается как «Pdffeje.exe», является основным процессом TrickBot, который устанавливает вредоносную программу на компьютер.

После заражения Trickbot работает в фоновом режиме и ждет, когда жертва посетит свой онлайн-банк. В момент попытки пользователя зайти на легитимный сайт своего банка, вредонос перенаправляет его на вредоносный сайт, который в данном случае является поддельной версией веб-сайта Lloyds. Интересно то, что фишинговый сайт практически нельзя отличить от оригинального - правильный URL-адрес онлайн-банка и законный сертификат SSL прилагаются.

«Используя HTML и JavaScript, вредоносный сайт может отображать правильный URL-адрес и цифровой сертификат подлинного сайта на вредоносной странице» - говорит исследователь из Cyren.

Таким образом, введя пользователя в заблуждение такой качественной подделкой, злоумышленники могут получить данные его доступа к онлайн-банку, а в будущем похитить средства жертвы.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru