



Разработчики используют рекламные библиотеки в Android для сбора данных

Разработчики используют рекламные библиотеки в Android для сбора данных

Разработчики используют рекламные библиотеки в Android для сбора данных

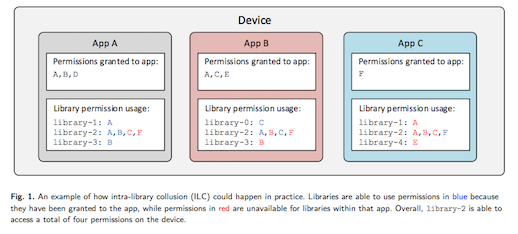
Оксфордские исследователи полагают, что обнаружили новый уровень рекламных (а возможно, и вредоносных) программ, использующих общие библиотеки для «слияния» приложений  с разными уровнями привилегий.

Библиотеки считаются достаточно распространенным вектором атак, но эксперты считают, что большинство исследований рассматривают приложения отдельно друг от друга.

Соответственно, они пошли другим путем, использовав подход, при котором одна и та же библиотека в двух разных приложениях может предоставлять информацию из приложения с более высокими привилегиями в приложение с более низкими привилегиями.

По словам исследователей, такое явление встречается, когда отдельные библиотеки получают больше комбинированных привилегий на устройстве благодаря тому, что встроены в несколько приложений, причем каждое приложение имеет определенный набор прав.

Это представляет реальную угрозу, поскольку повторное использование библиотеки в разных приложениях не является ошибкой, это особенность: она повышает эффективность приложений и уменьшает их размер, позволяя им использовать код, который был предварительно загружен на устройство.

Учитывая, что злоумышленники стандартизируют свои библиотеки, исследователи сосредоточили свои усилия на рекламных, поскольку они почти повсеместны в приложениях для смартфонов, и уже собирают и агрегируют конфиденциальные личные данные.

В исследовании был сделан упор на библиотеки, обрабатывающие следующие данные: местоположение, использование приложения, информацию об устройстве, данные связи, такие как журналы вызовов и сообщения, доступ к хранилищу (включая, например, файлы пользователя, которые могут указывать на их интересы), и микрофон.

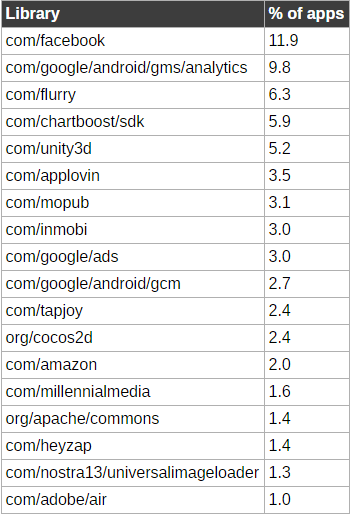
Эксперты взяли более 15 000 приложений, которые имели более миллиона загрузок, и пытались идентифицировать привязанные к ним библиотеки.

Среди 18 самых популярных библиотек есть знакомые имена:

«Основная проблема заключается в том, что Androidне может отделить привилегии библиотек и их хост-приложений» - утверждают исследователи.

Это открывает возможности рекламных сетей улучшить сбор данных, при этом без необходимости получения дополнительных разрешений пользователя.

Углубляясь в анализ, эксперты также обнаружили, что рекламные библиотеки позволяют увеличить сбор данных в 2,4 раза за день. То есть данные среднестатистического пользователя отправляются на 1,7 различных рекламных серверов в день.

Оксфордские исследователи полагают, что обнаружили новый уровень рекламных (а возможно, и вредоносных) программ, использующих общие библиотеки для «слияния» приложений  с разными уровнями привилегий.

" />

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru