



Разработчики используют рекламные библиотеки в Android для сбора данных

Разработчики используют рекламные библиотеки в Android для сбора данных

Разработчики используют рекламные библиотеки в Android для сбора данных

Оксфордские исследователи полагают, что обнаружили новый уровень рекламных (а возможно, и вредоносных) программ, использующих общие библиотеки для «слияния» приложений  с разными уровнями привилегий.

Библиотеки считаются достаточно распространенным вектором атак, но эксперты считают, что большинство исследований рассматривают приложения отдельно друг от друга.

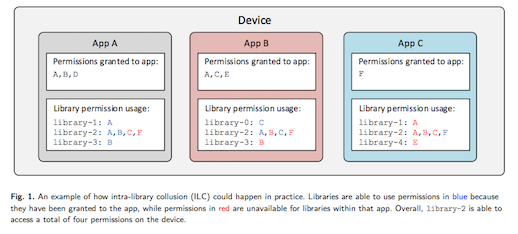
Соответственно, они пошли другим путем, использовав подход, при котором одна и та же библиотека в двух разных приложениях может предоставлять информацию из приложения с более высокими привилегиями в приложение с более низкими привилегиями.

По словам исследователей, такое явление встречается, когда отдельные библиотеки получают больше комбинированных привилегий на устройстве благодаря тому, что встроены в несколько приложений, причем каждое приложение имеет определенный набор прав.

Это представляет реальную угрозу, поскольку повторное использование библиотеки в разных приложениях не является ошибкой, это особенность: она повышает эффективность приложений и уменьшает их размер, позволяя им использовать код, который был предварительно загружен на устройство.

Учитывая, что злоумышленники стандартизируют свои библиотеки, исследователи сосредоточили свои усилия на рекламных, поскольку они почти повсеместны в приложениях для смартфонов, и уже собирают и агрегируют конфиденциальные личные данные.

В исследовании был сделан упор на библиотеки, обрабатывающие следующие данные: местоположение, использование приложения, информацию об устройстве, данные связи, такие как журналы вызовов и сообщения, доступ к хранилищу (включая, например, файлы пользователя, которые могут указывать на их интересы), и микрофон.

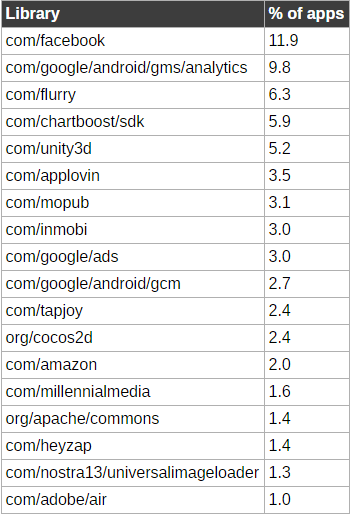
Эксперты взяли более 15 000 приложений, которые имели более миллиона загрузок, и пытались идентифицировать привязанные к ним библиотеки.

Среди 18 самых популярных библиотек есть знакомые имена:

«Основная проблема заключается в том, что Androidне может отделить привилегии библиотек и их хост-приложений» - утверждают исследователи.

Это открывает возможности рекламных сетей улучшить сбор данных, при этом без необходимости получения дополнительных разрешений пользователя.

Углубляясь в анализ, эксперты также обнаружили, что рекламные библиотеки позволяют увеличить сбор данных в 2,4 раза за день. То есть данные среднестатистического пользователя отправляются на 1,7 различных рекламных серверов в день.

Оксфордские исследователи полагают, что обнаружили новый уровень рекламных (а возможно, и вредоносных) программ, использующих общие библиотеки для «слияния» приложений  с разными уровнями привилегий.

" />

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru