



Разработчики используют рекламные библиотеки в Android для сбора данных

Разработчики используют рекламные библиотеки в Android для сбора данных

Разработчики используют рекламные библиотеки в Android для сбора данных

Оксфордские исследователи полагают, что обнаружили новый уровень рекламных (а возможно, и вредоносных) программ, использующих общие библиотеки для «слияния» приложений  с разными уровнями привилегий.

Библиотеки считаются достаточно распространенным вектором атак, но эксперты считают, что большинство исследований рассматривают приложения отдельно друг от друга.

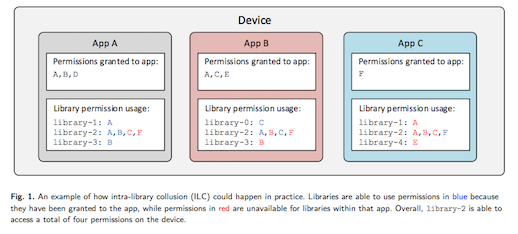
Соответственно, они пошли другим путем, использовав подход, при котором одна и та же библиотека в двух разных приложениях может предоставлять информацию из приложения с более высокими привилегиями в приложение с более низкими привилегиями.

По словам исследователей, такое явление встречается, когда отдельные библиотеки получают больше комбинированных привилегий на устройстве благодаря тому, что встроены в несколько приложений, причем каждое приложение имеет определенный набор прав.

Это представляет реальную угрозу, поскольку повторное использование библиотеки в разных приложениях не является ошибкой, это особенность: она повышает эффективность приложений и уменьшает их размер, позволяя им использовать код, который был предварительно загружен на устройство.

Учитывая, что злоумышленники стандартизируют свои библиотеки, исследователи сосредоточили свои усилия на рекламных, поскольку они почти повсеместны в приложениях для смартфонов, и уже собирают и агрегируют конфиденциальные личные данные.

В исследовании был сделан упор на библиотеки, обрабатывающие следующие данные: местоположение, использование приложения, информацию об устройстве, данные связи, такие как журналы вызовов и сообщения, доступ к хранилищу (включая, например, файлы пользователя, которые могут указывать на их интересы), и микрофон.

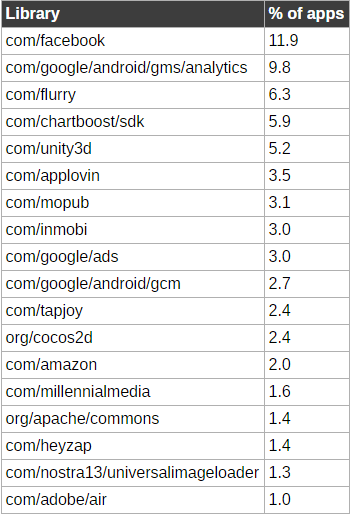
Эксперты взяли более 15 000 приложений, которые имели более миллиона загрузок, и пытались идентифицировать привязанные к ним библиотеки.

Среди 18 самых популярных библиотек есть знакомые имена:

«Основная проблема заключается в том, что Androidне может отделить привилегии библиотек и их хост-приложений» - утверждают исследователи.

Это открывает возможности рекламных сетей улучшить сбор данных, при этом без необходимости получения дополнительных разрешений пользователя.

Углубляясь в анализ, эксперты также обнаружили, что рекламные библиотеки позволяют увеличить сбор данных в 2,4 раза за день. То есть данные среднестатистического пользователя отправляются на 1,7 различных рекламных серверов в день.

Оксфордские исследователи полагают, что обнаружили новый уровень рекламных (а возможно, и вредоносных) программ, использующих общие библиотеки для «слияния» приложений  с разными уровнями привилегий.

" />

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru